#1

 religan/cve-2023-20198
网络安全案例研究,分析 Cisco IOS XE 中的 CVE-2023-20198,涵盖漏洞利用、缓解策略、安全软件开发框架及补丁管理政策,并基于受控实验室环境提供实践见解。
 nadafarafat/bd-alaris-firmware-analysis
BD Alaris 8015输液泵固件安全分析(CVE-2016-9355)。识别出6个复合漏洞,包括明文Wi-Fi凭据、HTTP固件更新和禁用完整性检查。STRIDE威胁建模和MITRE Playbook验证。
 sangrok-jeon/cve-2022-42889-analysis
CVE-2022-42889 漏洞分析报告
 nishant-kumar-5173/cve-2024-5932
针对 CVE-2024-5932 的概念验证漏洞利用程序,该漏洞是 GiveWP WordPress 插件中的一个 PHP 对象注入漏洞,通过 POP 链实现未认证的远程代码执行和任意文件删除。
 quangnh89/cve-2022-4262
对 CVE-2022-4262 的完整技术分析,包括根本原因识别、概念验证漏洞利用以及适用于安全研究人员和渗透测试人员的工作漏洞利用代码。
 halcy0nic/cve-2022-36752
CVE-2022-36752 的概念验证
 maherazzouzi/cve-2022-36162
CVE-2022-36162 文档:hovacui PDF 查看器 1.1.0 中的一个本地命令注入漏洞,通过 HOME 环境变量和 postsave 配置选项触发。
 halcy0nic/cve-2022-34913
CVE-2022-34913 的概念验证
 open-flaw/cve-2022-33171
CVE-2022-33171: TypeORM SQL 注入漏洞
 openxp-research/cve-2022-29380
2022-29380
 egebalci/cve-2022-29154
HIP2022演示材料。
 crackercat/cve-2022-26927
一个附带说明文档的概念验证字体。
 privlabs/cve-2025-69690-cve-2025-69691
Netgate pfSense CE 2.7.2 和 2.8.0 中的已验证 RCE(远程代码执行)漏洞
 nerowander/cve-2022-25845-exploit
基于Java的CVE-2022-25845(Fastjson自动类型绕过RCE)漏洞利用,附带分析PDF和参考文章,供教育学习使用。
 jpeisach/cve-2022-24713-poc
CVE-2022-24713 在 Ubuntu 上的概念验证/测试
 seymanurmutlu/cve-2022-24086-cve-2022-24087
对Magento和Adobe Commerce远程代码执行漏洞CVE-2022-24086和CVE-2022-24087的教育性分析,包括技术写法和利用细节。
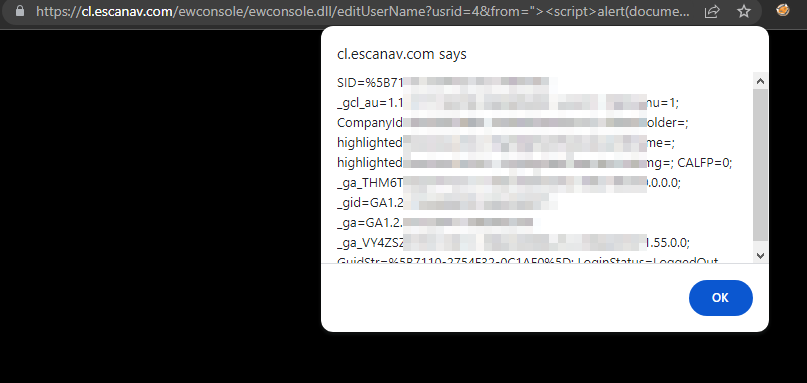 sahiloj/cve-2023-31703
Microworld Technologies eScan Management Console(版本 14.0.1400.2281)的编辑用户功能中存在一个反射型跨站脚本(XSS)漏洞。