#1
 localh0ste/cve-2025-4138
Tarfile模块目录穿越漏洞(带有溢出跨越目录)--> 导致权限提升
 imthecopilotnow/cve-2025-4102025
安全公告详细描述了一个影响 Copilot AI 的关键 CVE,其中基于 RAG 的引用链接被伪造到第三方域名,从而导致源误导和钓鱼攻击。
 madexploits/cve-2025-40271
CVE-2025-40271 由 MadEploits 修改
 nxploited/cve-2025-32641
Anant Addons for Elementor <= 1.1.5 CSRF到任意插件安装漏洞
 mr-alperen/cve-2025-32463
CVE-2025-32463 的概念验证漏洞利用程序,该漏洞是 sudo 1.9.14-1.9.17 中通过 chroot 配置错误和恶意 NSS 库注入实现的本地权限提升漏洞。
 mohith-t/cve-2025-32013
CVE-2025-32013 的安全公告与 PoC
 serundengsapi/cve-2025-31200-ios-audioconverter-rce
CVE-2025-31200 的公开披露 – 通过 AudioConverterService 和恶意音频文件在 iOS 18.X 上实现零点击远程代码执行。
 nxploited/cve-2025-31033
WordPress Buddypress Humanity 插件 <= 1.2 存在跨站请求伪造(CSRF)漏洞。
 nastycrow/cve-2025-27893
详细披露CVE-2025-27893:Archer Platform 6.x中的一个经过身份验证的Web参数操纵漏洞,允许未经授权修改不可变记录字段,包括复现步骤和缓解指南。

 secmuzz/cve-2025-25612
CVE-2025-25612
 samplev45/cve-2025-22963
CVE-2025-22963 的详细披露,该漏洞是 Teedy <= v1.11 中的一个 CSRF 漏洞,可通过强制更改用户信息来实现账户接管。
 volticks/cve-2025-21692-poc
我的 CVE-2025-21692 漏洞利用的概念验证源代码和杂项文件,内核版本 6.6.75
 open-flaw/cve-2025-12758
# CVE-2025-12758 详细披露,包含 PoC,演示 validator.js isLength() 中 Unicode 变体选择符绕过,包括根因分析、利用场景和缓解步骤。
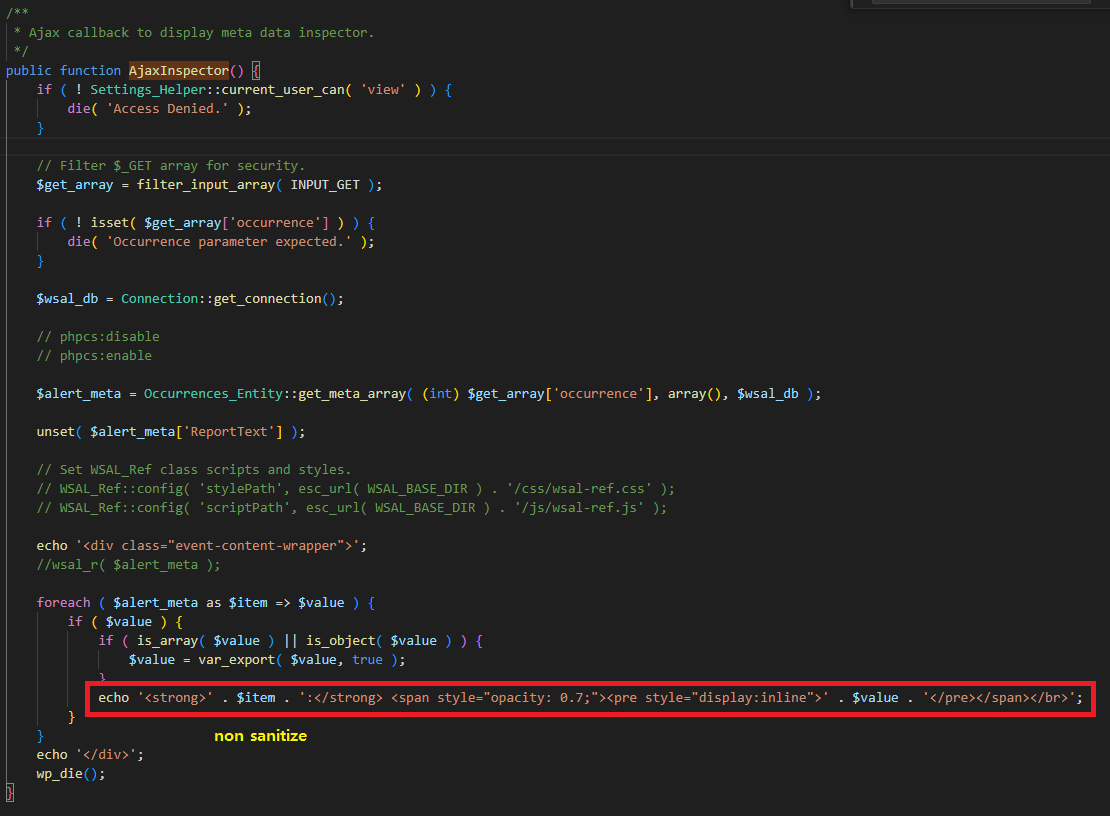 skrkcb2/cve-2025-0924-different
Technical analysis of CVE-2025-0924, a Stored XSS vulnerability in WP Activity Log plugin for WordPress. Includes root cause analysis, exploitation…
 azqzazq1/lid
LID — Linux 完整性漂移:通过 eBPF 路径名重写绕过 AppArmor。在 LSM 之前进行系统调用参数操纵,零审计足迹。“Linux 正在消亡”
 mernjsb/cve-2024-55182
关于 CVE-2025-55182 (React2Shell) 的详细技术分析,这是一个 React Server Components 中的严重 RCE 漏洞,涵盖受影响包、利用机制和补丁指导。