
 #1
用于防御或授权分析的安全论文、研究项目、技术参考和可复现资料。
Kitploit 推荐
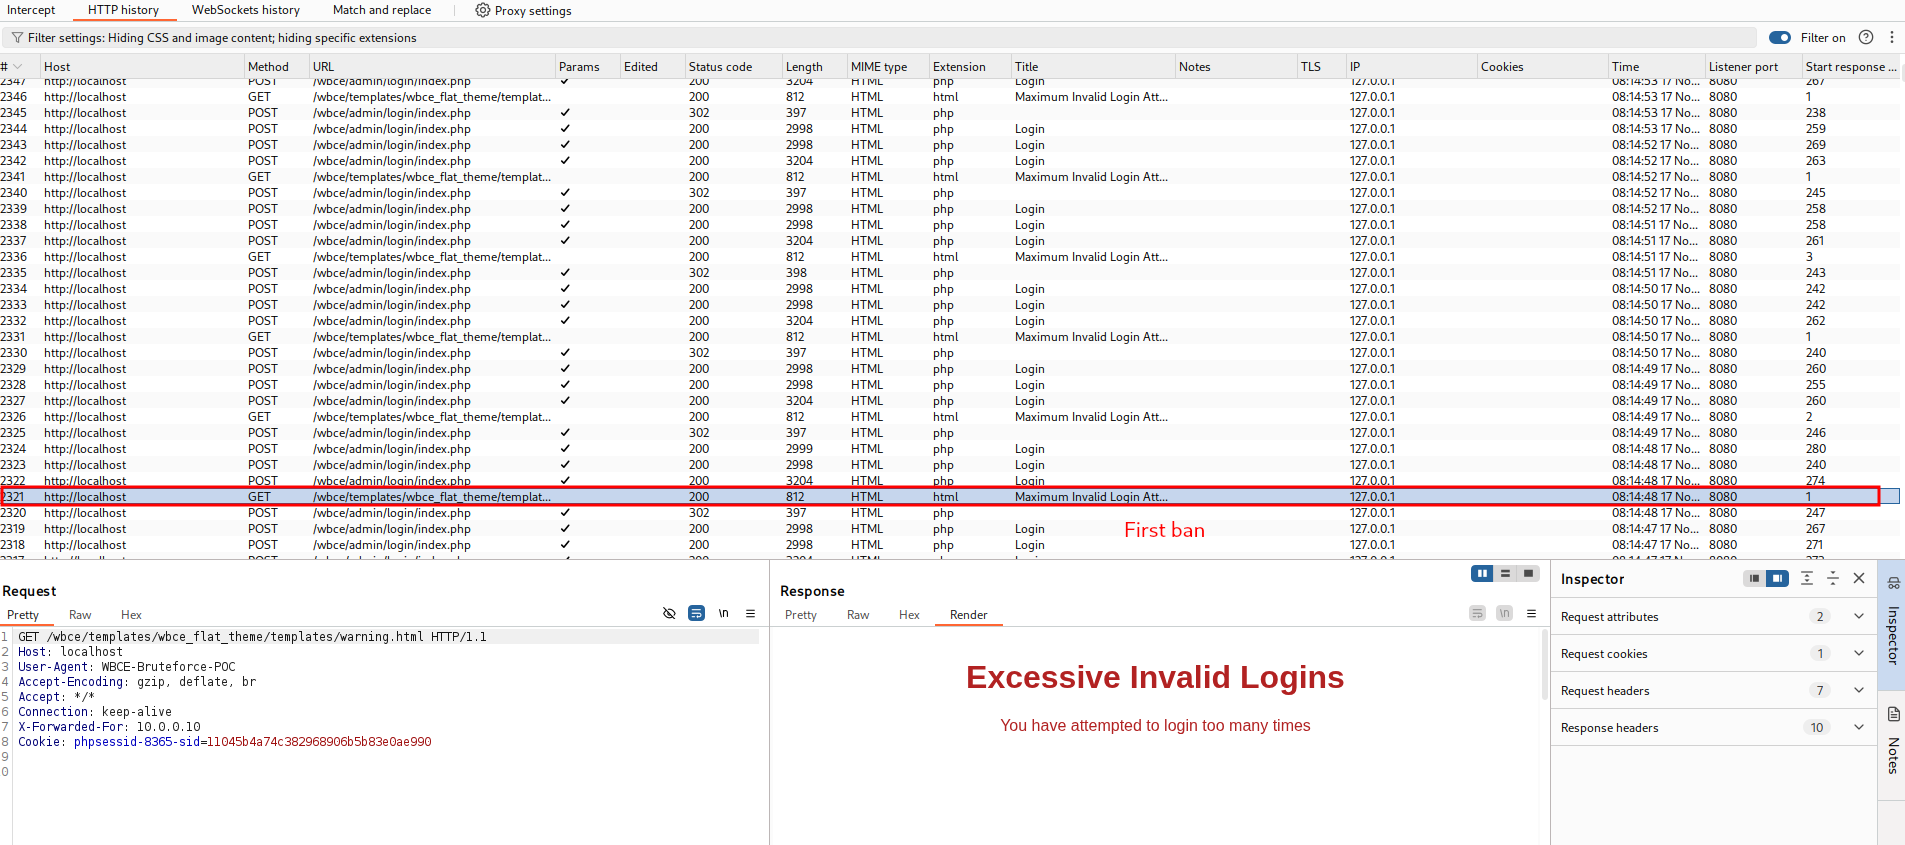
 lukasz-rybak/cve-2025-66204
CVE-2025-66204的概念验证:通过伪造X-Forwarded-For头绕过WBCE CMS中的暴力破解保护,带有自动化Python漏洞利用脚本。
 rishavand1/cve-2025-65791
CVE-2025-65791 — ZoneMinder中的命令注入
 vincenzo-emanuele/cve-2025-65640
CVE-2025-65640 公开公告:Globe Document Intelligence 存在存储型 XSS 漏洞
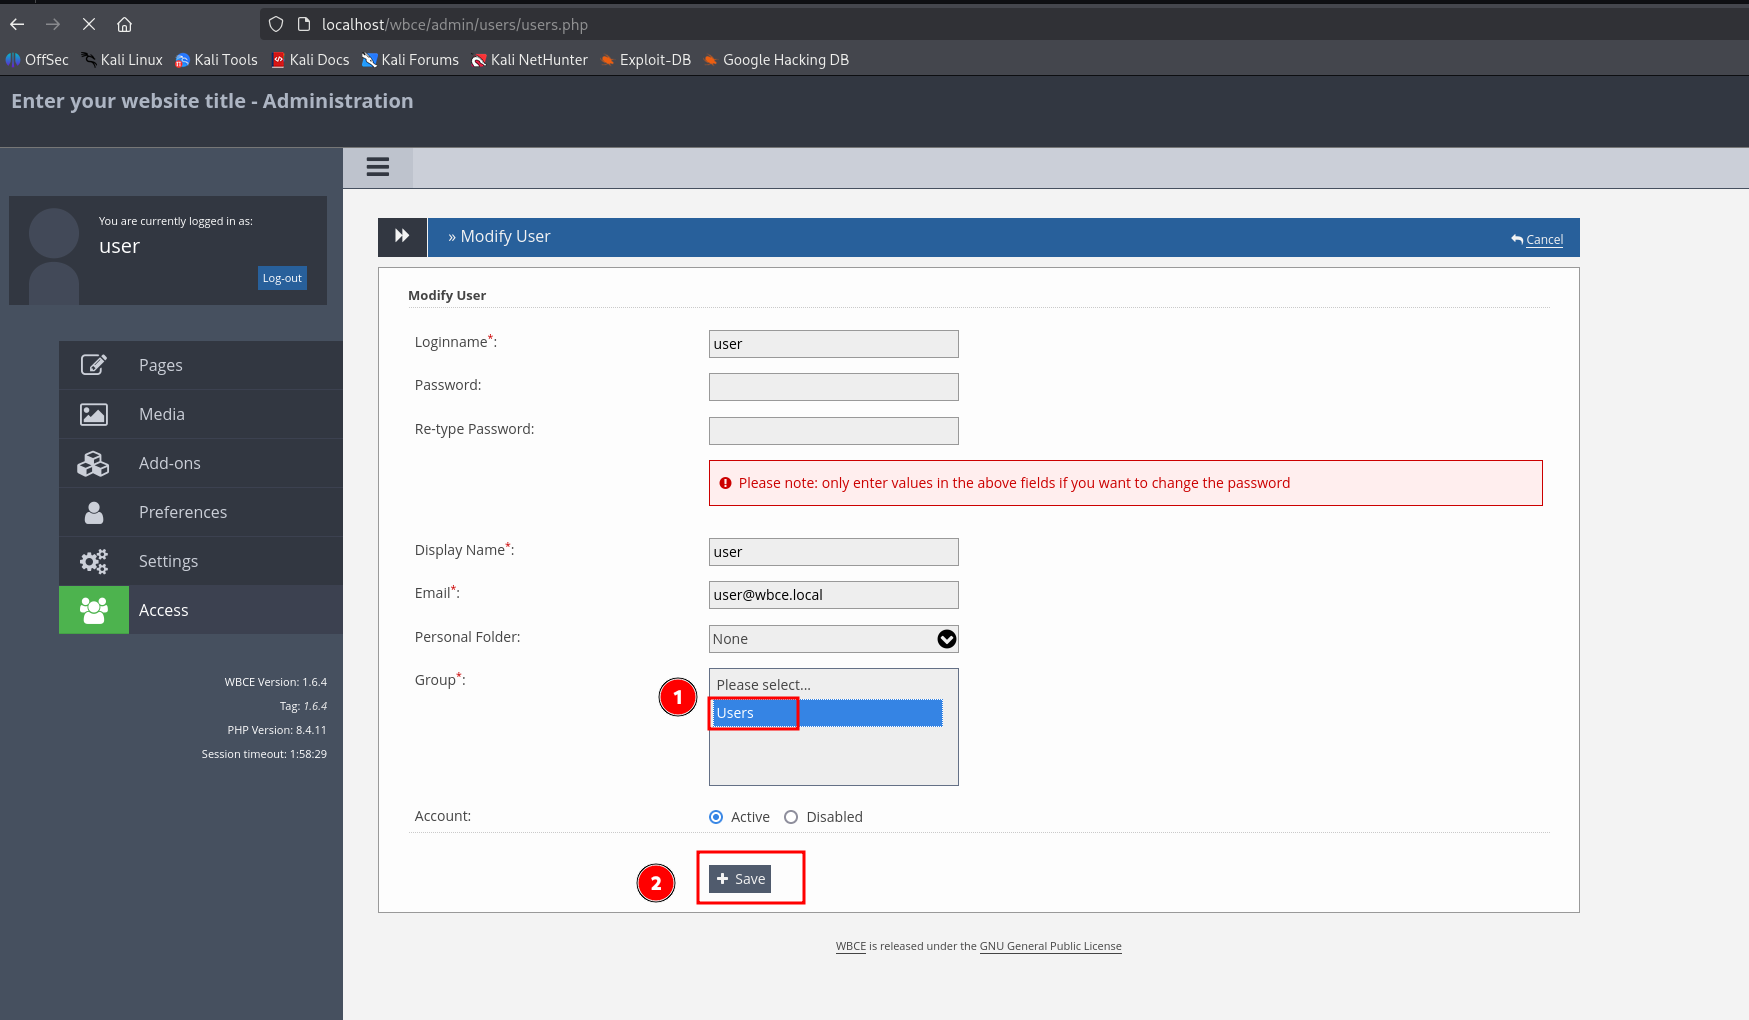 lukasz-rybak/cve-2025-65094
CVE-2025-65094的概念验证:WBCE CMS中通过IDOR进行权限提升。演示通过组ID操纵获得管理员访问权限,并提供详细分析和修复指南。
 pescada-dev/cve-2025-61505
e107 CMS install.php 中的不安全的反序列化
 mrtiz/cve-2023-35671
Android 应用 PIN 安全漏洞导致通过 Google Wallet 进行未经授权的支付
 dotadrien/cve-2025-60654
CVE-2025-60654 的概念验证:Script Pag 广告描述字段中的存储型跨站脚本(XSS)。演示了使用诸如 `<img src=x onerror=alert('XSS')>` 的 HTML 标签绕过过滤器。
 dotadrien/cve-2025-60656
存储型 XSS 漏洞概念验证,针对 Script Pag 的“Recent Ads”模块,利用图片 URL 字段中未经过滤的双引号,在首页执行任意 JavaScript。
 h4zaz/cve-2025-60503
ultimatefosters上的XSS漏洞
 lytnc/cve-2025-59284-poc
CVE-2025-59284 libarchive 漏洞利用的概念验证
 psycho-prince/cve-2025-56513-nicehash-update-chain-compromise
关于NiceHash QuickMiner更新机制的关键供应链漏洞研究(CVE-2025-56513)。包括技术分析、攻击场景、影响评估和修复指南。
 ocmenog/cve-2025-55998
Mezereon 为 Shopify 和 BigCommerce 开发的 Smart Search and Filter 应用中已记录的反射型 XSS 漏洞(CVE-2025-55998),包含概念验证载荷与影响分析。
 wrathfuldiety/cve-2025-56311
FD602GW-DX-R410路由器中的CSRF漏洞允许远程攻击者在管理员已认证的情况下,通过向/boaform/admin/formReboot发送精心构造的POST请求来重启设备。
 ish2yu/cve-2025-55780
MuPDF 中的空指针解引用,由我发现的第一个 CVE
 goldenticketlabs/cve-2025-55349
CVE-2025-55349 的仓库
 rat5ak/cve-2025-55182-react2shell-rce-poc
此仓库记录了Next.js React服务器组件(RSC)中使用Flight协议的反序列化行为研究。它关注格式错误的multipart主体与服务器操作请求处理相结合如何导致某些构建上的原型遍历和执行原语。
 porsellaj/cve-2025-55182-react2shell-analysis
CVE-2025-55182(React2Shell RCE 漏洞)的技术分析
 orgito1015/cve-2025-55182-rce-exploit
更侧重于利用;非常适合安全研究仓库。








