
 #1
用于防御或授权分析的安全论文、研究项目、技术参考和可复现资料。
Kitploit 推荐

 michaeladamgroberman/cve-2026-25197
CVE-2026-25197:通过 IDOR 的授权绕过 — Gardyn Home Kit (ICSA-26-055-03)
 trajanox/cve-2026-25541-fuel-analysis
CVE-2026-25541 对 Fuel 基础设施的影响分析(bytes crate 整数溢出)
 sh4den/cve-2026-24061
概念验证:CVE-2026-24061 是 GNU inetutils-telnetd 中的一个严重身份验证绕过漏洞,允许未经身份验证的远程攻击者通过恶意 NEW_ENVIRON telnet 选项利用,即时获得 root shell 访问权限。
 m8seven/cve-2026-22874-gitea-ssrf-allowlist
CVE-2026-22874 分析报告:Gitea webhook/迁移中不完整的SSRF允许列表(IPv6过渡和云元数据)。已在 Gitea 1.26.3 中修复。
 reactivezero/cve-2026-20251
CVE-2026-20251 — Splunk Secure Gateway jsonpickle 反序列化 RCE(CVSS 8.8)| ReactiveZero Security Research
 heshamash/cve-2026-11417-aws-cdk-rce
CVE-2026-11417 的技术分析与概念验证(PoC):AWS CDK 的 NodejsFunction 中的操作系统命令注入 / 远程代码执行(RCE)。
 shaheeryasirofficial/cve-2025-8088
CVE-2025-8088 是 WinRAR 7.12 中的一个严重路径遍历漏洞。
 d4rkks/cve-2025-7771-vulnerability-exploration
利用throttlestop漏洞从未签名驱动提升系统权限
 mein-0/cve-2025-7771
CVE-2025-7771 的概念验证漏洞利用程序,针对 ThrottleStop.sys 中的 Windows 内核驱动程序漏洞,可实现任意物理内存读写并将本地权限提升至 SYSTEM。
 sak110/cve-2025-69219
CVE-2025-69219的概念验证利用工具,演示了Apache Airflow Providers HTTP中因不安全的pickle反序列化导致的远程代码执行。包含PoC脚本、技术分析和缓解指导。
 osmancanvural/cve-2025-68722
Axigen WebAdmin CSRF 漏洞
 sivaadityacoder/cve-2025-68621
CVE-2025-68621(Trilium Notes同步登录的时序攻击)的教育性PoC与分析。演示了通过网络时序侧信道恢复HMAC哈希,并包含了根本原因、修复方法及缓解措施详情。
 nixon-h/cve-2025-68434-ospos-csrf
PoC & Write-up for CVE-2025-68434: 在OpenSourcePOS中的严重CSRF漏洞。利用被禁用的过滤器配置,允许未认证攻击者静默创建恶意管理员账户,从而导致完全接管系统。已在版本 < 3.4.0 上验证。
 n132/cve-2025-68325
PoC CVE-2025-68325
 x0root/cve-2025-68116
CVE-2025-68116 的文档
 dharan10/cve-2025-67730
由Dharan Ragunathan公开披露的Frape LMS中的CVE-2025-67730
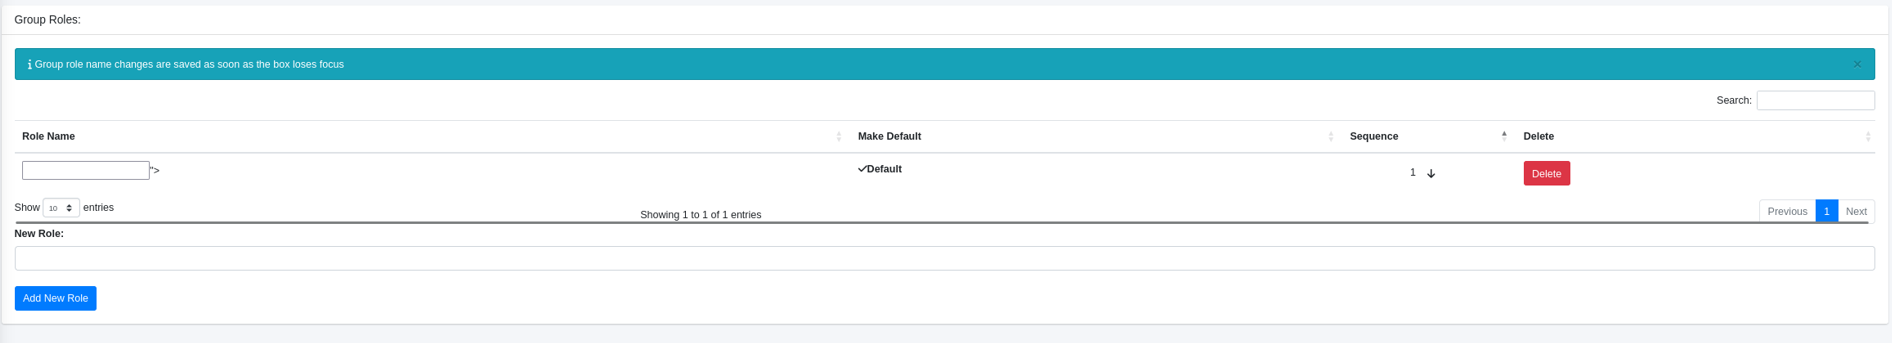 lukasz-rybak/cve-2025-67876
详细的CVE-2025-67876概念验证,演示ChurchCRM组角色名称中的存储型XSS导致管理员会话劫持,包含完整的利用步骤和补救建议。
 lukasz-rybak/cve-2025-66024
Proof-of-concept for CVE-2025-66024: Stored XSS in XWiki Blog Application via unescaped post title in HTML title tag. Includes reproduction steps,…








