
 #1

 scabench/jsonorg-fp3
包含(不可达!)CVE-2022-45688 漏洞的简单应用程序
 scabench/jsonorg-fp1
一个带有(不可达的!)CVE-2022-45688 漏洞的简单应用程序
 k9-modz/cve-2023-38873-g1
概念验证,演示G1网站上的点击劫持漏洞,包含恶意iframe覆盖层和社会工程弹窗,用于教育性安全研究。
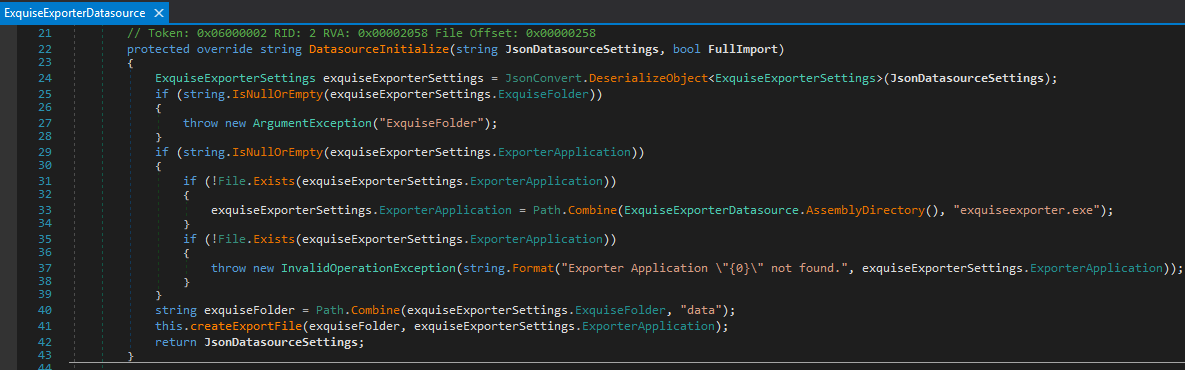 kpn-ciso/cve-2019-9745
关于 CVE-2019-9745 漏洞的 Write-up。
 kpn-ciso/dra_writeup
Oracle DSR 栈缓冲区溢出漏洞 (DRA) CVE-2014-6598 的分析报告
 otsmr/internet-of-vulnerable-things
我关于“脆弱物联网”主题的小型学期论文结果,以及针对CVE-2022-48194的漏洞利用。
 minc-nice-100/http2-bomb-analysis-paper
HTTP/2 Bomb: HPACK indexed-reference amplification + flow-control stall. A high school student's full protocol analysis (LaTeX). CVE-2026-49975,…
 kavidk/heap-over-flow-with-cve-2016-10191
为CVE 2016-10191创建了堆溢出研究报告
 hancheng-lei/hacking-vulnerability-cve-2020-1938-ghostcat
CVE-2020-1938(Ghostcat)Apache Tomcat 漏洞的案例研究与漏洞利用演示,包括分析与概念验证代码。
 shellfeel/cve-2024-22243-cve-2024-22234
CVE-2024-22243和CVE-2024-22234的环境
 destawell/gemini-2.5-pro-nf-tables-red-teaming
Gemini 2.5 Pro nf_tables红队案例研究(CVE-2023-32233)——LLM安全对齐与负责任披露
 destawell/gemini-2.5-pro-nf-tables-red-teamin
一个技术案例研究与时间线数据集,记录了 Google Gemini 2.5 Pro 针对遗留 Linux 内核漏洞原语(CVE-2023-32233)的安全对齐策略、防护措施及拒绝行为的演变。
 power1314520/cve-2023-51385_test
一个验证对CVE-2023-51385
 scabench/fastjson-tp1fn1
一个基于CVE-2022-25845的场景,对基于元数据的SCA产生TP,但如果使用调用图则产生FN。
 pa2sw0rd/exploit-cve-2025-55182-poc
该POC演示了CVE-2025-55182,使用了实际的`[email protected]`漏洞代码。
 sid-203/enterprise-information-security-risk-assessment-oracle-e-business-suite-case-study
基于 Oracle E-Business Suite 零日漏洞(CVE-2025-61882)的真实世界信息安全风险评估。分析攻击者方法、企业风险以及利用 ISO 27001、NIST CSF、Cyber Essentials 和 COBIT 框架的缓解策略。









