#1

 websecuritylabs/react2shell-library
一个关于 CVE-2025-55182 的资源精选列表,该漏洞是 React Server Components 中被称为 "React2Shell" 的关键远程代码执行 (RCE) 漏洞。
 xibhi/cve-2025-26206
Documentation of CVE-2025-26206, a critical CSRF vulnerability in Sell Done Storefront v.1.0 enabling remote privilege escalation. Includes technical…
 yadavmukesh/log4shell-vulnerability-cve-2021-44228-
该仓库深入分析了 Log4Shell 漏洞(CVE-2021-44228),并实现了一种基于机器学习的方法,用于检测日志数据中的利用尝试。
 zbyszkok/cve-2025-49844-redishell-ai-made-revshell
由 AI 制作的 Redishell PoC 的未经测试的完成版本
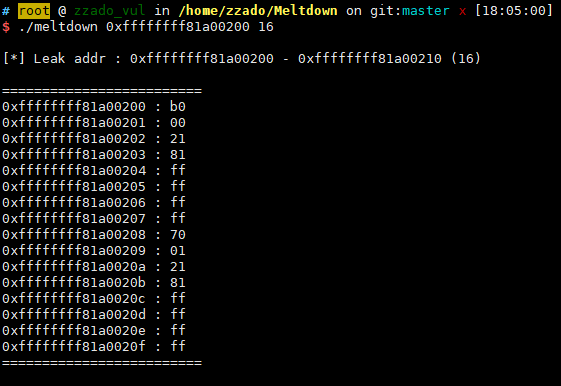 zzado/meltdown
针对 Linux 中 Meltdown(CVE-2017-5754)的 PoC
 heymrsalt/ais3-2024-project-d5team
Reappear-CVE-2022-21449-TLS-PoC
 cybervinner/tp-link-tl-wr820n-cve-2025-14175
关于 CVE-2025-14175 的负责任披露报告,涉及 TP-Link TL-WR820N 的 SSH 服务器中弱加密算法支持问题。
 eqstlab/cve-2024-5932
GiveWP PHP 对象注入漏洞利用程序
 rooobeam/pickle-deserialization-exploit-in-transformers
本研究分析了Python pickle反序列化漏洞,重点关注Hugging Face Transformers的TFAutoModel中的CVE-2024-3568。我们重现了该漏洞利用,以检查其根本原因、攻击向量和风险。
 hycqaq/logitech-g-cloud-ghostlock-cve-2026-43499
罗技云掌机 · GhostLock CVE-2026-43499 root 尝试
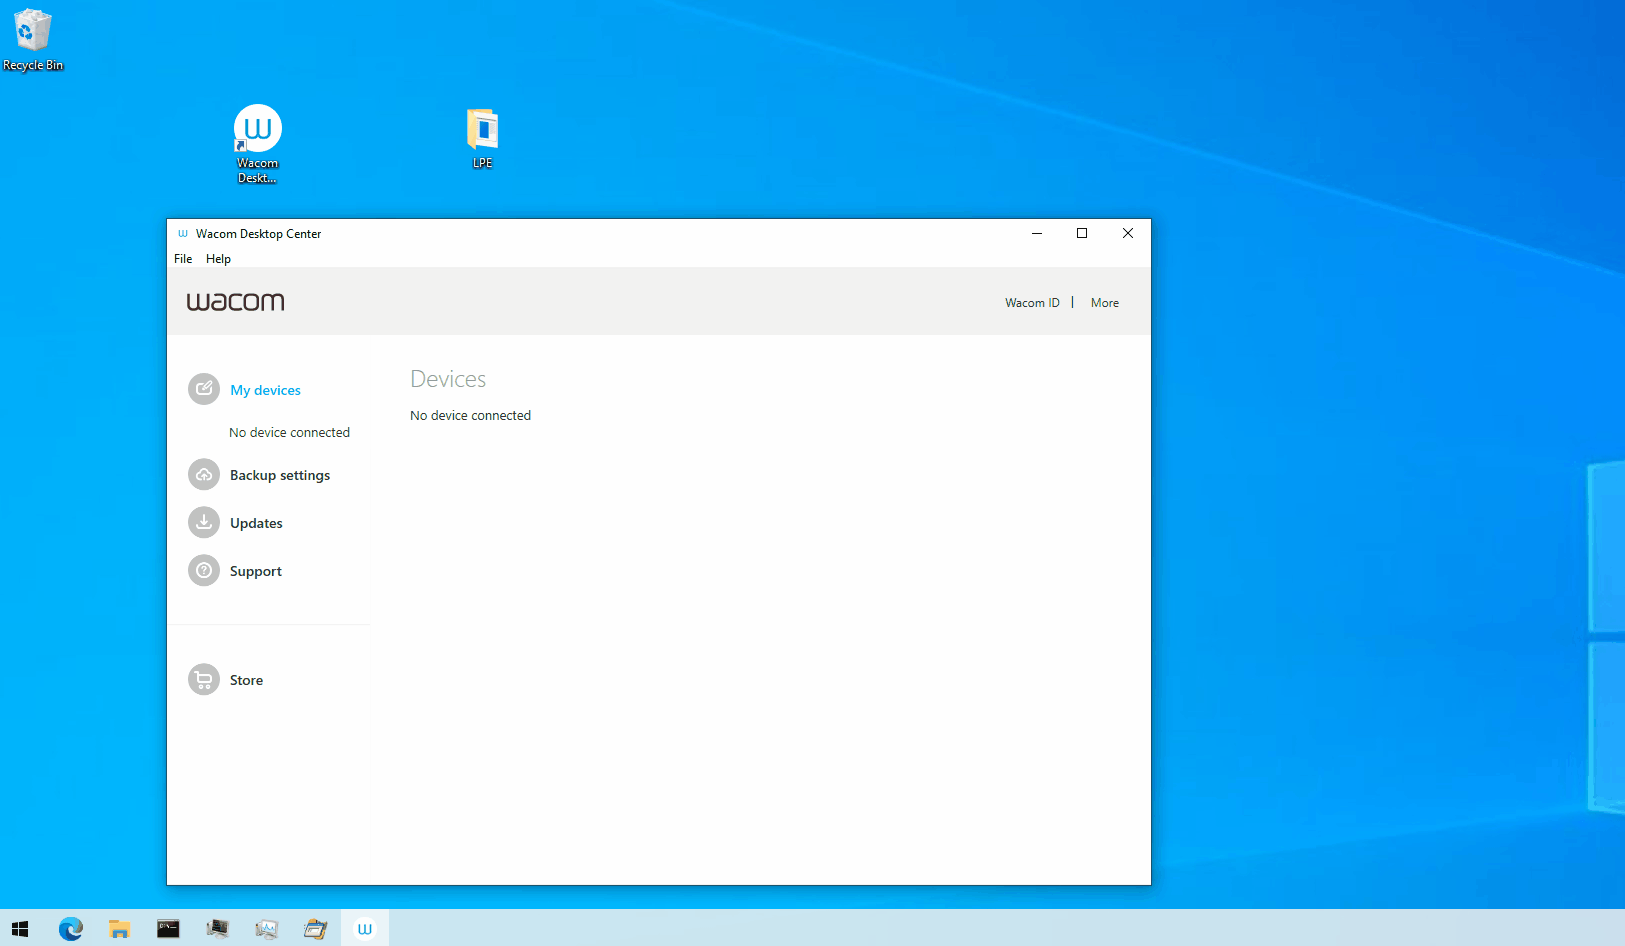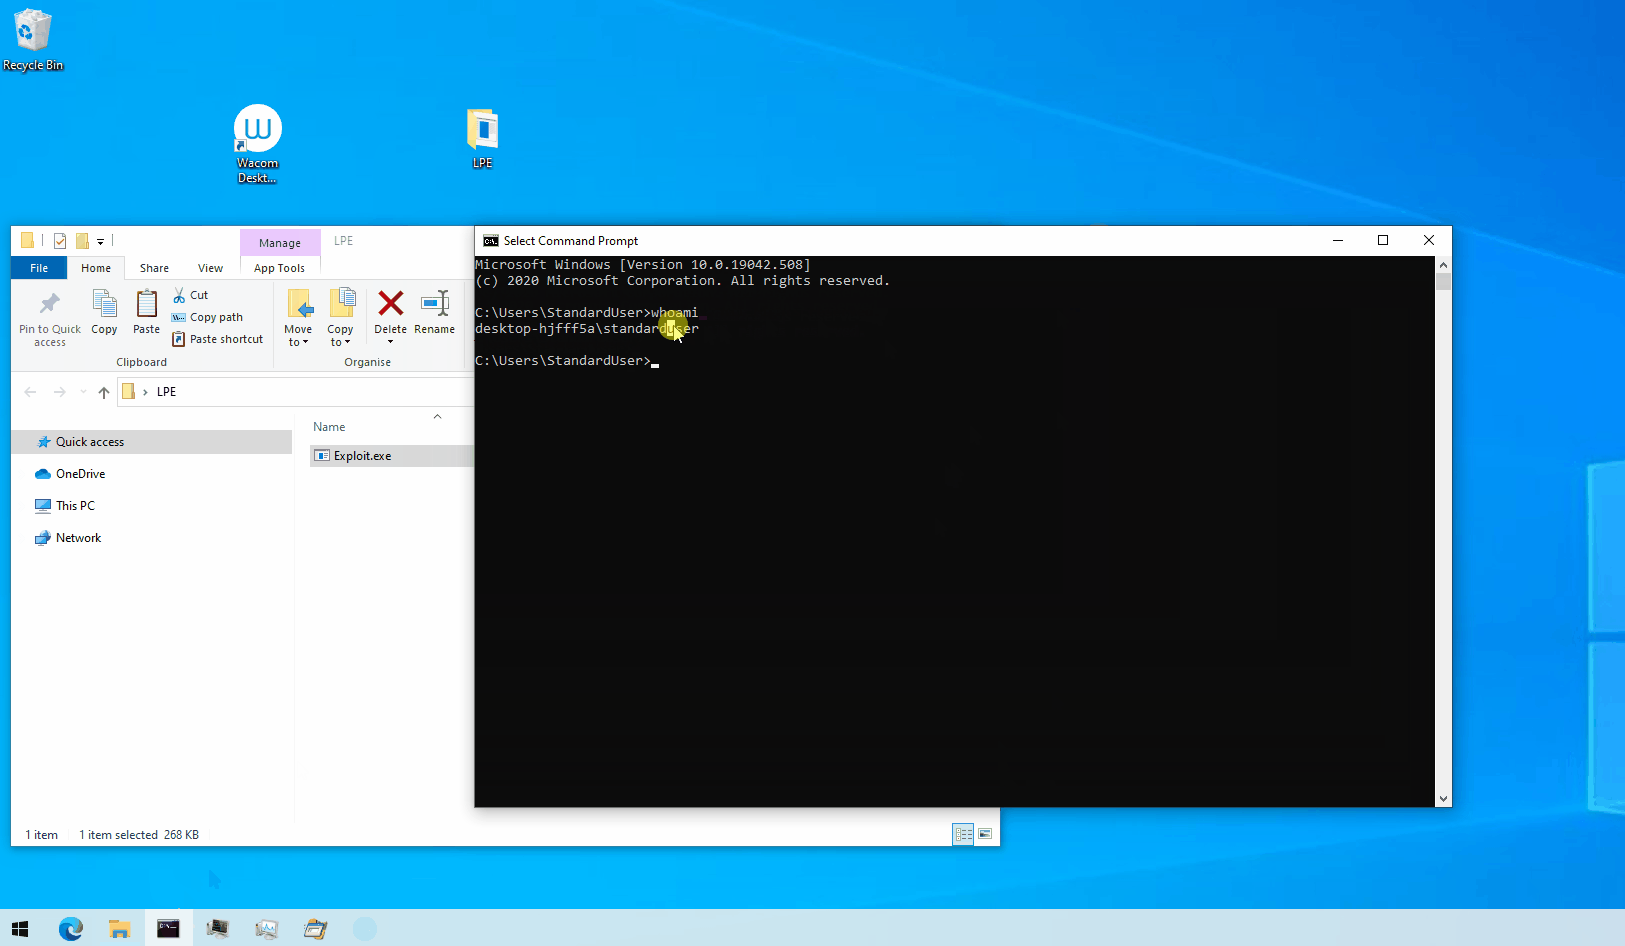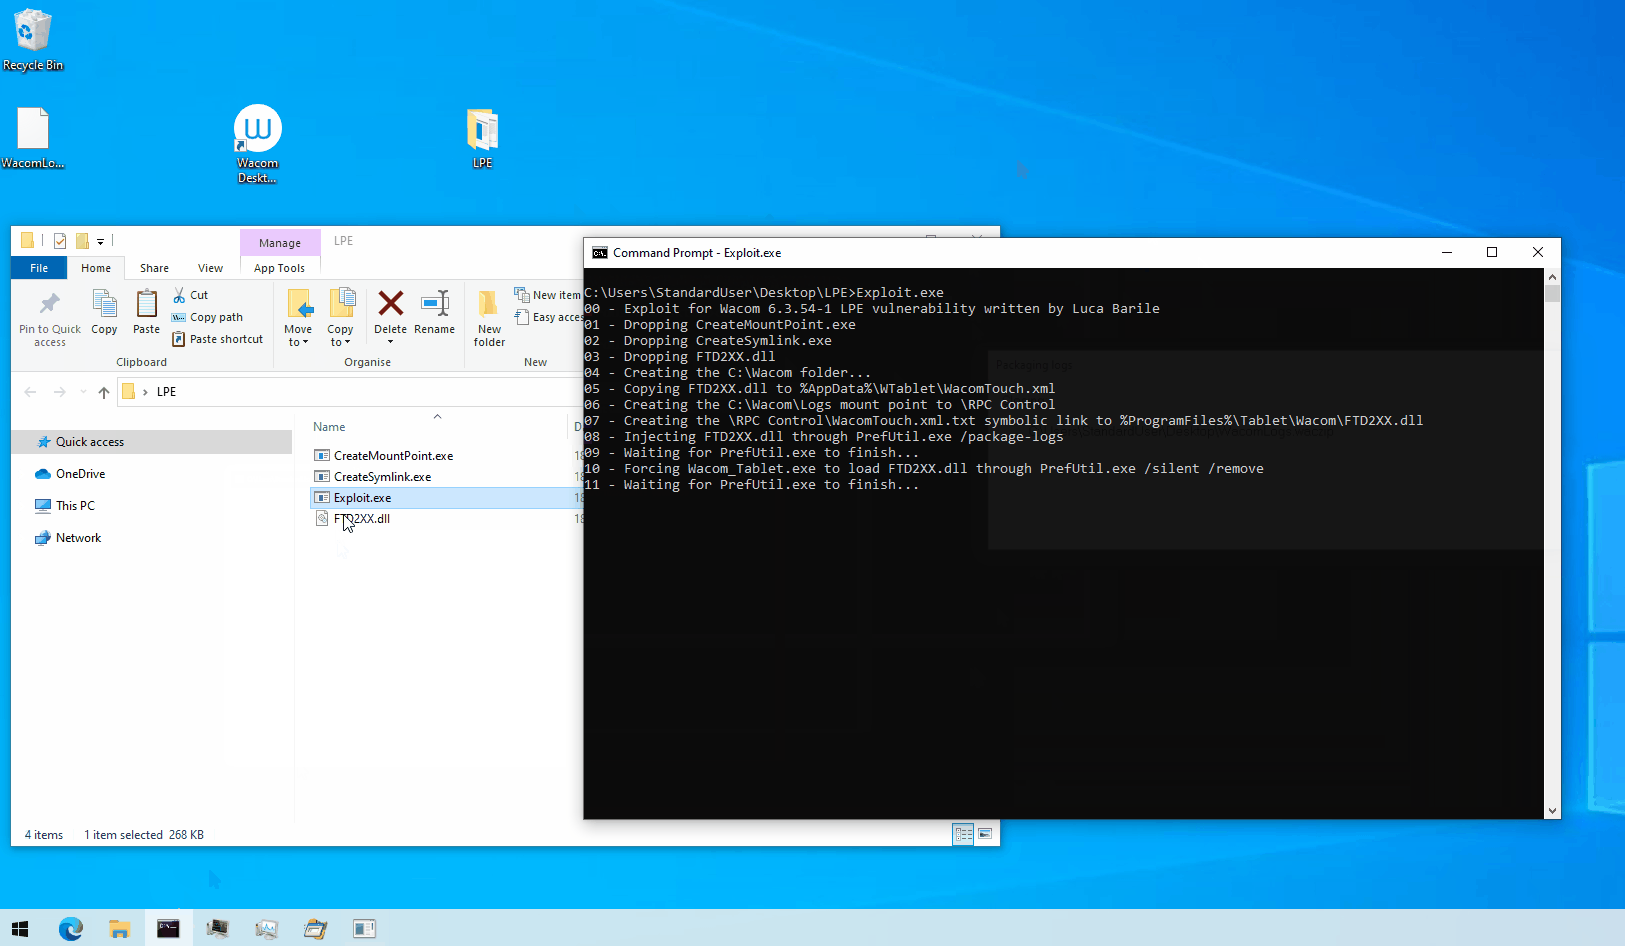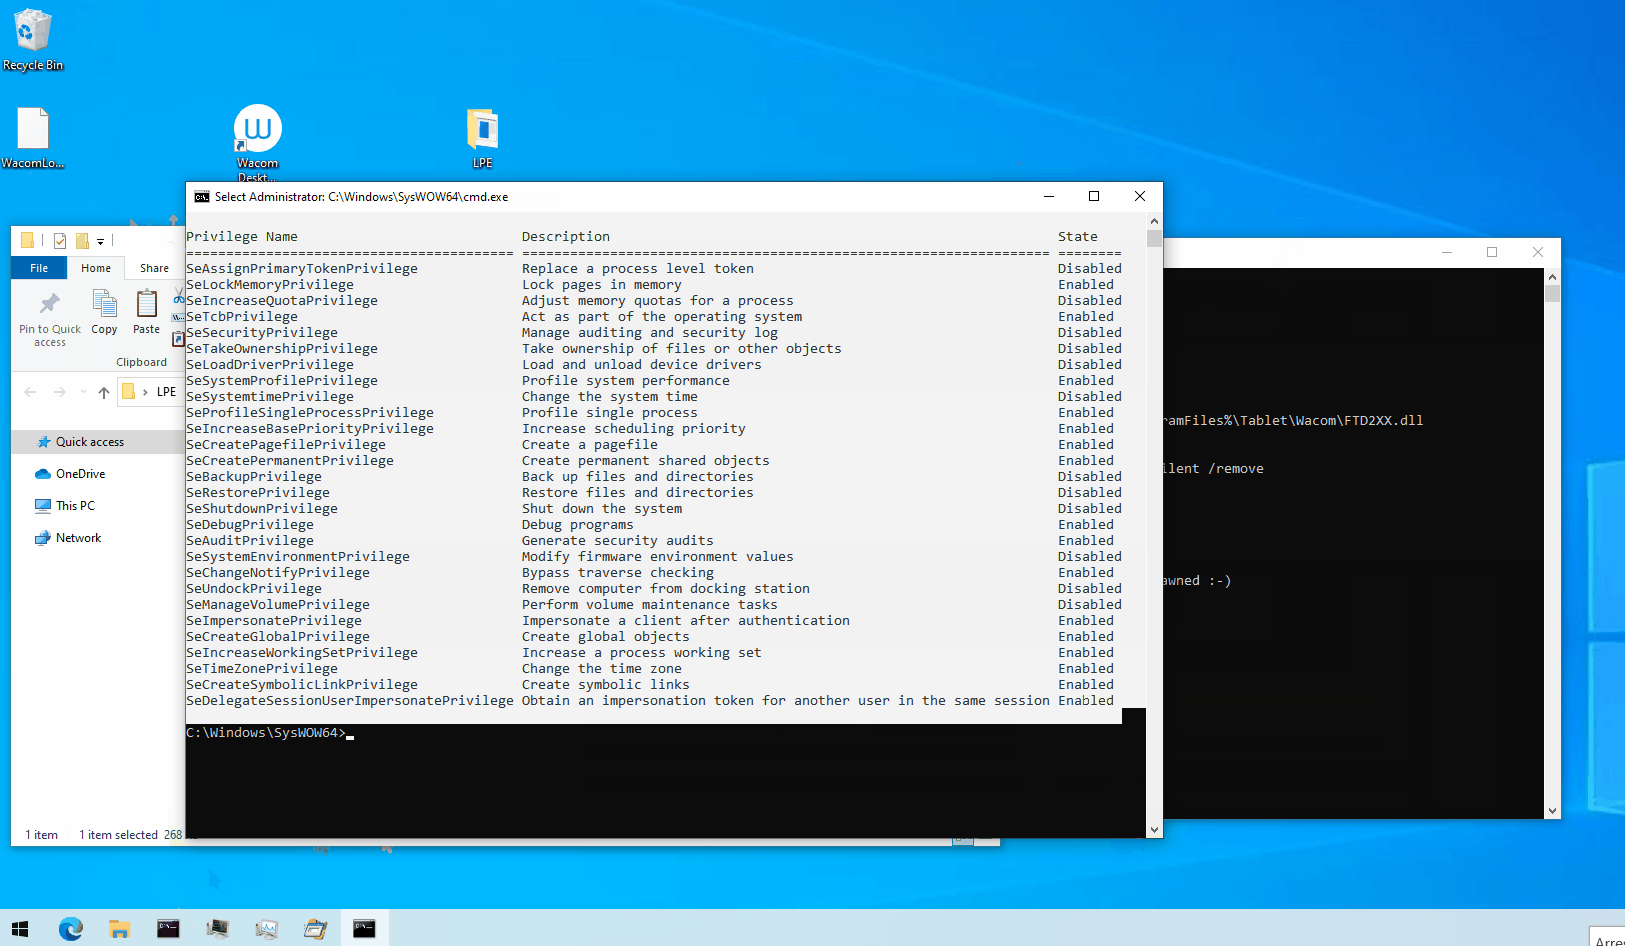 lucabarile/zdi-can-16857
CVE-2023-32163的漏洞利用和报告
 nnatsopoulos/xz-backdoor-research
CVE-2024-3094 XZ Utils 后门研究 - 攻击面可视化工具、系统漏洞检查器及通用 Linux CVE 评估工具
 michalashurov/writeup-cve-2024-3094
CVE-2024-3094(XZ Utils 后门)的技术分析与报告。探讨供应链攻击、利用机制及检测指标。
 zalexdev/wpair-app
WPair 是一款防御性安全研究工具,用于演示 Google Fast Pair 协议中的 CVE-2025-36911(即 WhisperPair)漏洞。该漏洞影响全球数百万台蓝牙音频设备,允许未经授权的配对,并可能在未经用户同意的情况下访问麦克风。
 patois/winmagic_sd
技术分析与PoC漏洞利用,针对CVE-2020-11519和CVE-2020-11520
 zhzhdoai/weblogic_vuln
CVE-2015-4852、CVE-2016-0638、CVE-2016-3510、CVE-2019-2890漏洞POC
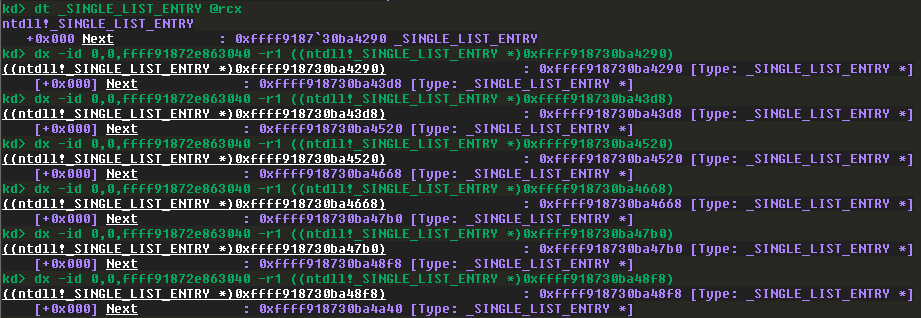 faizan-khanx/cve-2024-38063
CVE-2024-38063 - 通过IPv6远程利用内核