
 #1
用于防御或授权分析的安全论文、研究项目、技术参考和可复现资料。
Kitploit 推荐

 paras98/cve-2021-38297-go-wasm-replication
教育性概念验证,复现 CVE-2021-38297,即 Go WASM 缓冲区溢出导致存储型 XSS。包含易受攻击应用的搭建、漏洞利用复现步骤,以及面向安全研究的修补指南。
 s-index/cve-2021-43811
awslabs/sockeye 通过不安全的 YAML 加载导致的代码注入 CVE-2021-43811
 sahil3276/cve-2024-55347
CVE-2024-55347公开披露
 securekomodo/cve-2024-22026
针对影响 Ivanti EPMM "MobileIron Core" 的 CVE-2024-22026 的 Exploit POC
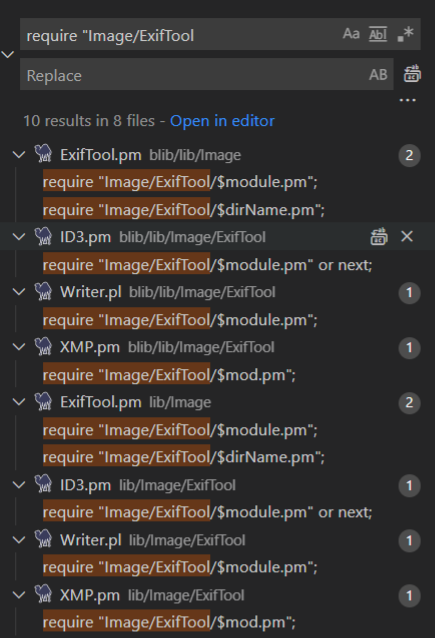 trganda/cve-2021-22204
对CVE-2021-22204(ExifTool远程代码执行)的深入技术分析,包含PoC复现、载荷构造以及易受攻击的DjVu注释解析器的Perl代码审查。
 shoucheng3/hibernate__hibernate-validator_cve-2019-10219_6_0_18_final_fixed
基于注解元数据模型和JavaBean方法验证的Bean Validation 2.0 (JSR-380)参考实现,包含CVE-2019-10219修复。
 sinsinology/cve-2024-29847
CVE-2024-29847 的漏洞利用程序
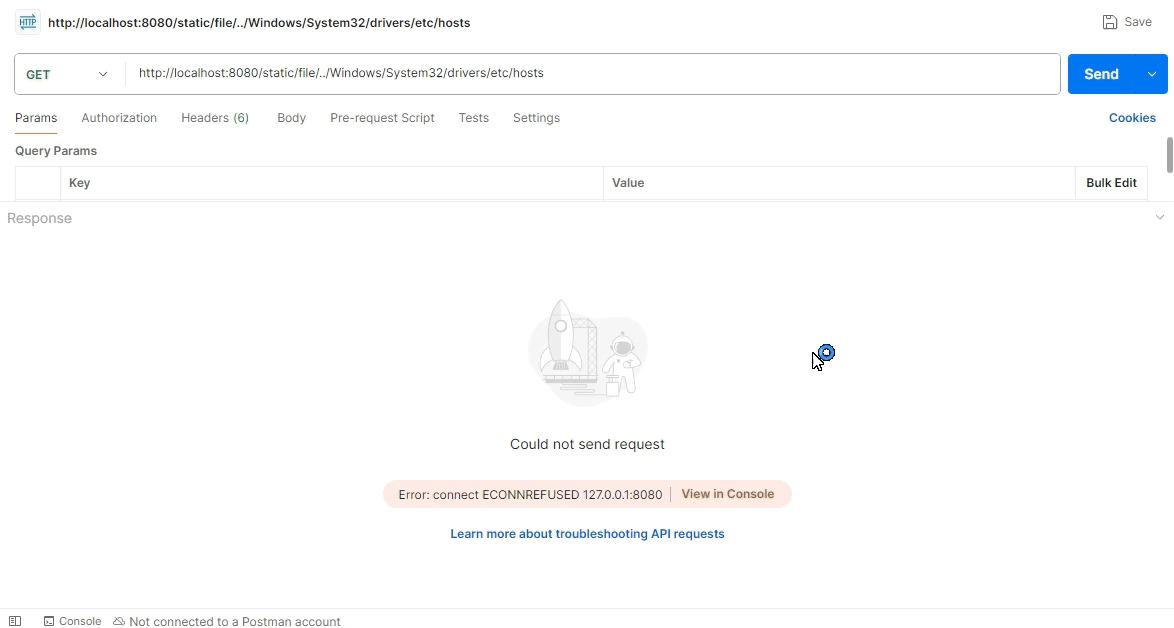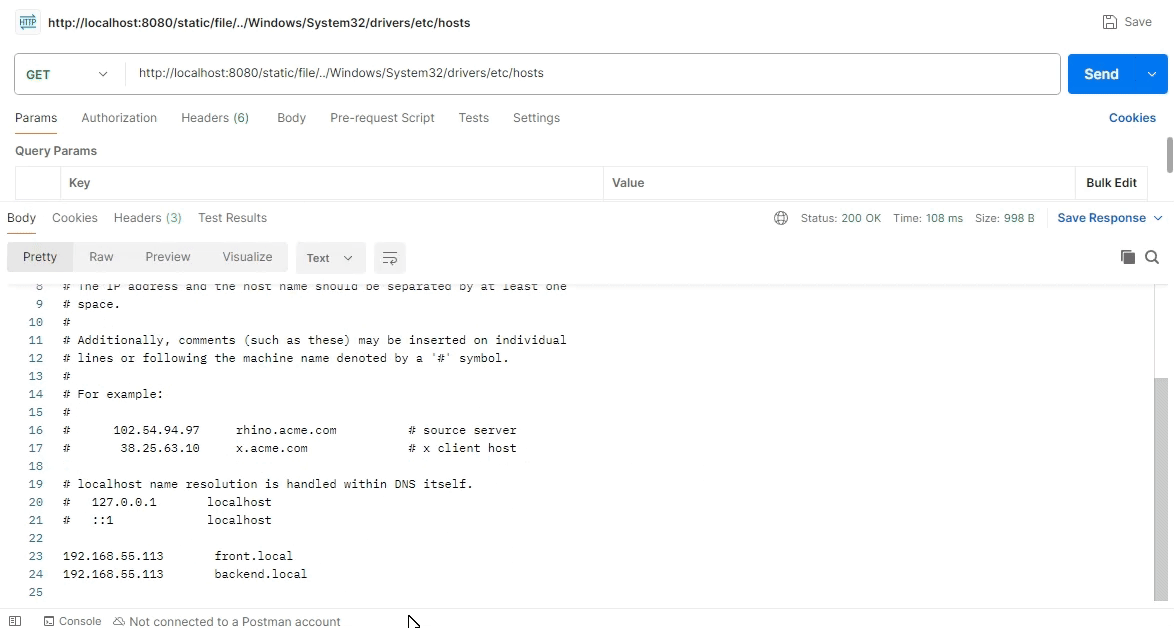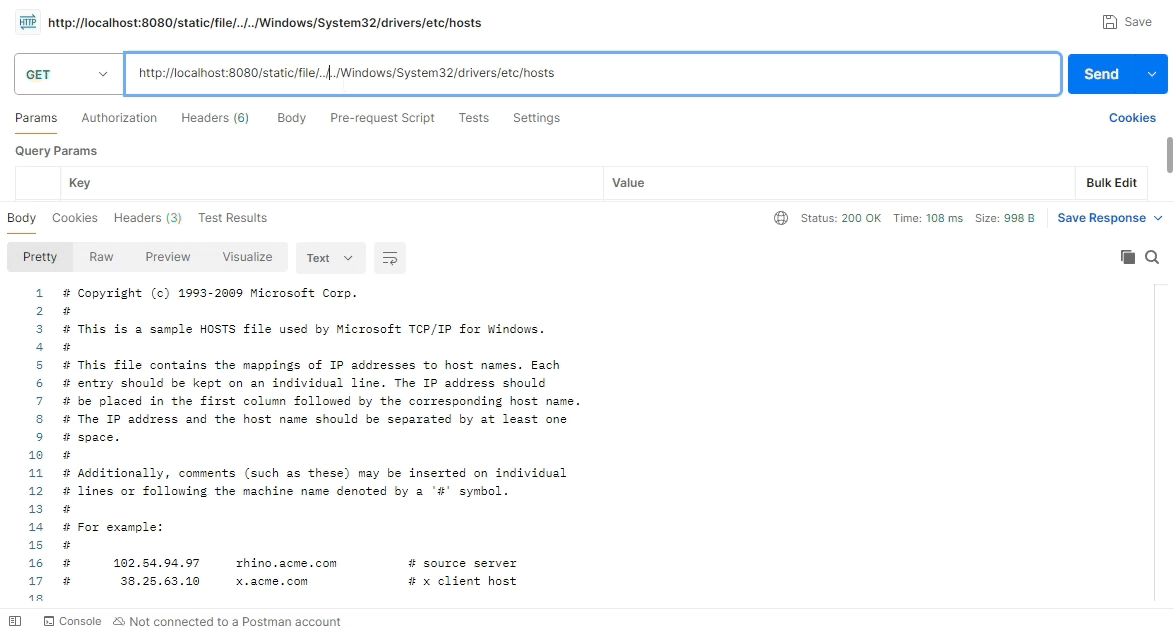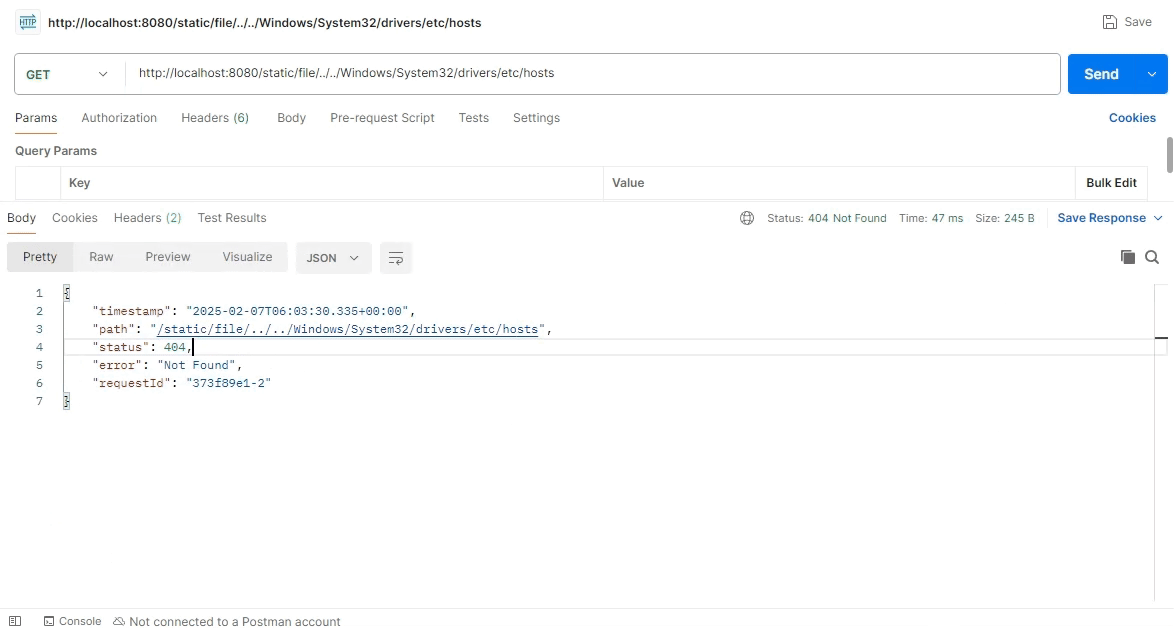 skrkcb2/cve-2024-38819
深入分析CVE-2024-38819,一个Spring WebFlux文件遍历漏洞,包含代码级剖析、PoC以及包括过滤器和IPS规则在内的缓解策略。
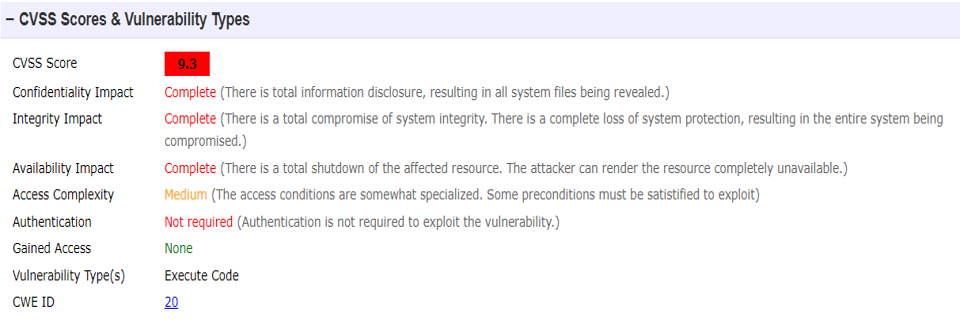 sreeram281997/cve-2022-21668-pipenv-rce-vulnerability
对 CVE-2022-21668(Pipenv 的 requirements.txt 解析中的一个严重 RCE 漏洞)的详细分析,包括漏洞代码、利用机制和修复验证。
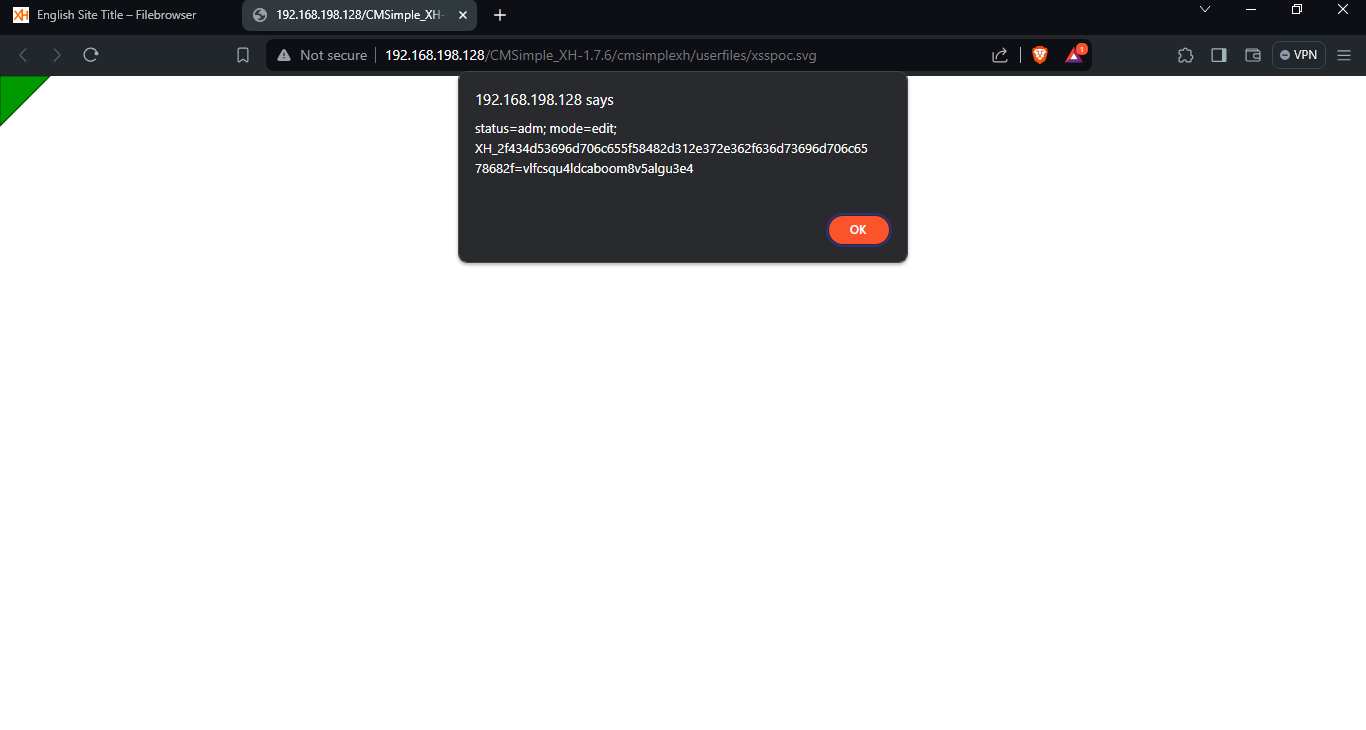 surajhacx/cve-2024-34452
CMSimple_XH 中的跨站脚本 (XSS) 漏洞
 synap5e/connectwise-automate-aitm-rce
CVE-2025-11492, CVE-2025-11493 的分析文章与代码 - 通过 Adversary-in-the-Middle 在 ConnctWise Automate RMM 中实现 RCE
 tandasat/smmexploit
关于CVE-2021-26943的报告和漏洞利用,这是ASUS UX360CA BIOS版本303中的内核到SMM本地权限提升漏洞。
 tdonaworth/firefox-cve-2024-9680
对 CVE-2024-9680 的教育性分析,这是 Firefox CSS 动画时间轴中的一个释放后使用漏洞,包含详细的漏洞利用机制和概念性代码示例。
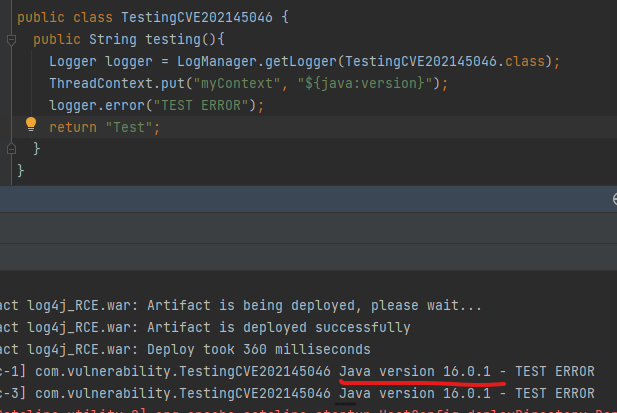 tejas-nagchandi/cve-2021-45046
复制 CVE-2021-45046
 thomasarmel/rollback_car_attack_proverif
ProVerif 概念验证:针对汽车钥匙扣的回滚攻击(CVE-2022-37418、CVE-2022-36945 和 CVE-2022-37305)
 undacmic/heartbleed-proof-of-concept
利用 CVE-2014-0160 中详述的 Heartbeat 扩展漏洞的概念验证。:old_key: :unlock:
 veritas501/cve-2022-34918
CVE-2022-34918 netfilter nf_tables 本地提权 POC
 vincentscode/cve-2024-34312
☣️ 此仓库包含 CVE-2024-34312 的描述和概念验证(PoC)。








