
 #1

 nu11secur1ty/hackers-and-crackers
教育性资源,解释黑客与破解者之间的道德和技术差异,涵盖漏洞分析、系统安全以及开源工具的滥用。
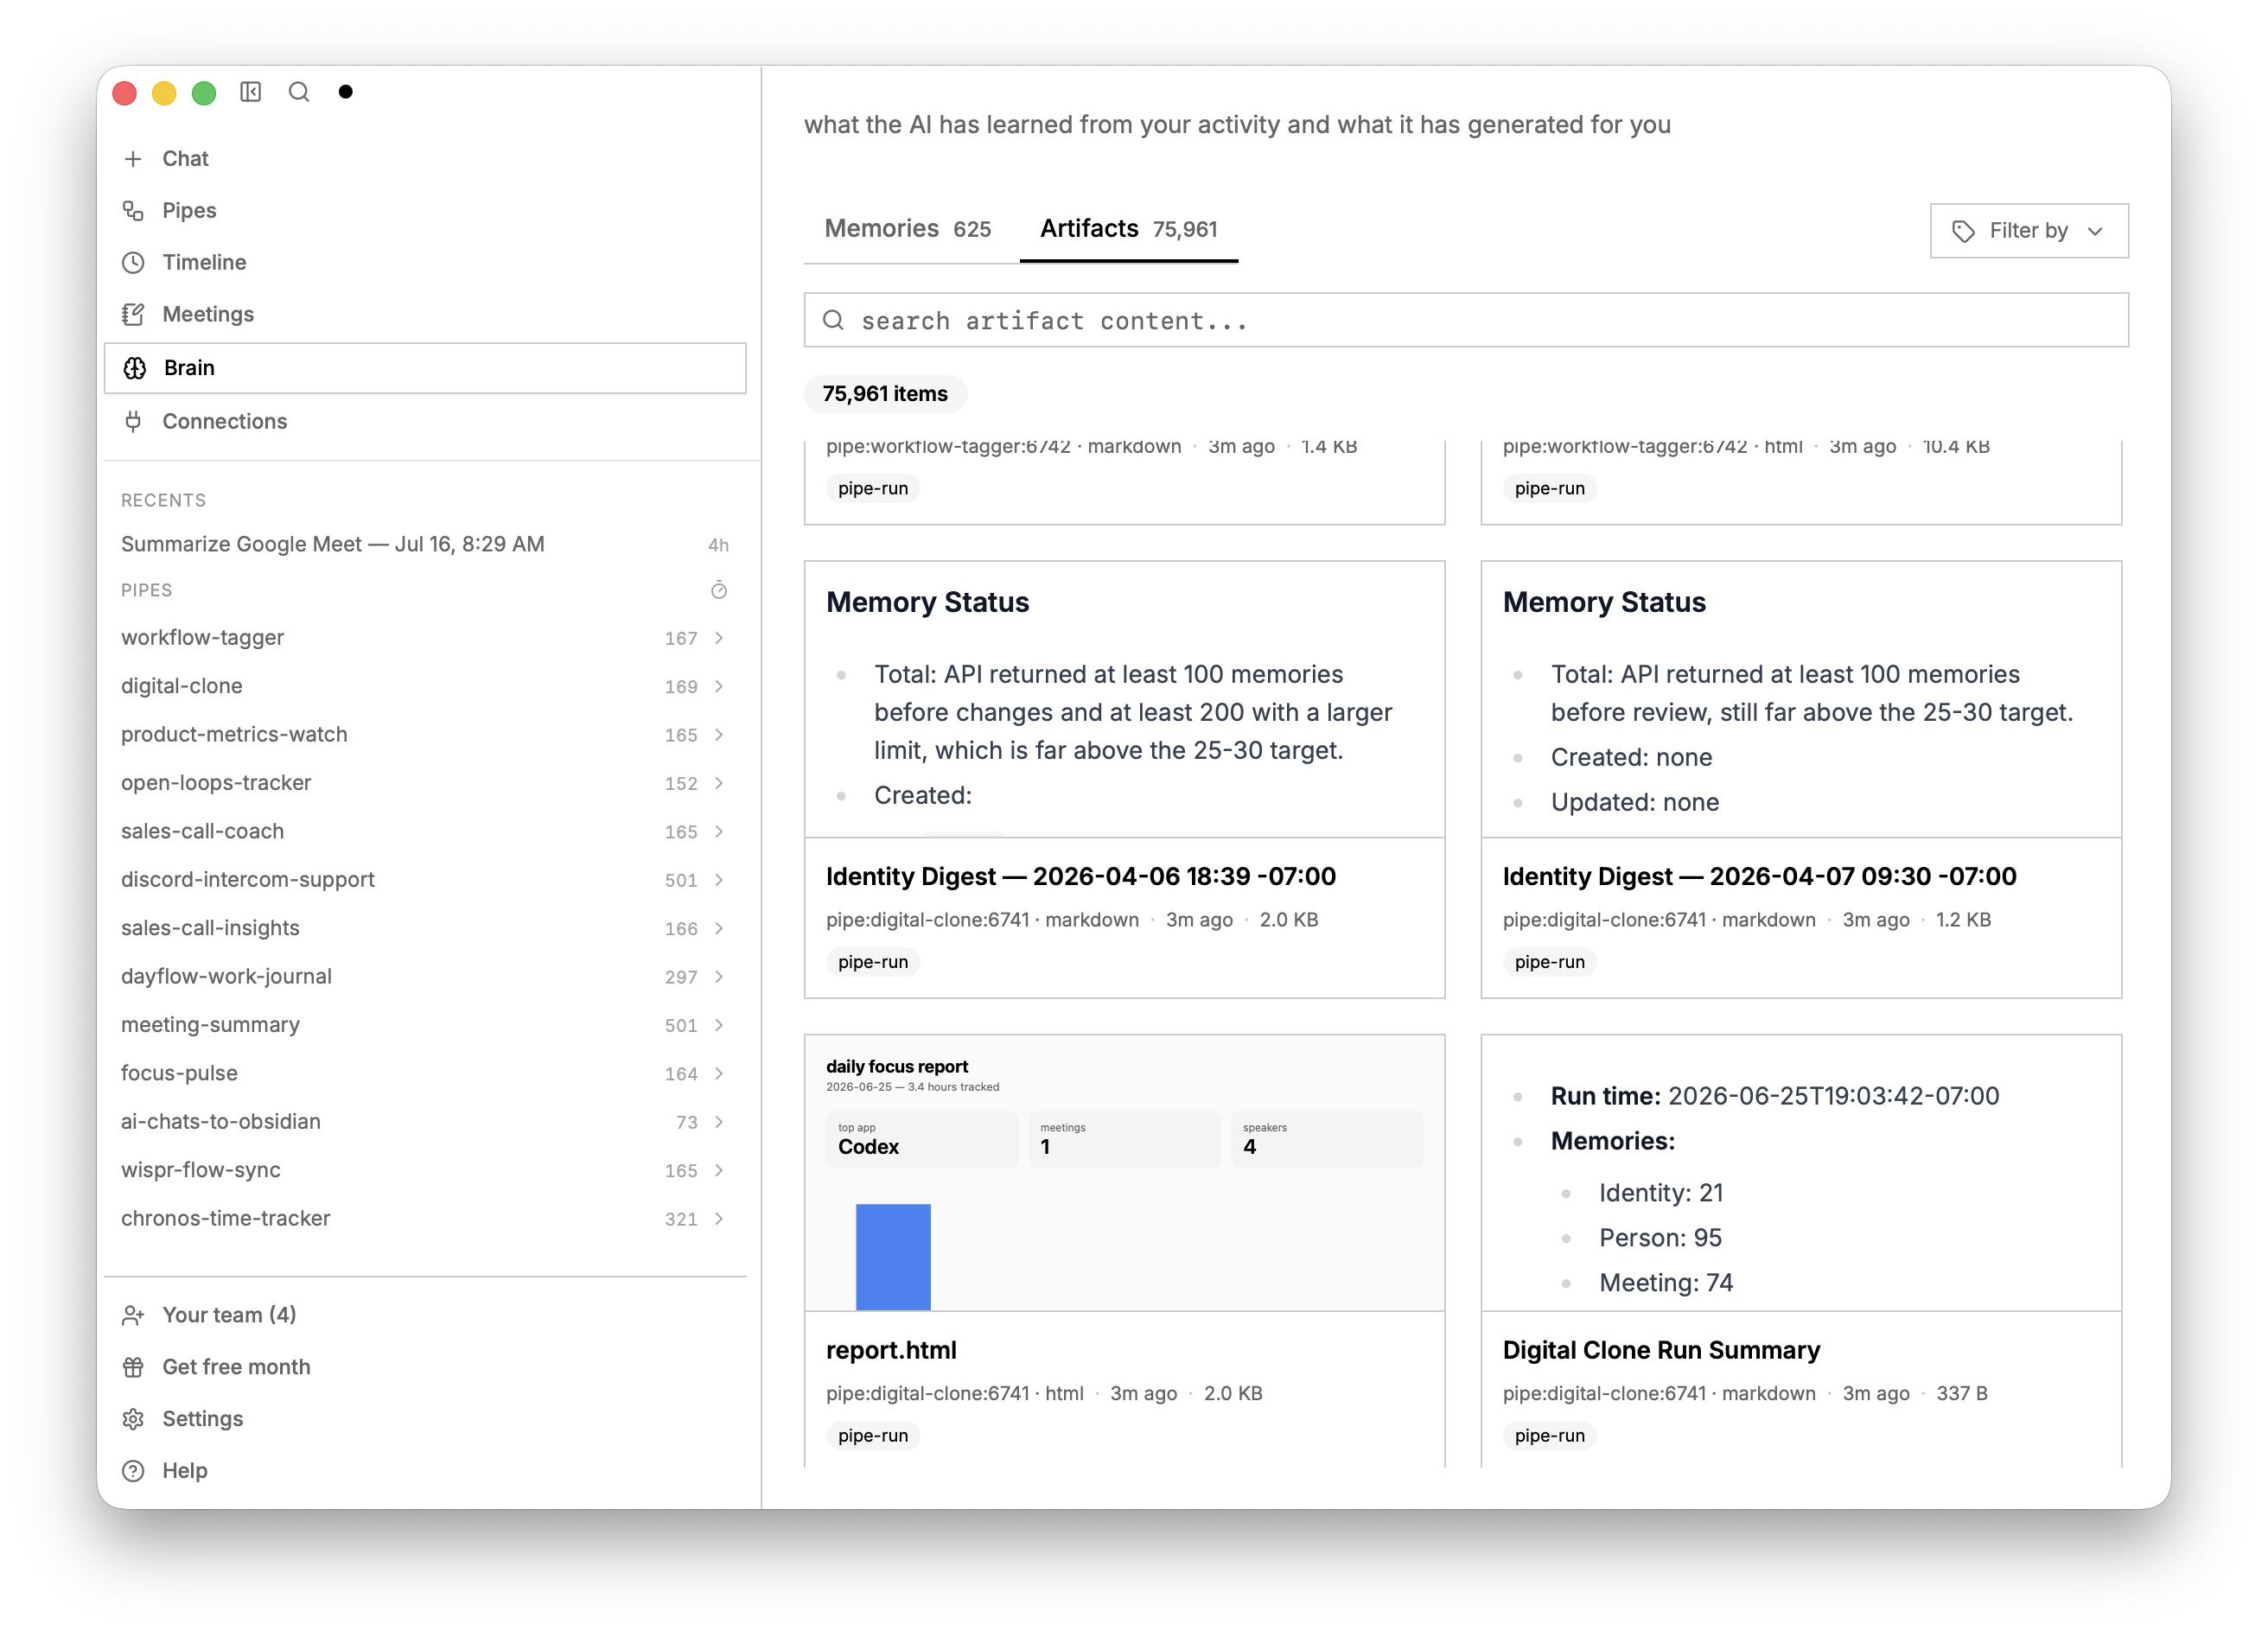 screenpipe/screenpipe
本地优先的连续屏幕与音频录制器,具备 AI 驱动的搜索、转录和自动化功能。捕获你所看到、所说和所做的一切,然后通过插件和 MCP 服务器使其可搜索、可操作。
 juliocesarfort/public-pentesting-reports
一份由多家咨询公司和学术安全团队公开发布的渗透测试报告列表。
 w00t3k/awesome-cellular-hacking
Awesome-Cellular-Hacking

 josh-blythe/bordair-detector
两阶段提示注入与越狱检测器:正则表达式门控加量化 DeBERTa-v3 ONNX 分类器,支持图像、文档和音频。基于 Bordair/bordair-multimodal 训练,并针对真实红队攻防演练中的实际攻击进行了测试。
 owasp/pscf
OWASP框架,为软件产品提供结构化的安全能力,源自对监管和行业标准的分析,用于指导安全产品管理、实施与合规。
 secfigo/awesome-fuzzing
一个精心整理的模糊测试资源列表(书籍、课程 - 免费和付费、视频、工具、教程以及用于练习的漏洞应用程序),用于学习模糊测试和漏洞利用开发的初始阶段,如根本原因分析。
 malvika-thakur/cve-2023-25136
OpenSSH 预认证双重释放 CVE-2023-25136 – 分析和概念验证
 mcorybillington/suitecrm-rce
关于 CVE-2020-28328: SuiteCRM 日志文件远程代码执行外加一些跨站脚本
 mnqazi/cve-2023-2516
Medium 博客
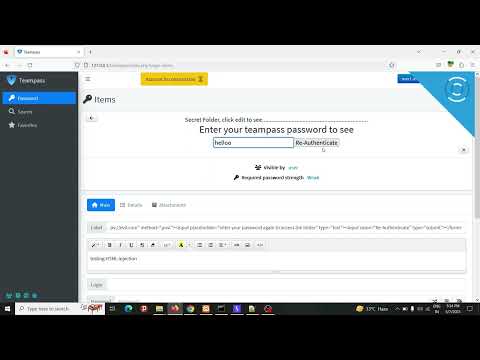 mnqazi/cve-2023-2591
CVE-2023-2591 中等级博客
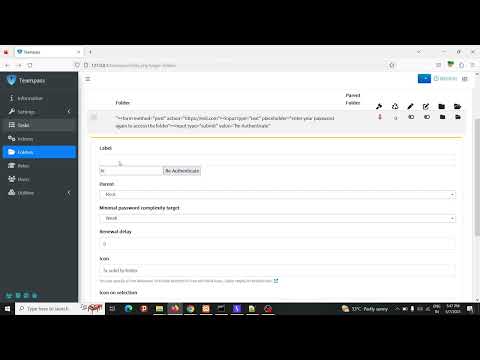
 mpgn/crime-poc
:hocho: CRIME 攻击 PoC:一种针对 CVE-2012-4929 的压缩预言机攻击 :hocho:
 msm8916-mainline/cve-2022-22063
某些旧款高通芯片组的虚拟机监视器固件存在安全问题
 nahueldsanchez/blogpost_cve-2018-19987-analysis
该仓库包含一篇博客文章,内容是我对 CVE-2018-19987 的分析,这是一个影响多款 D-Link 路由器的认证后操作系统命令注入漏洞。
 olljanat/testcitrixexception
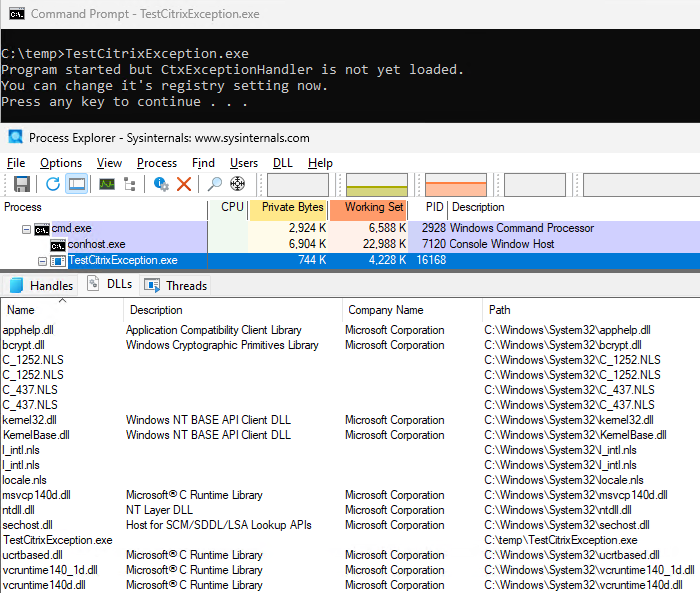
用于测试 CVE-2025-6759 缓解措施的最小工具








