#1

 i3it/cve-2026-18322
针对 CVE-2026-18322 的根因分析、被动版本检测器及实验环境 PoC,该漏洞是 Smart Popup by Supsystic WordPress 插件中的未认证权限提升漏洞。
 babydessy/cve-2024-27564
CVE-2024-27564 的概念验证,pictureproxy.php 中通过 url 参数实现的未认证 SSRF,包含漏洞代码、curl PoC 和缓解措施说明。
 jonastrikex/cve-2026-14856-tastyigniter
CVE-2026-14856 的技术分析与 PoC,该漏洞是 TastyIgniter v4.3.0 Media Manager 中的存储型 XSS,可与 CSRF 结合实现管理员账户接管。
 horkimhab/cve-2026-93485
面向教育用途的安全研究仓库,用于在隔离的授权实验环境中学习和测试 CVE-2026-93485 相关概念。
 sadandbset/cve-2026-51772-cve-2026-51773
本项目详细描述了 CVE-2026-51772 漏洞的相关信息。
 aayushbankar/cve-2026-28576
CVE-2026-28576 的 PoC 与红队应用,该漏洞是 Android Contacts Provider 中的零权限 SQL 注入,可导致完整的联系人数据库泄露。
 learnerxuan/cve-2026-29057-poc
基于 Docker 的实验环境,复现 CVE-2026-29057 Next.js 请求走私漏洞,通过原始分块 HTTP 载荷对比存在漏洞的 15.5.12 版本与已修复的 15.5.13 版本。
 muradislamzada/cve-2026-93528
针对 CVE-2026-93528 的技术分析、概念验证及负责任披露时间线,该漏洞是 NP Quote Request for WooCommerce 中未经身份验证的订单数据泄露漏洞。
 hackspeak/cve-2026-94095
针对 CVE-2026-94095 的 PoC,该漏洞是 Netcore NBR200V2 固件中通过 ubus JSON-RPC 实现的 traceroute 命令注入,可在授权测试中实现 root RCE。
 jvidhan/autofs-cve-2026-84568
针对 CVE-2026-84568 的逆向工程笔记和可用 PoC,该漏洞是 macOS automountd 的信任边界违规,允许来自 localhost 或受害者自身主机名的挂载。
 lzty/cve-2026-94128
CVE-2026-94128 的概念验证实现,仅供学习与研究用途。
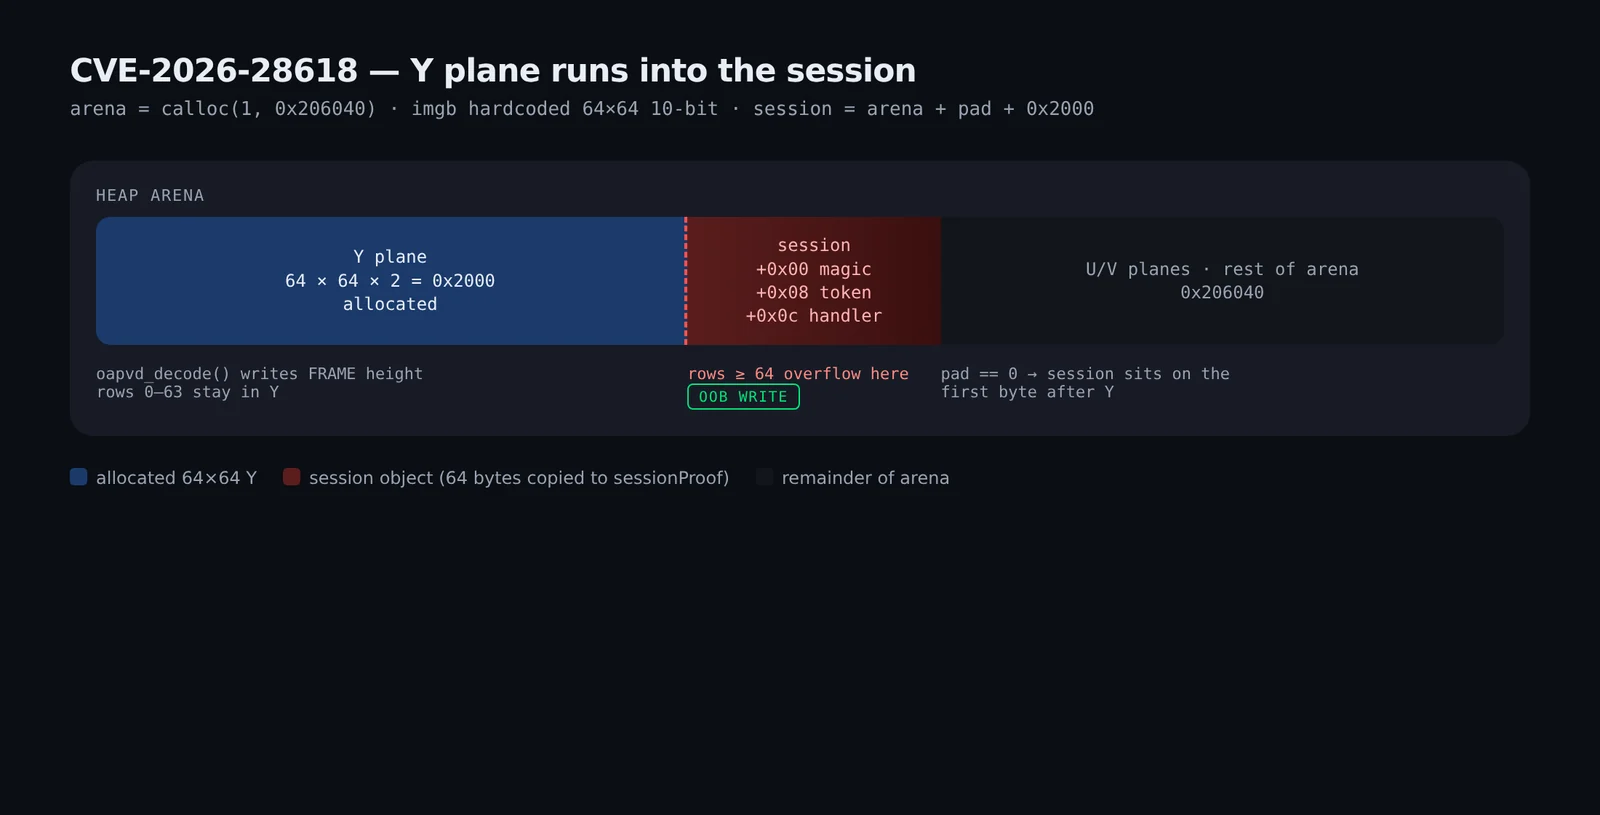 raafatabualazm/streambox-cve-2026-28618
关于 CVE-2026-28618 / StreamBox APV 实验环境的脱敏笔记——通过 FRAME 高度不匹配向会话对象进行堆写入
 ret2bilibili/cve-2026-14266
CVE-2026-14266 的概念验证仓库,展示了拒绝服务漏洞,并附有最简复现细节。
 wtfkimi/cve-2026-77078
演示如何利用 multer 中 CVE-2026-77078 的示例仓库,附英文和俄文使用说明。
 pczbuilds/monikerlink-cve-2024-21413-writeup
TryHackMe 的 Moniker Link 房间的 Writeup,利用 CVE-2024-21413 绕过 Outlook 受保护的视图,并通过精心构造的 Moniker Link 捕获 NTLMv2 哈希。
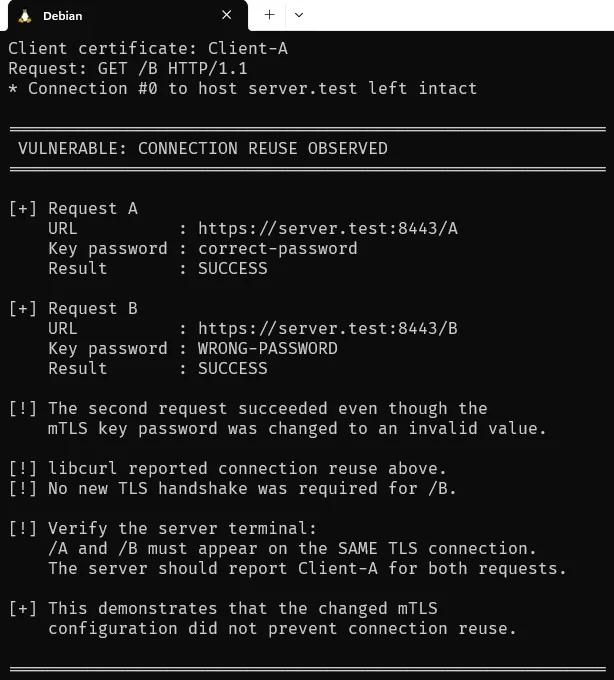 nimaarek/cve-2026-8932-poc
复现 CVE-2026-8932 的 Proof-of-concept,该漏洞是 libcurl 连接复用中不完整的 mTLS 配置匹配缺陷,附带本地实验服务器和 C PoC。
 horkimhab/cve-2026-68121
CVE-2026-68121(PPPoEject)的概念验证,提供用于授权安全研究和实验室测试的 Python 漏洞利用实现。