#1
 dmitry-matvienko/malware-analysis-fake-hwmonitor
针对伪装成 HWMonitor 的 DLL 侧加载活动的技术分析、详细报告和 YARA 规则
 usama1002/deleting-the-trace
针对使用工具的LLM代理的控制令牌思维链抑制与解析器宽松攻击实验
 adeadukagi/cve-2023-32233-reproduction
CVE-2023-32233 的复现与根因分析:Linux 内核 nf_tables 释放后使用漏洞,可实现本地权限提升,附 PoC 与利用说明。
 egorrsp/cve-2020-15368-asrdrv103-research
对 ASRock AsrDrv103.sys(CVE-2020-15368)的逆向工程研究,涵盖其驱动接口、加密请求协议以及特权硬件访问原语。
 pervinzahidli/cve-2026-88997
JSM Show Post Metadata < 4.9.1 - 通过自定义字段元键的贡献者+存储型 XSS
 artsbykriss/profanity-verifier
针对 CVE-2022-40769 的可证明检查:某个 EOA 的私钥是否落在 Profanity 可达的密钥空间内?
 petermalone/cve-2026-84543
CVE-2026-84543 的概念验证与技术披露,该漏洞是 macOS SMB 内核漏洞,可通过精心构造的 SMB1 响应触发内核崩溃。
 hassham1/cve-2026-87902
WordPress Core <= 7.1.1 未认证 LFI 到 RCE - 验证实验环境、PoC、nuclei 模板 (GHSA-7hp8-65ch-5whp)
 leox48/cve-2026-1769-writeup
CVE-2026-1769(Xerox CentreWare Web 中的存储型 XSS)的公开报告与披露时间线
 rabakuku/cve-2026-87902-a-working-poc-for-wordpress-s-critical-path-traversal
CVE-2026-87902 的参考说明与缓解配置,该漏洞是 WordPress Core 中一个未认证的路径遍历与 LFI 漏洞,可链式利用实现 RCE,并附有 Nginx、Apache 和 PHP 加固规则。
 horkimhab/cve-2026-90898
面向授权安全研究、漏洞意识提升及隔离实验环境中的防御性测试的教育性 CVE-2026-90898 概念验证仓库。
 horkimhab/cve-2026-94545
面向 CVE-2026-94545 的教育性 CVE 研究仓库,提供概念验证材料与实验指导,用于经授权的漏洞分析和防御性安全研究。
 g4sp4rcs/cve-2019-11707-from-an-ionmonkey-type-confusion-to-system-
Windows 概念验证漏洞利用链,针对 CVE-2019-11707,一个 Firefox IonMonkey 类型混淆漏洞,结合浏览器 RCE 与沙箱逃逸以获取 SYSTEM 权限。
 top-celestial-company-ltd/dros-vep-lite
开源、100% 可复现的 AI Agent 运行时安全基准与沙箱环境(RFC-010 草案协议)。
 c12en/cve-2023-44815
专用于 CVE-2023-44815 的仓库,可能包含该漏洞的概念验证或利用代码。
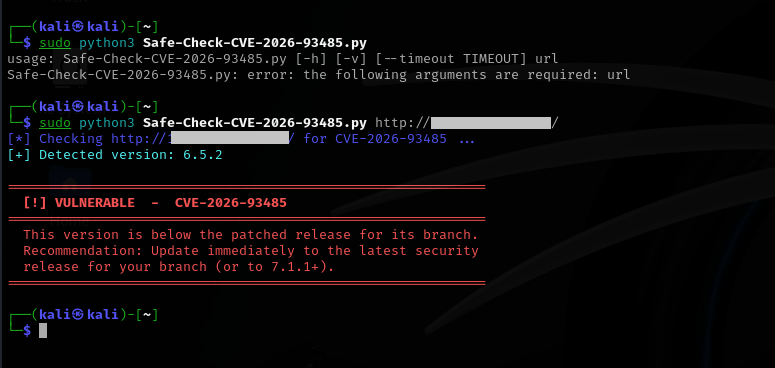 0xblackash/cve-2026-93485
针对 CVE-2026-93485(一个 WordPress 核心存储型 XSS 漏洞)的防御研究仓库,包含版本检查扫描器、技术分析和补丁验证指南。