
 #1

 pervinzahidli/cve-2026-104110
FileRise Pro 客户端门户通过 /api/pro/portals/get.php 未授权泄露内部文件夹路径、客户端邮箱和上传策略
 sotiak/cve-2021-42574
一个极简的 Rust 概念验证,演示 CVE-2021-42574(Trojan Source),展示 rustc 1.56 与 1.56.1 之间的编译行为差异。
 horkimhab/cve-2026-90898
面向授权安全研究、漏洞意识提升及隔离实验环境中的防御性测试的教育性 CVE-2026-90898 概念验证仓库。
 nimaarek/cve-2026-8932-poc
复现 CVE-2026-8932 的 Proof-of-concept,该漏洞是 libcurl 连接复用中不完整的 mTLS 配置匹配缺陷,附带本地实验服务器和 C PoC。
 testardou/cve-2026-19794
WP-Stats <= 2.56 - 未认证存储型跨站脚本
 bombobombone/cve-2026-73316
CVE-2026-73316 的概念验证与技术报告,涉及 XenForo 2.3.13 之前版本中 PayPal REST Webhook 重放漏洞,包含复现步骤与修复详情。
 zer0qs/cve-2021-35042
关于CVE-2021-35942的基础分析。Django中的SQL注入。
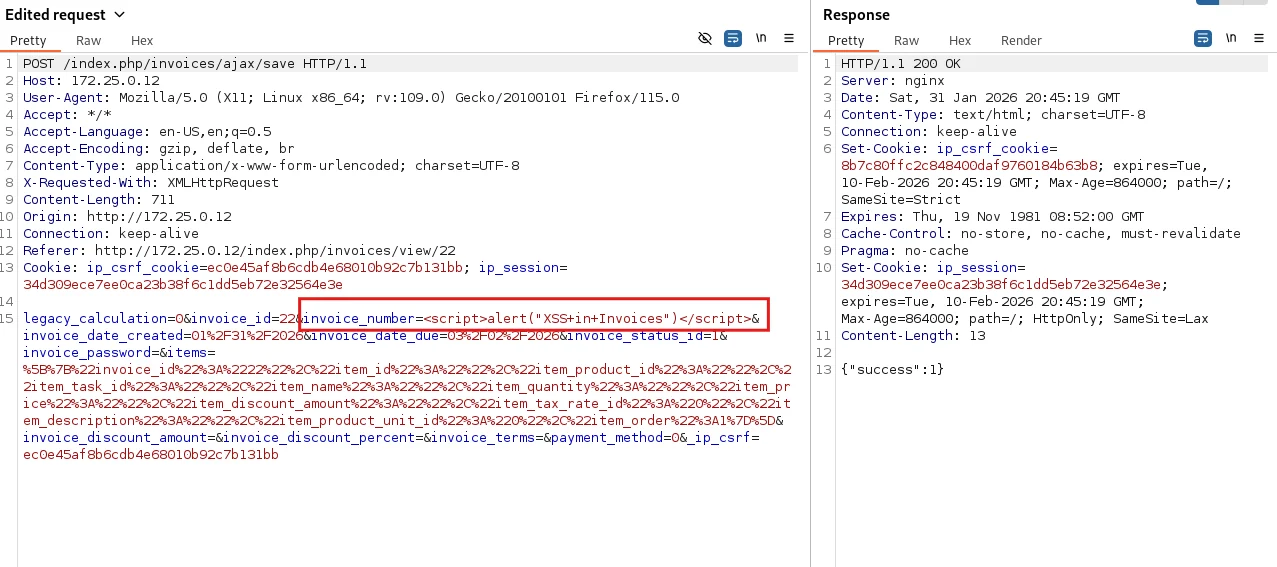 lagathos/cve-2026-25595
InvoicePlane 1.7.0 中通过未净化的发票编号字段存在的存储型 XSS 漏洞,附有概念验证及修复详情。
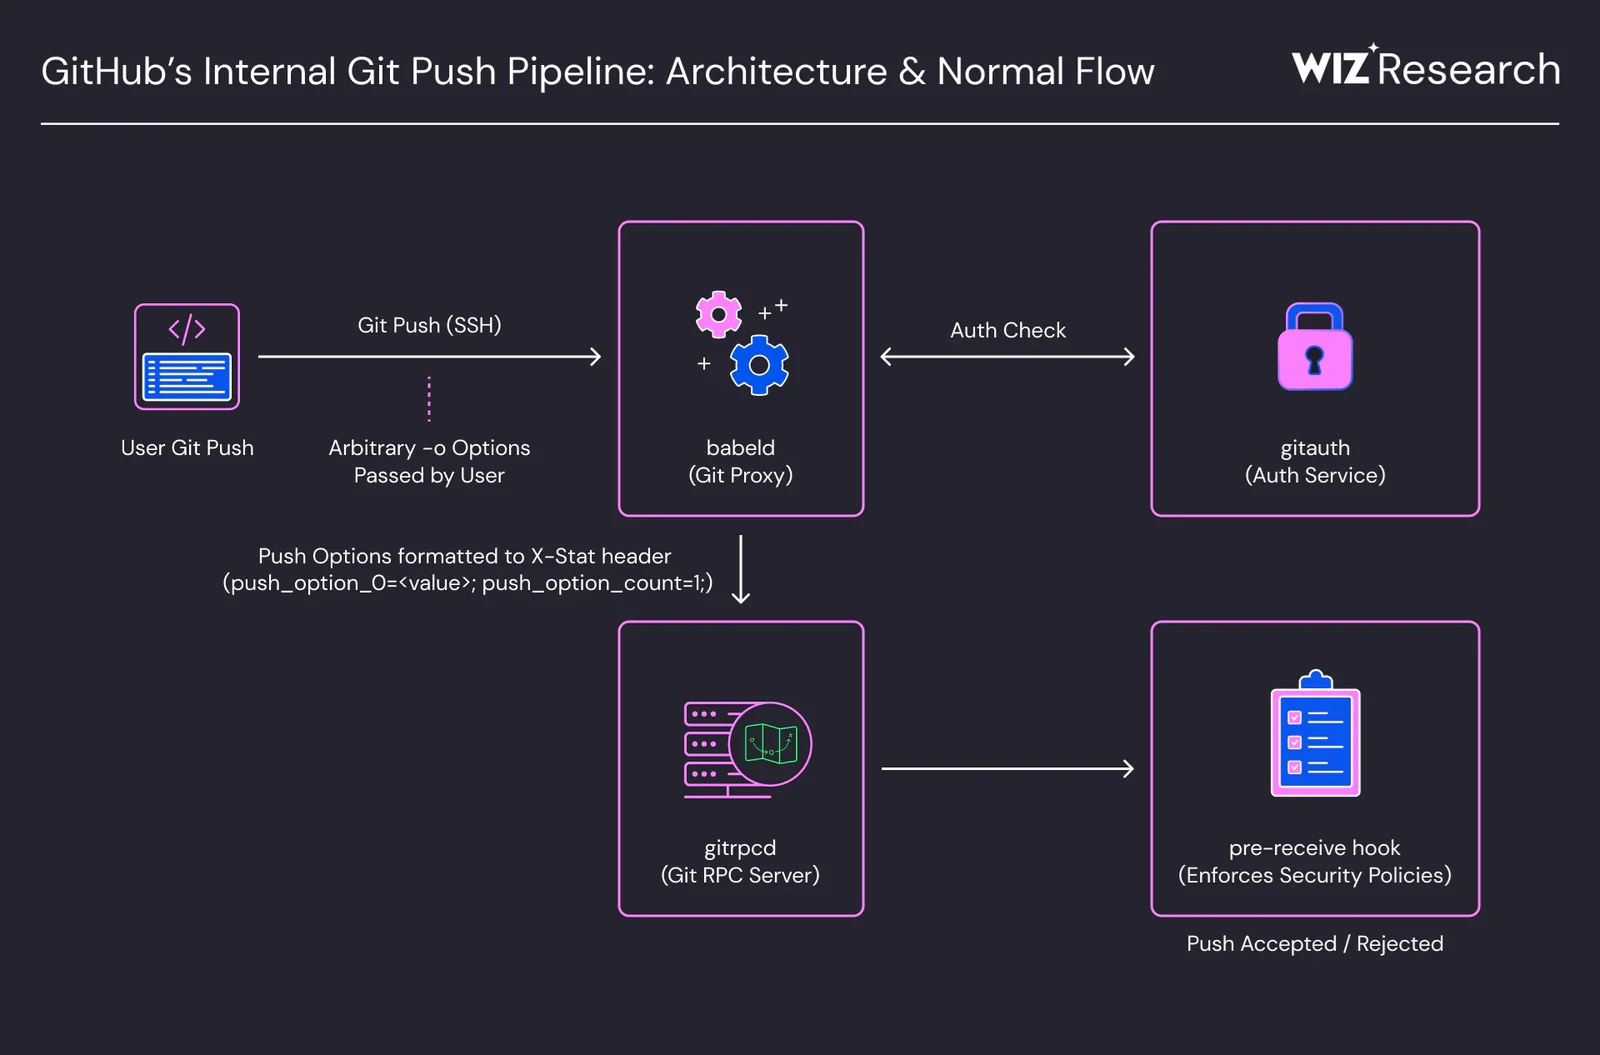 5kr1pt/cve-2026-3854
CVE-2026-3854 的技术剖析,一种通过 git push 中的标头注入实现的 GitHub RCE,解释了该漏洞、利用技术及缓解措施。
 drago-96/cve-2022-0778
CVE-2022-0778 的概念验证漏洞利用,通过构造包含非素数曲线参数的 X.509 证书,演示 OpenSSL 中 BN_mod_sqrt 的无限循环,从而实现拒绝服务攻击。
 vulnerabilityresearchcentre/patch-diffing-in-the-dark
利用补丁差异分析来发现新漏洞
 mpgn/crime-poc
:hocho: CRIME 攻击 PoC:一种针对 CVE-2012-4929 的压缩预言机攻击 :hocho:
 0xsha/zombievpn
CVE-2020-12828的PoC和技术分析,包括复现步骤和漏洞详情,供安全研究人员使用。
 sandumjacob/cve-2023-2033-analysis
关于CVE-2023-2033的资源与信息合集
 alexandre-bartel/cve-2018-20343
CVE-2018-20343 的 PoC

 mhackiori/cve-2021-3156
Baron Samedit 漏洞的可视化、模糊测试、利用与补丁









