#1
 zunak/cve-2024-22641
针对CVE-2024-22641的概念验证:TCPDF <=6.7.4中由特制SVG文件触发的ReDoS漏洞,演示了正则回溯限制耗尽。
 secmuzz/cve-2025-25612
CVE-2025-25612
 sahiloj/cve-2023-34837
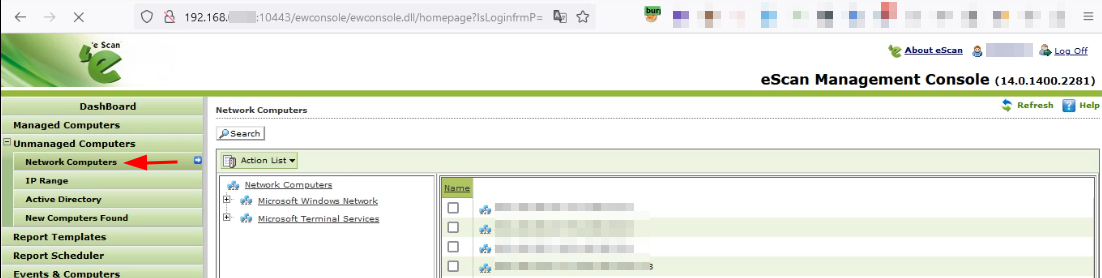
CVE-2023-34837 是在 Microworld Technologies eScan 管理控制台 14.0.1400.2281 中发现的一个反射型跨站脚本 (XSS) 漏洞。该漏洞存在于“非托管计算机 → 网络计算机”功能中的 GrpPath POST 参数中。
 itsismarcos/bot-exploit-cve-2025-55182
用于在React Server Components/Next.js应用中检测CVE-2025-55182(React2Shell)漏洞的教育型扫描器。利用dorks进行目标发现,并使用非破坏性payloads识别RCE指标。
 sealpapapa/springcloudfunction-research
CVE-2022-22963 研究
 black-scorp10/cve-2024-51430
该在线诊断实验室管理系统在借款人部分存在一个名为跨站脚本(XSS)的安全问题。
 x-stp/cves-2025-11187_15467_69418
OpenSSL PoC:PKCS#12 栈溢出、CMS IV 溢出、OCB 信息泄露 [部分利用链]
 john-jung/cve-2026-26903-poc
用于演示 CVE-2026-26903 的 PoC
 oscerd/cve-2026-55994
CVE-2026-55994(Apache Camel camel-iggy)的概念验证复现器:消费者将 Iggy 消息的用户头未过滤地复制到 Exchange 上,因此注入的 CamelHttpUri 会驱动服务器端请求(SSRF)并泄露解析后的属性占位符。已在 4.18.3/4.21.0…
 kavidk/heap-over-flow-with-cve-2016-10191
为CVE 2016-10191创建了堆溢出研究报告
 exploitcn/cve-2014-1767-exp-paper
CVE-2014-1767在win7_x64平台的EXP和分析文章
 entropt/cve-2024-4577_analysis
越南国家网络安全 (NCS) 实习 - 第二次测试
 wrathfuldiety/cve-2025-56311
FD602GW-DX-R410路由器中的CSRF漏洞允许远程攻击者在管理员已认证的情况下,通过向/boaform/admin/formReboot发送精心构造的POST请求来重启设备。
 theo543/osds_paper_cve-2016-5195
分析 Dirty COW Linux 权限提升漏洞(CVE-2016-5195)的学术论文和演示幻灯片,包括利用技术、内核回写行为和检测挑战。
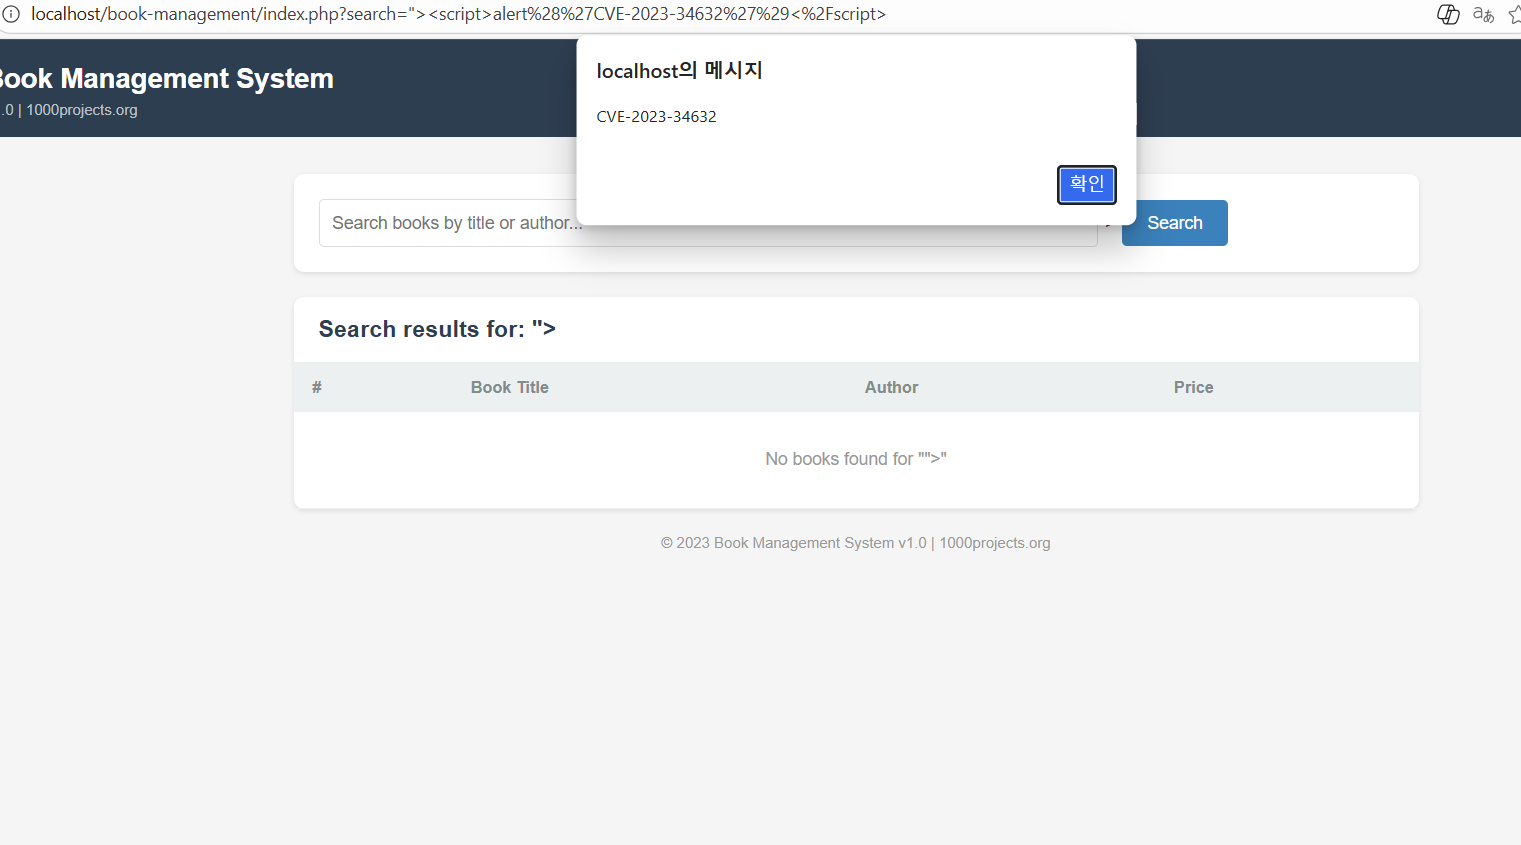 ssophiz/cve-2023-34632
1000projects Book Management System 1.0 中的反射型 XSS 漏洞
 shoucheng3/hibernate__hibernate-validator_cve-2019-10219_6_0_18_final_fixed
基于注解元数据模型和JavaBean方法验证的Bean Validation 2.0 (JSR-380)参考实现,包含CVE-2019-10219修复。
 oscerd/cve-2026-40859
CVE-2026-40859 的复现工具 — Apache Camel camel-netty-http / camel-vertx-http 生产者端 HTTP 响应体不安全反序列化(RCE)