
 #1
 teddy47/cve-2019-13272---documentation
CVE-2019-13272(一个Linux内核权限提升漏洞)的文档与分析。提供技术细节和利用信息,用于安全研究与教育。
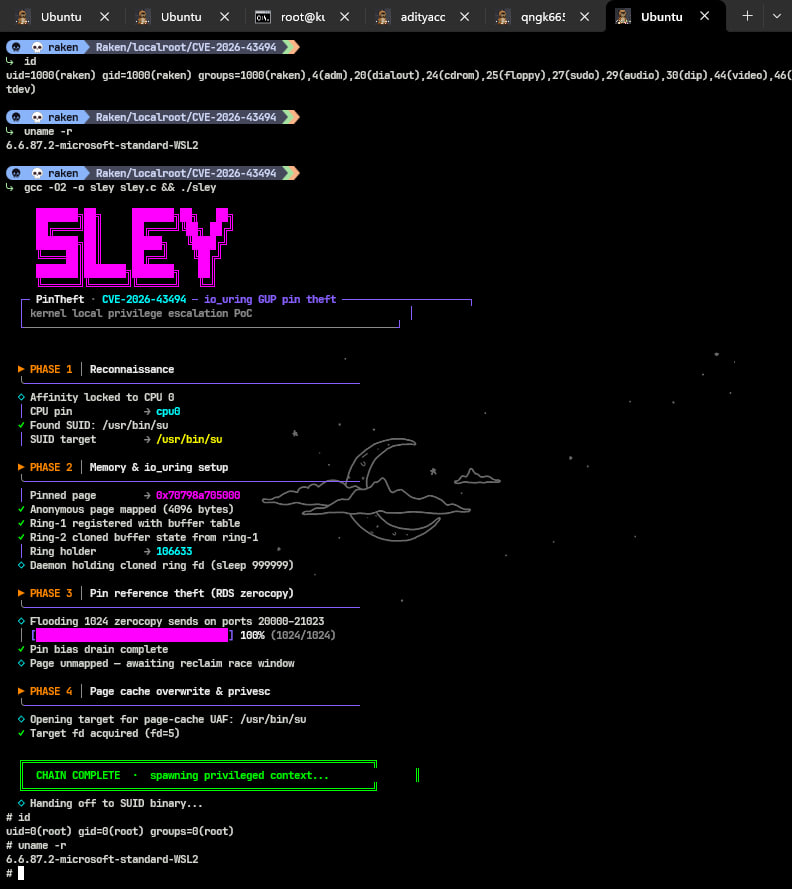 tanzz1337/cve-2026-43494-pintheft-poc
CVE-2026-43494(PinTheft)的概念验证:通过 RDS zerocopy 引用计数漏洞 + io_uring 固定缓冲区实现 Linux 本地提权 → SUID 页缓存覆写。仅限授权研究使用。
 tansique-17/cve-2025-51411
公开披露
 sudaiv/cve-2021-41081
# N日漏洞研究(从补丁到CVE-2021-41081的漏洞利用分析)
 shk-mubashshir/cve-2025-51820
在 Shopping Portal v1.0 中发现了一个严重的远程代码执行(RCE)漏洞(CVE-2025-51820)。
 sangrok-jeon/cve-2022-42889-analysis
CVE-2022-42889 漏洞分析报告
 rimbadirgantara/opac-fast-automation
针对 CVE-2025-65862 的自动化
 pyiesone/cve-2016-3238-poc
CVE-2016-3238/MS16-087 概念验证白皮书。
 migopp/cve-2024-44308
JavaScriptCore 中的 DFG 寄存器分配错误
 daehyuh/cve-2026-40987
CVE-2026-40987 概念验证
 afine-com/cve-2023-39062
Spipu Html2Pdf < 5.2.8 - 示例文件中的 XSS 漏洞
 trinadh465/linux-4.19.72_cve-2020-27786
Linux 4.19.72 内核源码树,包含与 CVE-2020-27786 相关的修改,旨在用于漏洞分析及对该特定缺陷的教育性研究。
 trinadh465/linux-4.1.15_cve-2023-4128
Linux内核4.1.15源代码,重点关注CVE-2023-4128,旨在用于漏洞分析和内核安全的教育研究。
 tharooon/cve-2026-29971
攻击者可以在受害者的浏览器中执行任意JavaScript,可能导致会话劫持或权限提升。
 snailsploit/cve-2025-12030
ACF to REST API WordPress 插件 IDOR 漏洞 (CVE-2025-12030) - 安全缺陷,允许具有贡献者级别访问权限的已验证用户修改他们不拥有的对象上的 ACF 字段。
 satheesh575555/linux-4.1.15_cve-2022-42703
Linux 内核 4.1.15 源码树,重点关注 CVE-2022-42703(netfilter 子系统中的一个释放后使用漏洞),用于分析和漏洞利用研究。
 cainsoulless/cve-2024-28784
CVE-2024-28784的技术披露——IBM QRadar SIEM 7.5.0 UpdatePackage 7中的一个存储型XSS漏洞。该问题影响Rule Wizard组件,允许通过畸形正则表达式实现持久性JavaScript注入。包含PoC、影响分析和缓解建议。









