
 #1

 ixtal23/spectrescope
推测执行攻击 Spectre(CVE-2017-5753、CVE-2017-5715)的演示。
 hyeonjun17/cve-2022-2590-analysis
对 CVE-2022-2590 的深入分析,这是 Linux 内核中共享内存(shmem)的一个竞态条件,可通过 userfaultfd 以及绕过 FOLL_FORCE/COW 实现对只读页面的任意写入。
 arttnba3/cve-2022-0847
我的个人利用CVE-2022-0847(dirty pipe)的exploit
 vettrivel007/cve-disclosures
一个记录了 VETTRIVEL U 在自由及开源软件(FOSS)中发现的安全漏洞的仓库。
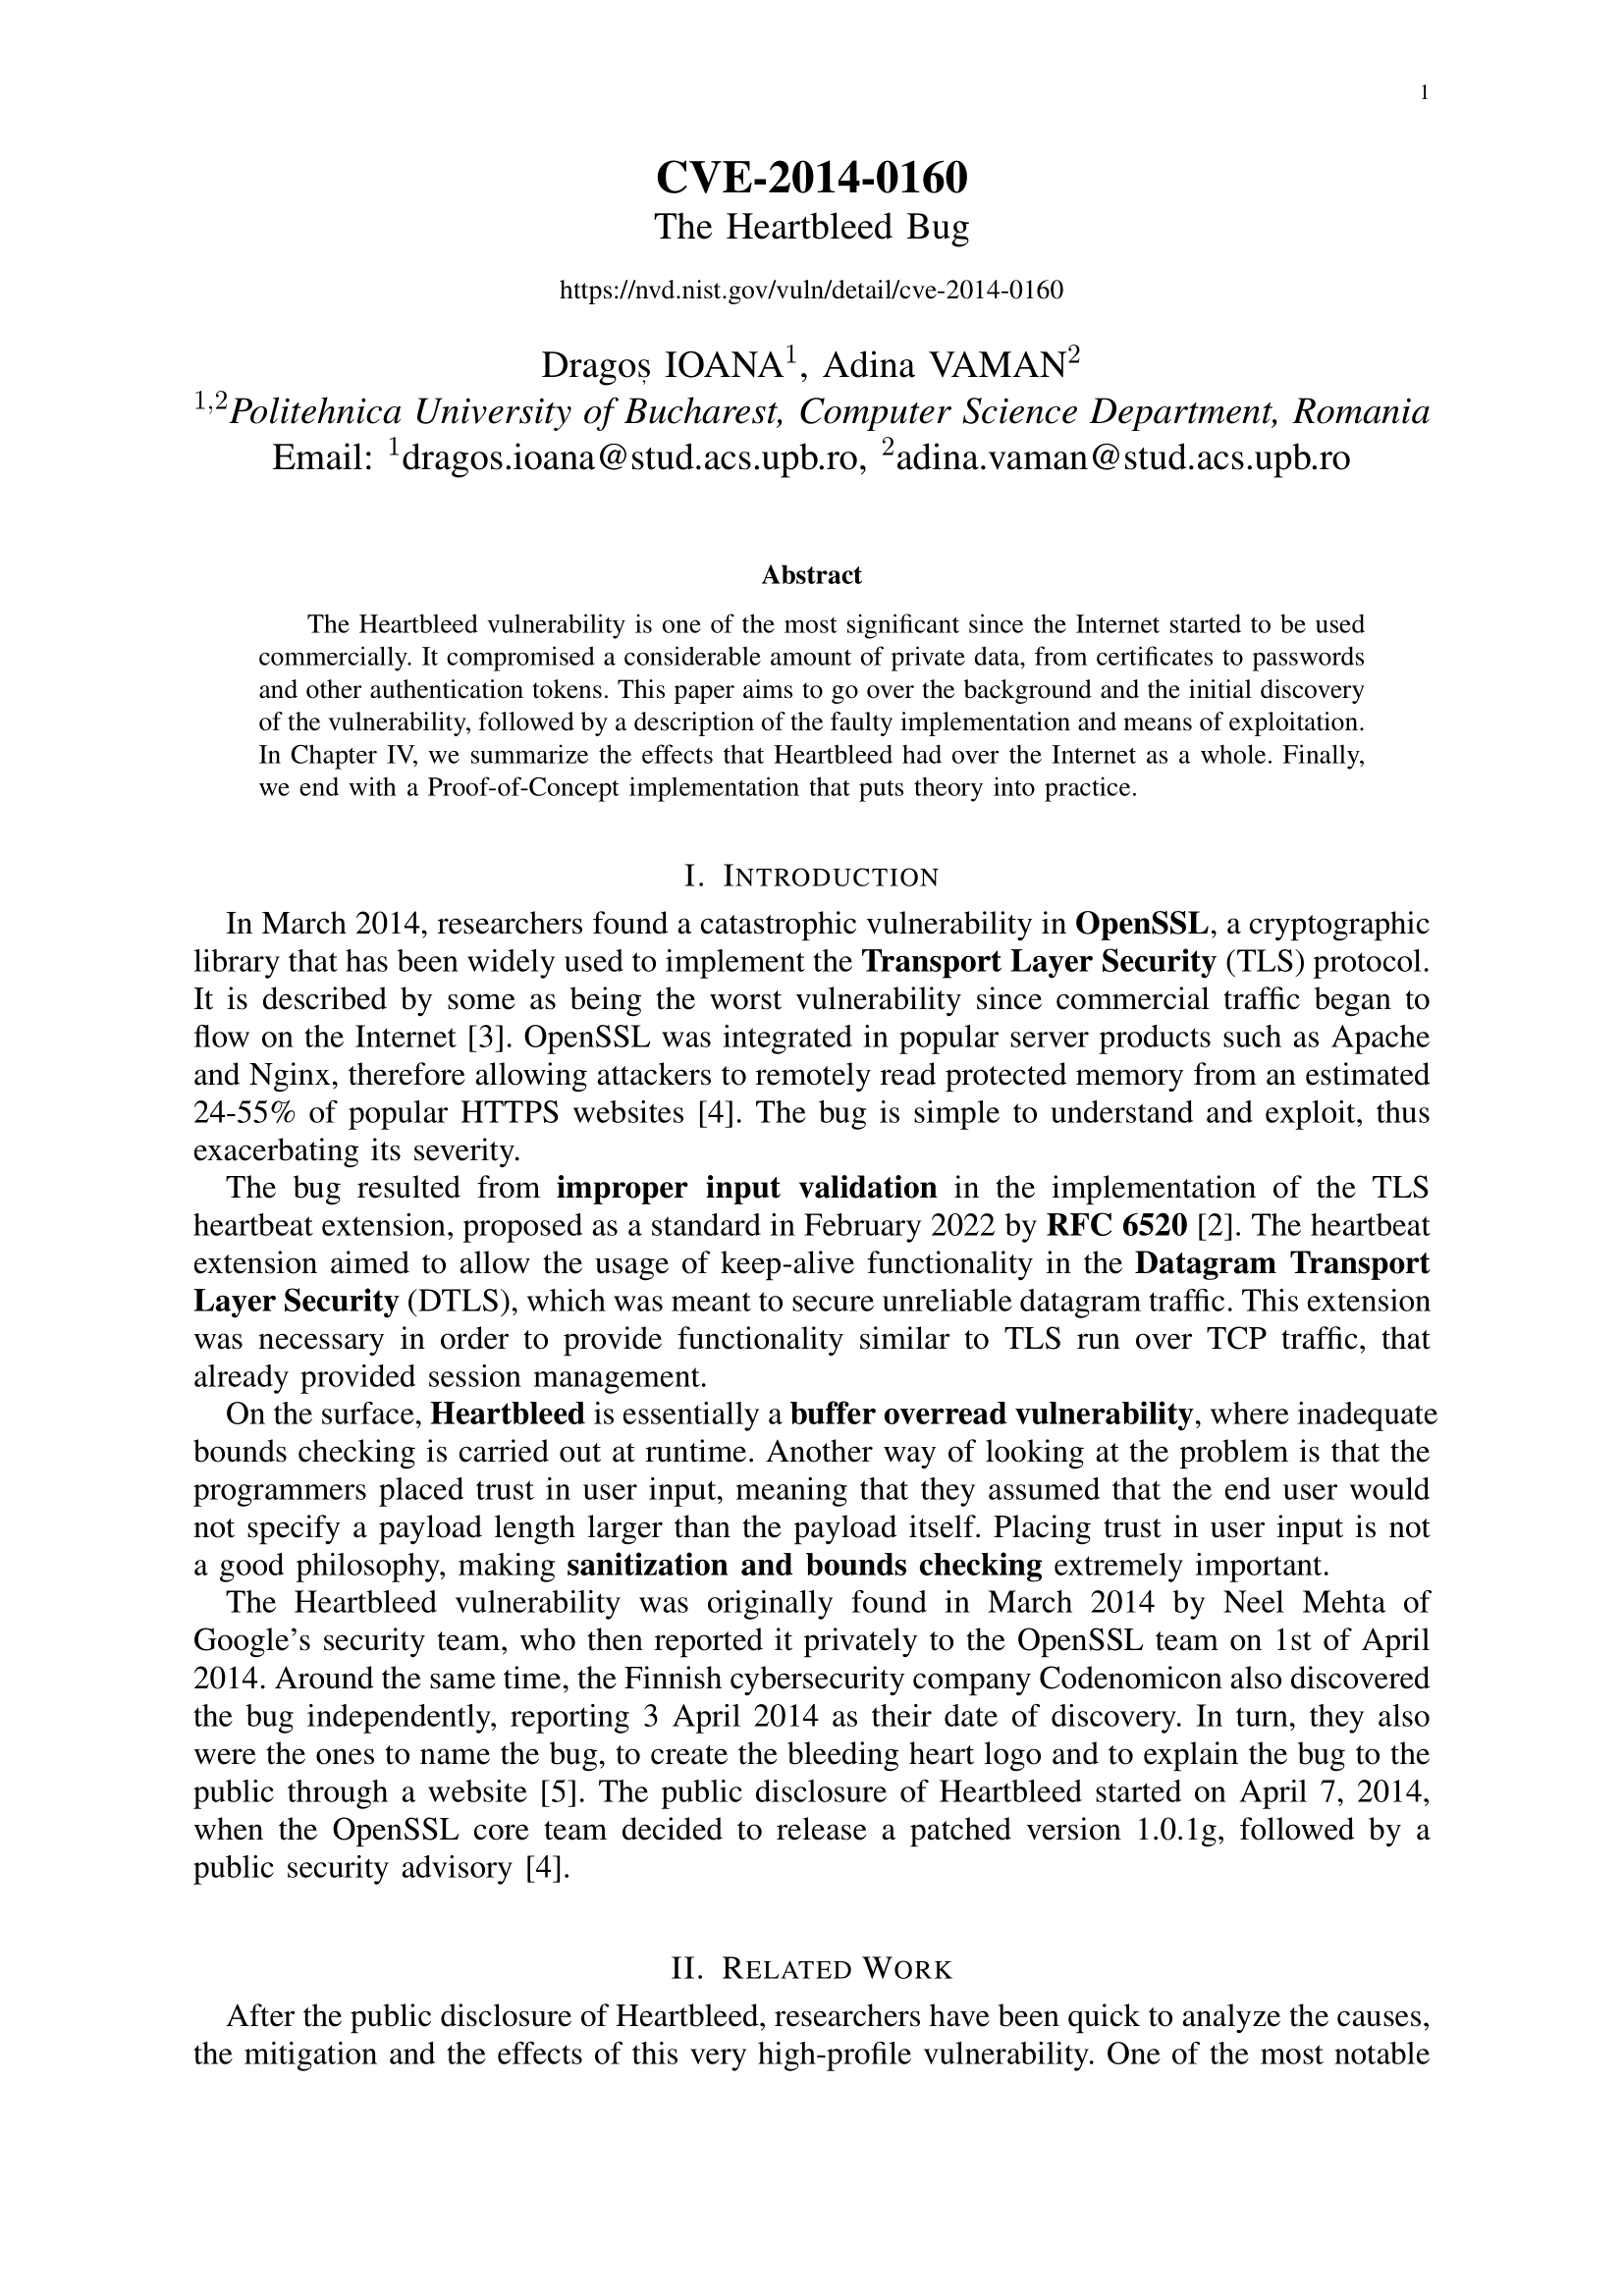 undacmic/heartbleed-proof-of-concept
利用 CVE-2014-0160 中详述的 Heartbeat 扩展漏洞的概念验证。:old_key: :unlock:
 giwon9977/cve-2021-33739_poc_analysis
针对 CVE-2021-33739(一个 Windows 内核权限提升漏洞)的分析与概念验证漏洞利用代码,附有帮助理解该利用技术的教育资源。
 gal-nagli/cve-2021-26832
优先企业管理系统 v8.00 的“重置密码”页面表单存在跨站脚本(XSS)漏洞,攻击者可通过发送恶意 URL 或将受害者引导至恶意站点,以受害者的身份执行 JavaScript。
 digamma-ai/cve-2020-8835-verification
基于Coq的Linux内核eBPF验证器漏洞(CVE-2020-8835)的形式化验证,包含可复现的构建环境和证明工件。
 ibm/pgp-client-checker-cve-2021-33560
用于检查 PGP 客户端是否受 CVE-2021-33560 影响的工具
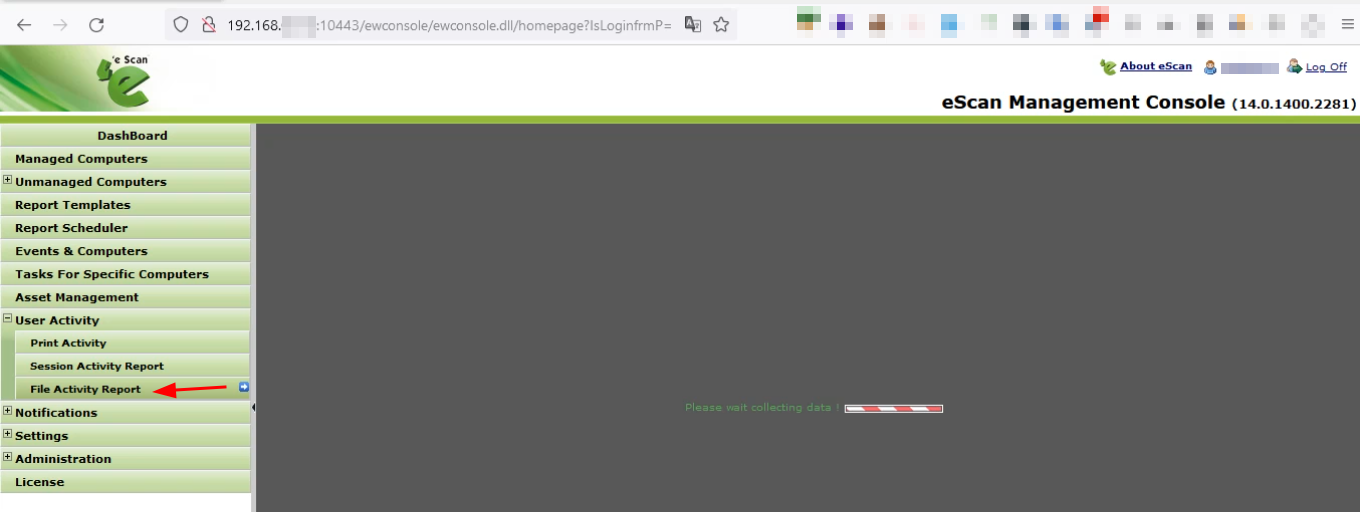 sahiloj/cve-2023-34836
Microworld Technologies eScan Management Console v14.0.1400.2281 中存在一个反射型跨站脚本(XSS)漏洞。受影响的参数为 Dtltyp 和 ListName,它们在“用户活动”部分下的“文件活动报告”功能中被处理。
 karlemilnikka/cve-2024-0710
未认证表单提交的唯一ID修改
 letsr00t/refluxfs_cve-2026-64600
针对 CVE-2026-64600 的技术分析,该漏洞为 RefluxFS 中因内存损坏导致的 Linux 内核本地权限提升漏洞,附有缓解措施及面向防御研究与教育的参考资料。
 mbadanoiu/wso2-2020-0731
WSO2-2020-0731:WSO2 Carbon 中的 XXE 和 XSS 漏洞
 chrissub08/cve-2026-33910_sqlinjectionvulnerabilityopenemr8.0.0.2
CVE-2026-33910:OpenEMR <8.0.0.3 中的 SQL 注入漏洞
 nu11secur1ty/rtfm
关于渗透测试和红队行动的综合性书籍,涵盖利用、后利用及对手模拟技术,面向安全专业人士。
 nastycrow/cve-2025-27893
详细披露CVE-2025-27893:Archer Platform 6.x中的一个经过身份验证的Web参数操纵漏洞,允许未经授权修改不可变记录字段,包括复现步骤和缓解指南。
 imthecopilotnow/cve-2025-492026
安全公告,详述 CVE-2025-492026:Copilot AI 中的超链接注入漏洞,可导致非预期导航。包含 CWE-451 分类、利用场景及缓解时间线。









