
 #1

 horkimhab/cve-2026-93485
面向教育用途的安全研究仓库,用于在隔离的授权实验环境中学习和测试 CVE-2026-93485 相关概念。
 mingqizhang7710/cve-2022-0847-poc-dockerimage
Docker 镜像,打包了 CVE-2022-0847(Dirty Pipe)的概念验证漏洞利用程序,这是一个 Linux 内核权限提升漏洞。
 horkimhab/cve-2026-77179
面向授权安全研究、漏洞意识提升及隔离实验环境中的防御性测试的教育性 CVE-2026-77179 概念验证仓库。
 horkimhab/cve-2026-65374
面向授权漏洞测试与防御性安全研究的教育性 CVE-2026-65374 研究仓库,包含实验环境搭建指南。
 f0xox/cve-2026-32202
对 CVE-2026-32202 的技术分析,该漏洞通过 Windows 资源管理器中特制的 .lnk 控制面板小程序项实现零点击 NTLM 凭据强制。
 shinycolumn/cve-2025-56801
Reolink 桌面应用程序中的 AES-CFB IV 生成漏洞
 kyaw-tun/blue-team-capstone
CVSS v3.1 对 CVE-2009-0658(Adobe Acrobat 缓冲区溢出)的评估,包括基础、时间与环境评分以及修复建议。
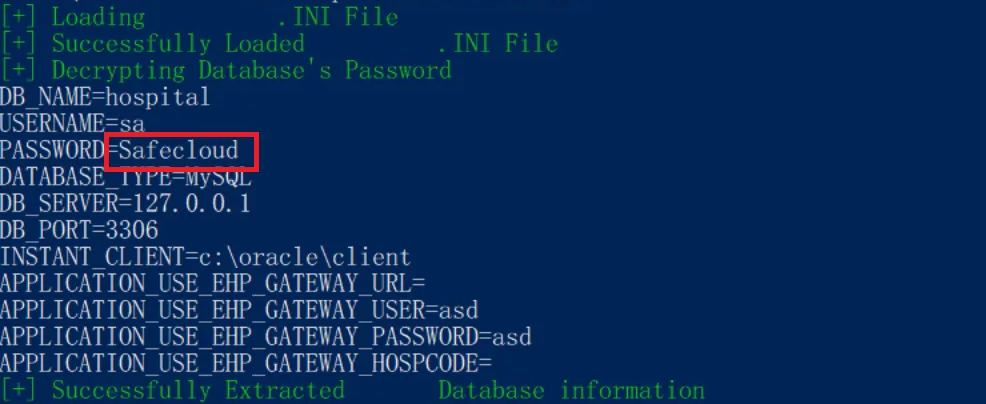 safecloudth/cve-2024-53522
CVE-2024-53522 的概念验证漏洞利用,演示了使用静态硬编码私钥-IV 解密 HOSxP XE 数据库凭据。
 bw3ll/jop_rocket
该框架使用户能够发现 JOP 小工具,并可自动构建完整的 JOP 链以绕过 DEP。JOP ROCKET 是 Windows 面向跳转编程的终极解决方案。JOP ROCKET 还能发现新颖的双小工具调度器,极大地扩展了 JOP 的可能性。
 bjrjk/cve-2022-4262
关于CVE-2022-4262的全链条分析,这是V8中一个非平凡的反馈槽类型混淆漏洞。
 seanwrightsec/cve-2022-42889-poc
Apache commons-text 漏洞 CVE-2022-42889 的概念验证。

 vincentbernat/cve-2015-3456
与CVE-2015-3456相关的实验
 ndmalc/cve-2021-20323
针对CVE-2021-20323的概念验证与分析,该漏洞是Keycloak的clients-registrations端点中的反射型XSS漏洞,内容包括利用条件、缓解建议以及官方公告链接。
 ffri/xprtestsuite
一系列脚本和文档,旨在帮助未来的 XProtect Remediator (XPR) 研究。
 mmxsrup/cve-2019-5489
Linux 的页缓存侧信道攻击 (CVE-2019-5489) 概念验证
 0xblackash/cve-2026-55200
CVE-2026-55200









