
 #1
用于防御或授权分析的安全论文、研究项目、技术参考和可复现资料。
Kitploit 推荐
 xibhi/cve-2025-26206
Documentation of CVE-2025-26206, a critical CSRF vulnerability in Sell Done Storefront v.1.0 enabling remote privilege escalation. Includes technical…
 timtimxs/cve-2026-39253-advisory
针对 CVE-2026-39253 的公开安全公告,涉及 Pivotal CRM 6.6.04.08 中的不安全反序列化问题,该漏洞可通过 Smart Client 和 PBS 组件中对 BinaryFormatter 的不安全使用实现远程代码执行。内容包括漏洞详情、受影响版本和修复指导。
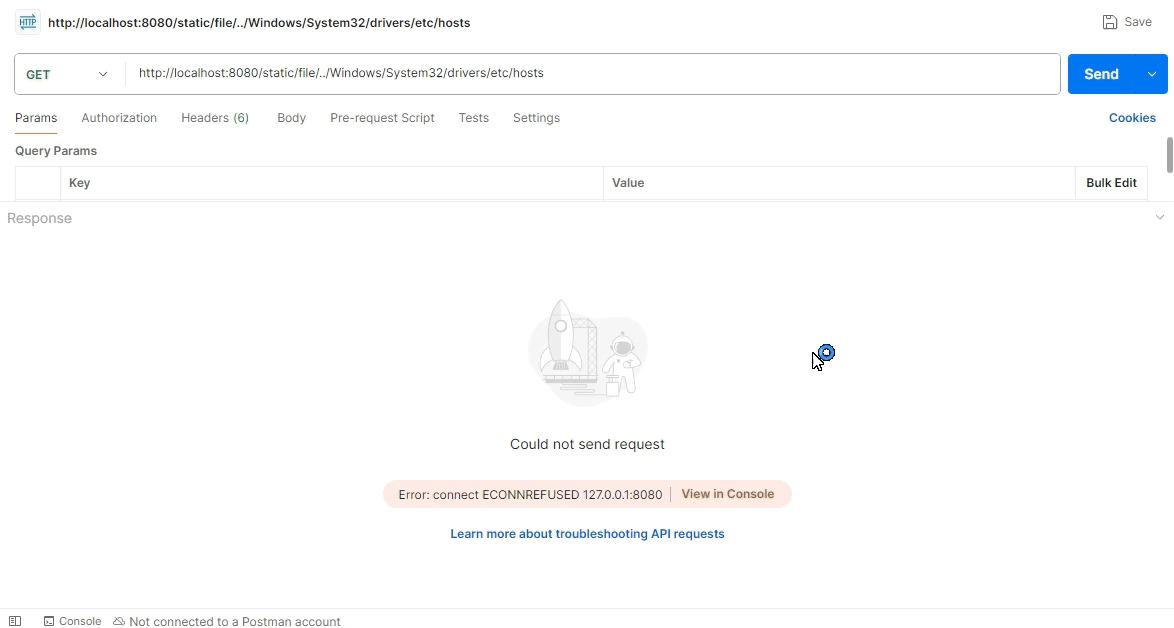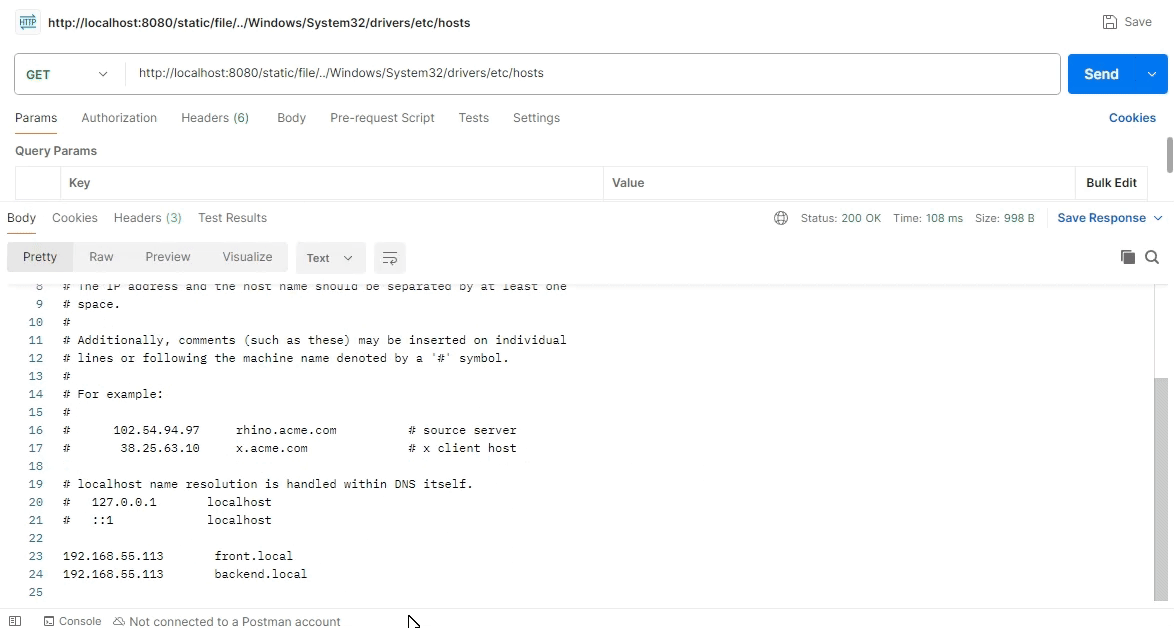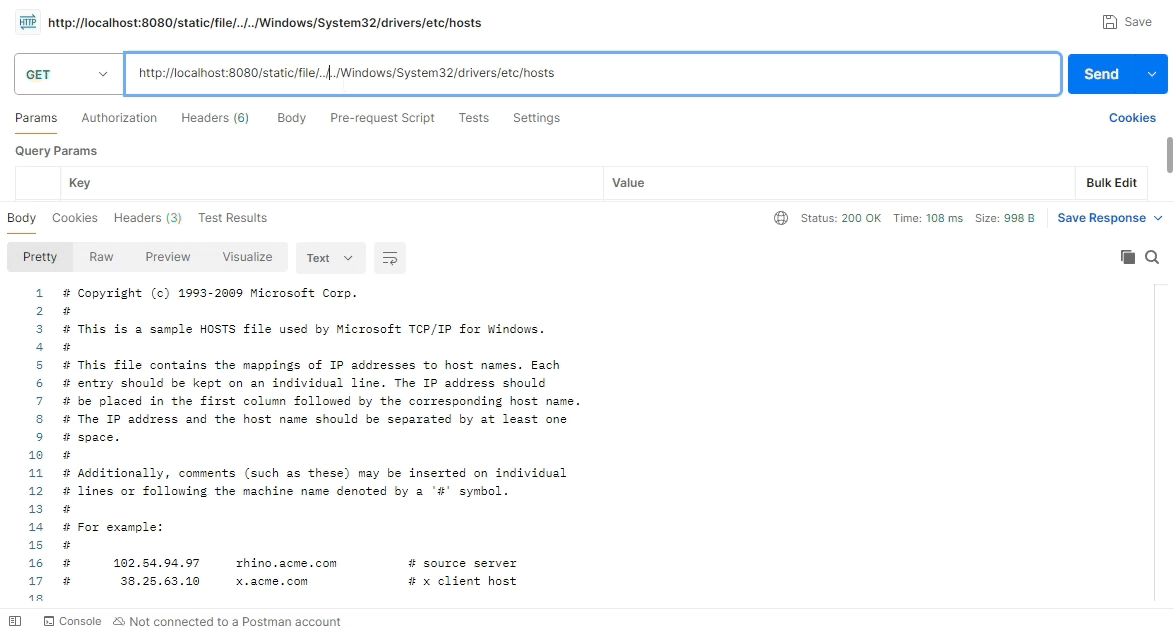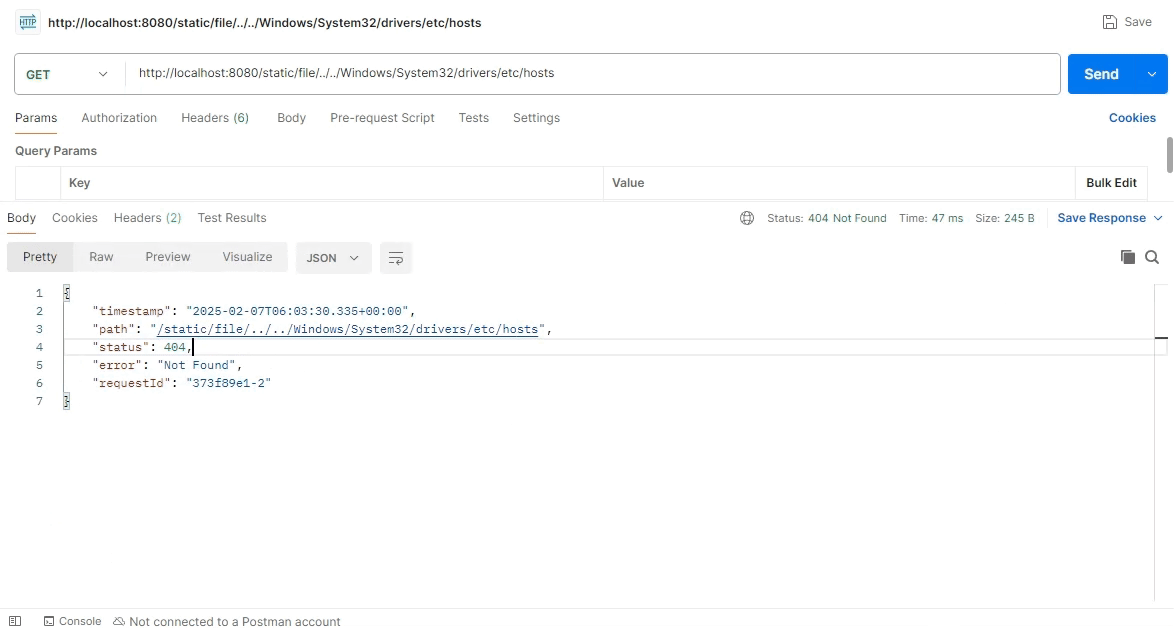 skrkcb2/cve-2024-38819
深入分析CVE-2024-38819,一个Spring WebFlux文件遍历漏洞,包含代码级剖析、PoC以及包括过滤器和IPS规则在内的缓解策略。
 shaheeryasirofficial/cve-2025-8088
CVE-2025-8088 是 WinRAR 7.12 中的一个严重路径遍历漏洞。
 samplev45/cve-2025-22963
CVE-2025-22963 的详细披露,该漏洞是 Teedy <= v1.11 中的一个 CSRF 漏洞,可通过强制更改用户信息来实现账户接管。
 kimstars/cve-2018-17552
POC + 报告注释
 kaleth4/cve-2019-7711
CVE-2019-7711的技术文档和概念验证,这是一个影响Green Hills INTEGRITY RTOS Telnet服务器的格式字符串漏洞,可实现远程内存泄漏和ASLR绕过。
 gpheheise/cve-2025-70600---urve-smart-office---stored-xss-in-ios-app
URVE Smart Office iOS 应用程序中存储型跨站脚本(XSS)漏洞的概念验证,包含 CVE 详情、影响分析以及针对移动安全评估的修复指导。
 erfze/cve-2017-0261
CVE-2017-8570 Exp及利用样本分析
 dead-lamer/cve-2026-27654
俄语版本的n-day漏洞CVE-2026-27654概述与分析,涵盖利用细节和技术剖析。
 born0monday/teamspeak3-vulnerabilities
针对 TeamSpeak 3 服务器 (3.13.7) 中 CVE-2026-4390、CVE-2026-4391 和 CVE-2026-4392 的概念验证漏洞利用。
 trinadh465/linux-4.19.72_cve-2022-42896
Linux 内核源码树,经过修改以演示或修补 CVE-2022-42896(netfilter 子系统中的一个释放后使用漏洞),用于分析和教育目的。
 stealyourcode/cve-2019-1663
关于漏洞 CVE-2019-1663(思科路由器)的文档
 snailsploit/cve-2025-9776
CVE-2025-9776 — CatFolders WordPress 插件:通过 CSV 导入的认证 SQL 注入 | POC + 演练
 0xatharv/cve-2025-40019-poc
CVE-2025-40019的概念验证
 abraxas/proftpd-sftp-copy-file-write
ProFTPD 1.3.9d - 高危 - 远程 - 权限残留 / 文件写入 - SFTP copy-file 跳过目标 WRITE
 abraxas/sqlite-wal-pagesize
SQLite 3.53.4 - 高危 - 本地 - 信息泄露 - WAL/DB 页大小不匹配导致未初始化页尾部
 werew/qsynth-artifacts
QSynth 的基准数据集和合成产物,包含 Tigress 混淆的 C 函数、x86_64 二进制文件、执行轨迹、ground truth 以及合成的 AST 结果。








