
 #1
用于防御或授权分析的安全论文、研究项目、技术参考和可复现资料。
Kitploit 推荐
 lorenzofradeani/cve-2026-40776
CVE-2026-40776 — WordPress Eventin (wp-event-solution) <= 4.1.8 中的访问控制失效 + IDOR 漏洞
 crackercat/cve-2021-26411
针对CVE-2021-26411的概念验证漏洞利用程序,这是一个Internet Explorer内存损坏漏洞,可导致远程代码执行。
 weidongl74/cve-2015-2315-report
仿真代码与报告:针对CVE-2015-2315,展示漏洞利用场景,用于教育分析。
 izdiwho/cve-2022-40317
OpenKM 笔记模块的存储型 XSS 概念验证,演示了使用 javascript: 绕过净化规则,并附带 CVSS 3.1 评分与修复指导。
 amnsecurity/osticket-stored-xss-security-assessment
专业的osTicket存储型跨站脚本漏洞评估报告,包括业务影响、修复和缓解策略。
 halcy0nic/cve-2023-38632
CVE-2023-38632 的概念验证
 xyddnljydd/cve-2020-1066
针对CVE-2020-1066的漏洞利用代码,附带博客分析,演示一个特定的Windows权限提升漏洞。
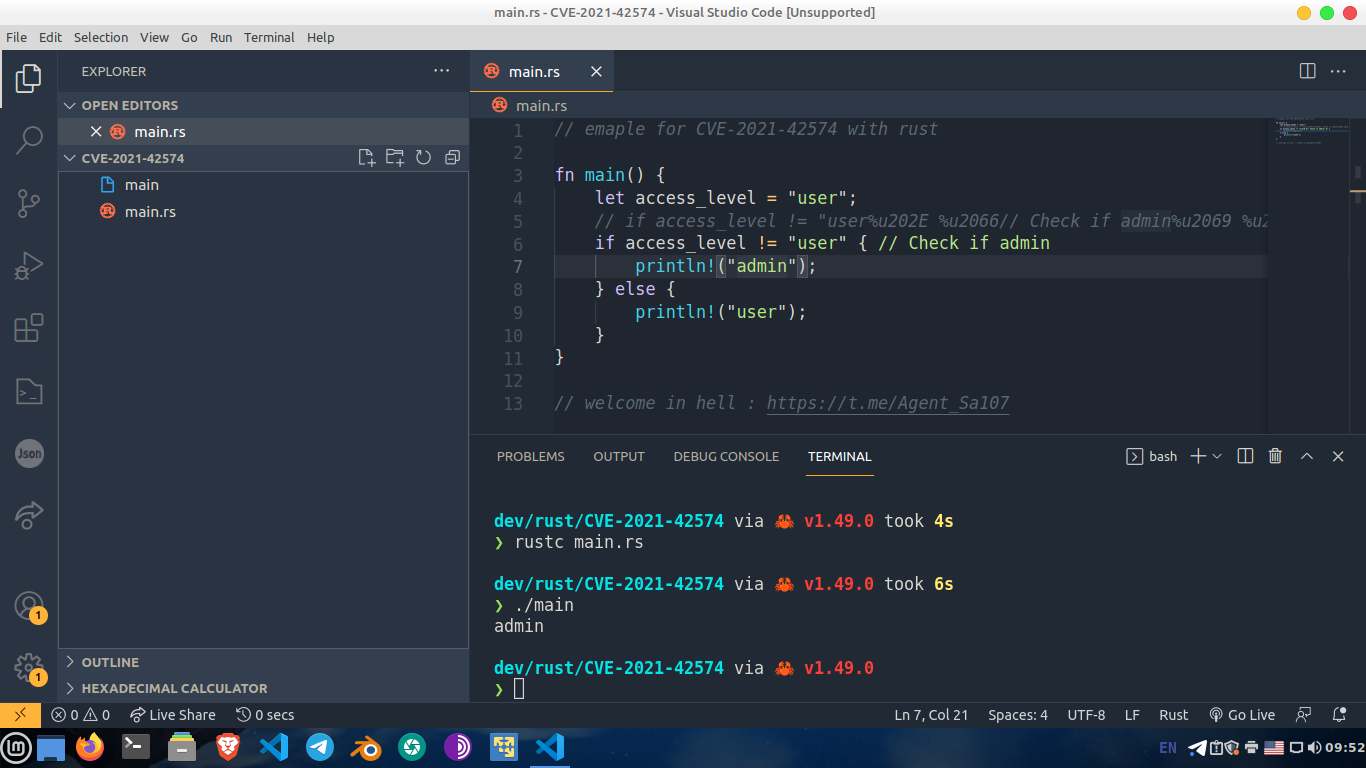 waseeld/cve-2021-42574
通过生成包含不可见Unicode控制字符的源代码,演示Trojan Source漏洞(CVE-2021-42574),这些字符改变了编译器逻辑,从而实现供应链攻击。
 r4bbit-r4/directus-preso
关于CVE-2025-55746的演示
 cuijiung/dubbo-cve-2023-23638
PoC利用程序,针对Apache Dubbo CVE-2023-23638,一个Hessian反序列化漏洞,可实现JNDI注入。包含分析文章,需要ZooKeeper和Java 8进行测试。
 zedocun/sharepoint-toolshell-cve-2025-53770-incident-analysis
对 SharePoint ToolShell(CVE-2025-53770)利用尝试的技术分析,涉及 RCE、WebShell 部署和 MachineKey 提取。
 tfawnies/cve-2026-64633
生成的 CVE-2026-64633 分析载荷包含处理组/对照组文档变体,以及一份映射 ID 和配对、用于复现实验的清单。
 theopaid/cve-2026-66754-remote-denial-of-service-via-reachable-assertion-in-url-prefix-handling-rouille-
安全公告:URL 前缀处理中的可达断言导致远程拒绝服务(rouille)
 zebberncve/cve-2026-26832
Advisory for node-tesseract-ocr ⌯⌲ 每周 50,000 次下载
 lukasz-rybak/cve-2026-23499
CVE-2026-23499 - Saleor 存在通过不受限制的文件上传导致的存储型 XSS 漏洞
 abhinavagarwal07/abhinavagarwal07.github.io
RingWraith:CVE-2026-33150 与 CVE-2026-33179 — libfuse io_uring 中的释放后使用与空指针解引用
 mernjsb/cve-2024-55182
关于 CVE-2025-55182 (React2Shell) 的详细技术分析,这是一个 React Server Components 中的严重 RCE 漏洞,涵盖受影响包、利用机制和补丁指导。








