#1
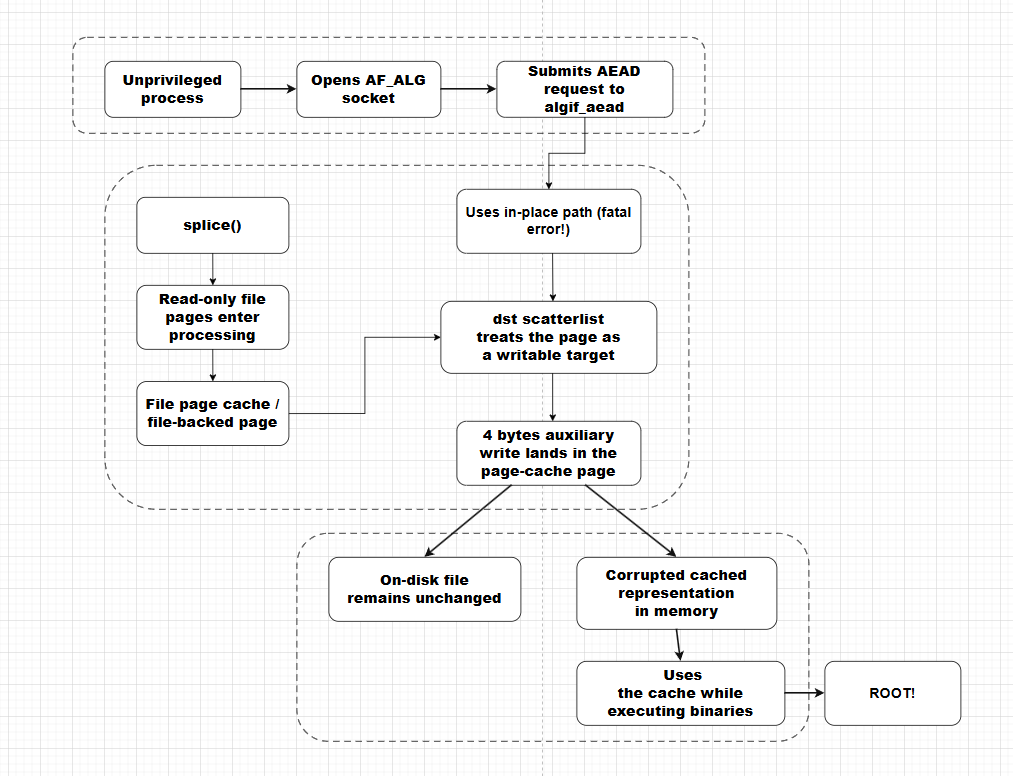
 chernstepanov/copyfail-for-dummies
Linux 内核 CVE-2026-31431 的研究笔记与概念验证,记录了 AF_ALG splice() 页缓存损坏漏洞,并附有源码工件和示意图。
 frawlaboy/cve-2026-39973-poc
CVE-2026-39973(apktool)的概念验证(构建器)
 cesarbtakeda/pp_cve-2024-38998
分析 CVE-2024-38998,这是 requirejs 2.3.6 中的一个原型污染漏洞,演示了恶意配置输入如何导致 DoS、RCE 或 XSS。
 biranperetz/docling-core-cve-2026-24009
CVE-2026-24009 的技术分析文章与 PoC,演示 docling-core 中不安全的 YAML 加载问题及实用的缓解路径。
 oscerd/cve-2026-71300
针对 Apache Camel camel-atmosphere-websocket 调度头注入(CVE-2026-71300)的概念验证复现器,演示注入的头如何将 WebSocket 消息重定向到攻击者选择的接收者。


 g4sp4rcs/cve-2026-42980-poc
针对CVE-2026-42980的公开漏洞利用和研究材料,这是一个Windows内核WMI整数下溢漏洞,可实现本地权限提升至SYSTEM。包含源代码、构建脚本以及用于防御研究的双语分析报告。
 yardenshafir/conference_talks
来自多个会议演讲的幻灯片
 ait-aecid/rootkit-detection-ebpf-time-trace
通过分析内核函数执行时间的变化来检测rootkit文件隐藏活动。
 00052/spectre-attack-example
2018年1月2日 (CVE-2017-5753 和 CVE-2017-5715) "幽灵" Spectre 漏洞利用
 passtheticket/vulnerability-research
精选的漏洞研究资料合集,包括针对已披露 CVE 的分析、文档及概念验证漏洞利用代码。
 fs0c-sh/nagios-xi-5.7.5-bugs
Nagios XI 中报告的漏洞
 nishanthanand21/cve-2024-32002-poc
CVE-2024-32002 的 PoC - 克隆特制本地仓库时的远程代码执行
 theethat-thamwasin/cve-2025-56399
一个经过身份验证的远程代码执行(RCE)漏洞存在于 laravel-file-manager v3.3.1 及以下版本中,拥有文件管理器接口访问权限的攻击者可利用该漏洞在服务器上执行任意代码。
 askyeye/cve-2023-0045
CVE-2023-0045的PoC和报告:通过BTB中毒和Flush+Reload绕过Linux prctl/seccomp Spectre-BTI缓解措施,泄露进程机密。
 imxur/cve-2026-48908-joomla-sp-page-builder-rce
针对 CVE-2026-48908 的技术分析与安全公告:JoomShaper SP Page Builder 中未认证的任意文件上传可导致远程代码执行(RCE)。