#1
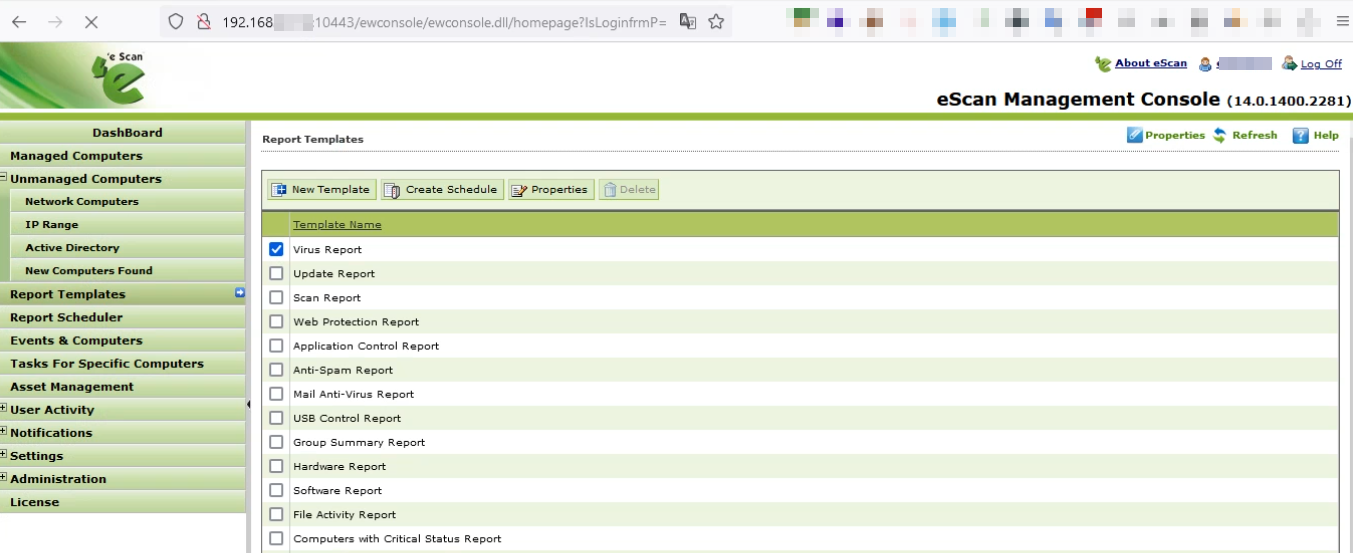
 sahiloj/cve-2023-34835
在 Microworld Technologies eScan Management Console 版本 14.0.1400.2281 中发现了一个反射型跨站脚本(XSS)漏洞。
 v0idnetwork/cve-2026-46331
pedit COW
 themehackers/cve-2026-34038
CVE-2026-34038: Coolify中的经过身份验证的远程命令注入
 snorlyd/https-nj.gov---cve-2020-11023
新泽西州官方网站的漏洞报告
 ant1sec-ops/cve-2024-33453
敏感数据暴露
 at190510-cuong/cve-2025-65482-xxe-
CVE-2025-65482 (XXE)
 0x00phantom-hat/hoverfly-1.11.3-rce-cve-2025-54123-exploit
针对CVE-2025-54123的漏洞利用,这是Hoverfly中间件API中的经过身份验证的OS命令注入,提供仅检查、单命令、交互式shell和反向shell功能,用于授权安全测试。
 popy21/security-research
漏洞研究文章 — CVE-2026-12478 (libsoup), Apple WebKit, Google VRP
 gabrielha12/termix-research
CVE-2026-45746, CVE-2026-45750, CVE-2026-53547 — Termix 中的三个严重漏洞:跨租户会话劫持、OS 命令注入和账户接管
 0xblackash/cve-2026-33017
CVE-2026-33017
 lukasz-rybak/cve-2026-27621
CVE-2026-27621 - TypiCMS Core 存在通过 SVG 文件上传导致的存储型跨站脚本(XSS)漏洞
 nick-yin12/106362522
针对近期微软公布修补遭黑客攻击的Exchange Server漏洞问题,台湾DEVCORE表示早在1月5日便已发现安全漏洞后,并且向微软通报此项编号命名为「CVE-2021-26855 」,以及「CVE-2021-27065」的零日漏洞,同时也将此项漏洞称为「ProxyLogon」。 …
 dharan10/cve-2025-67730
由Dharan Ragunathan公开披露的Frape LMS中的CVE-2025-67730
 walidriouah/cve-2026-30691
CVE-2026-30691:@cyntler/react-doc-viewer中的存储型跨站脚本(XSS)
 vnchk1/sec_review_cve-2024-3094
安全审查漏洞 CVE-2024-3094 的开源代码
 rishavand1/cve-2025-65791
CVE-2025-65791 — ZoneMinder中的命令注入
 git0xlai/react2shellpoc
该仓库提供了 CVE-2025-55182(React2Shell)的概念验证(PoC),这是 React Server Components 中的一个远程代码执行漏洞。它演示了该漏洞利用的工作原理,包括 payload 及其影响。