#1
 leomarche/projetsecu
针对 CVE-2022-23222 进行工作。
 justjeff211/conti-ransomware-writeup
使用 Splunk 8.2.2 对 Conti 勒索软件入侵 Exchange 服务器进行了完整的 SOC 调查。分析了 Windows 安全、Sysmon 和 IIS 日志源中的 28,145 个事件,以重建完整的攻击链。识别了三个被利用的…
 ish2yu/cve-2025-55780
MuPDF 中的空指针解引用,由我发现的第一个 CVE
 th30d00r/linux-vulnerability-cve-2016-0728-and-exploit
Linux 内核漏洞 CVE-2016-0728 及利用文档
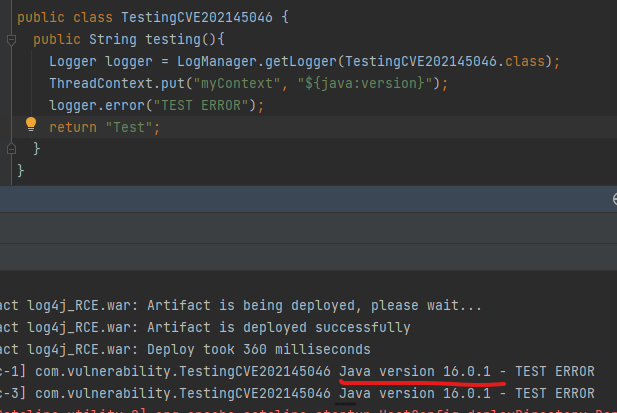 tejas-nagchandi/cve-2021-45046
复制 CVE-2021-45046
 sangrok-jeon/cve-2020-1938-tomcat-ajp-ghostcat--analysis
CVE-2020-1938-Tomcat-AJP(Ghostcat)-分析
 sahil3276/cve-2024-10930
CVE-2024-10930的公开披露
 sachinthabs/spectre-vulnerability-cve-2017-5753-
教育性概念验证,展示了Spectre(CVE-2017-5753)CPU漏洞,包含基于C语言的利用代码以及关于推测执行侧信道攻击的详细报告。
 rooobeam/pickle-deserialization-exploit-in-transformers
本研究分析了Python pickle反序列化漏洞,重点关注Hugging Face Transformers的TFAutoModel中的CVE-2024-3568。我们重现了该漏洞利用,以检查其根本原因、攻击向量和风险。
 ngyinkit/cve-2019-18634
对CVE-2019-18634(sudo缓冲区溢出)的教育性分析,附带幻灯片,涵盖漏洞发现、利用和缓解措施。
 mnqazi/cve-2023-2516
Medium 博客
 mkdemir/activemq-lockbit-analysis
从Apache ActiveMQ (CVE-2023-46604)漏洞到LockBit勒索软件阶段的419小时入侵事件的端到端分析,SIEM关联规则和IOC列表。
 mein-0/cve-2025-7771
CVE-2025-7771 的概念验证漏洞利用程序,针对 ThrottleStop.sys 中的 Windows 内核驱动程序漏洞,可实现任意物理内存读写并将本地权限提升至 SYSTEM。
 leopoldabgn/cve-2020-16012-poc
CVE-2020-16012 的 PoC,涉及 Firefox 与 Chrome 中 drawImage 的时序侧信道漏洞。
 kaleth4/cve-2025-40271
对CVE-2025-40271的技术分析,这是Linux内核/proc文件系统中的一个严重释放后使用(Use-After-Free)漏洞,包括根本原因、复现步骤和补丁细节。
 c0gnit00/cve-2026-59827
关于 CVE-2026-59827、不安全的 H2 查询输出反序列化的博客
 aykhan32/cve-2026-51788
针对 cleverange_auth v0.1.10 中 DoS 漏洞的详细 CVE-2026-51788 公告,包含技术分析、CVSS 评分以及针对开发者的缓解措施指导。