
 #1

 bytereaper77/jump-over-aslr-btb
Jump Over ASLR:攻击分支预测器以绕过ASLR的技术
 tagatac/libsafe-cve-2005-1125
Libsafe - 安全检查绕过漏洞(概念验证利用与时间随机化防御)
 avento/cve-2023-21971_analysis
CVE-2023-21971 Connector/J RCE 分析分析
 m8seven/cve-2026-22874-gitea-ssrf-allowlist
CVE-2026-22874 分析报告:Gitea webhook/迁移中不完整的SSRF允许列表(IPv6过渡和云元数据)。已在 Gitea 1.26.3 中修复。
 lwzsoviet/cve-2021-3281
针对CVE-2021-3281的概念验证:通过构造的tar文件利用Django的TarArchive实用程序中的目录遍历漏洞,并使用Python tarfile模块进行演示。
 karlemilnikka/cve-2024-1209
通过 LearnDash 中的作业暴露敏感信息。
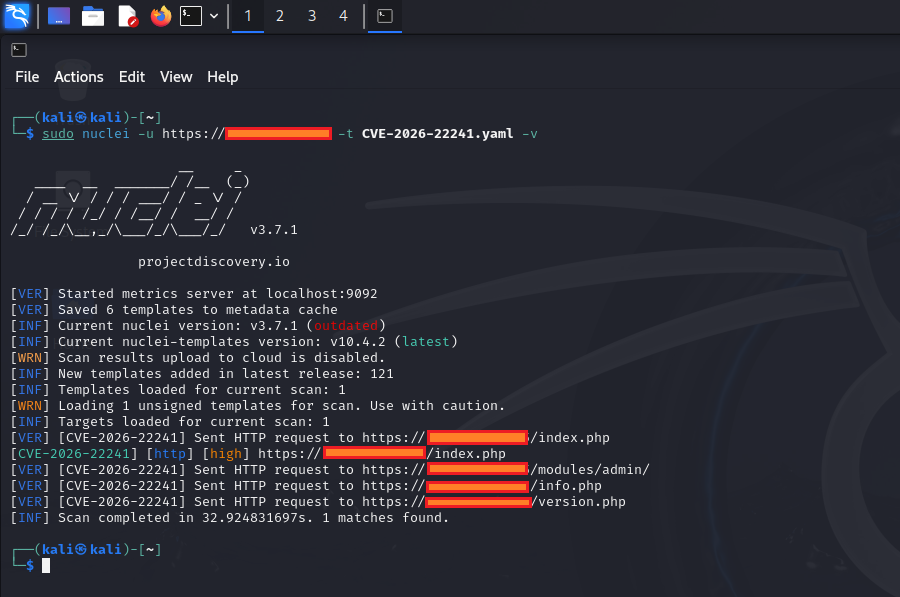 0xblackash/cve-2026-22241
CVE-2026-22241
 amnsecurity/kirki-wordpress-account-security-assessment
针对 Kirki WordPress 账户安全风险的专业漏洞评估报告,包含技术影响、修复与缓解策略。
 pa2sw0rd/exploit-cve-2025-55182-poc
该POC演示了CVE-2025-55182,使用了实际的`[email protected]`漏洞代码。
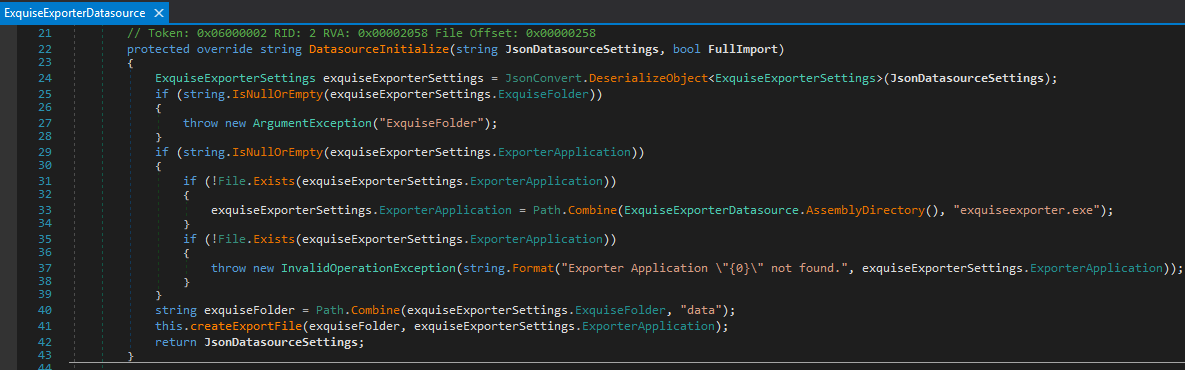 kpn-ciso/cve-2019-9745
关于 CVE-2019-9745 漏洞的 Write-up。
 songg45/cve-2023-4683-test
CVE-2023-4683 - 测试
 24owais/threat-intel-cve-2024-3094
威胁情报报告,分析xz-utils后门漏洞(CVE-2024-3094)
 wismansec/sharepoint-2026-poc
PoC、IOC 以及针对 SharePoint /_trust WS-Federation BinaryFormatter 反序列化链的检测逻辑。实验室重建涵盖未认证 RCE、进程内机器密钥窃取,以及每个变体留下的痕迹。适用于 SharePoint 2016、2019 和 Subscription…
 zer0dayf/cve-2026-65008
CVE-2026-65008
 h1n4mx0z/research-cve-2023-27524
CVE-2023-27524
 lukasz-rybak/cve-2026-22692
CVE-2026-22692 - 通过 collect()->mapInto() 实现的关键 Twig 沙箱绕过,可在 October CMS 中实现 RCE/LFI/XXE
 hyperps/cve-2026-0847
NLTK 3.9.2及更早版本存在一个漏洞,可通过路径遍历在多个CorpusReader类(包括WordListCorpusReader、TaggedCorpusReader和BracketParseCorpusReader)中实现任意文件读取。









