
 #1
 weizman/cve-2019-18426
针对 CVE-2019-18426 的概念验证漏洞利用与技术分析,涵盖 WhatsApp 中的开放重定向、CSP 绕过、持久性 XSS 及文件系统读取,并具备实现 RCE 的潜力。
 jumpseclabs/printnightmare
Windows Spooler 漏洞相关信息 - CVE-2021-1675; CVE 2021 34527
 0xblackash/cve-2026-41091
CVE-2026-41091
 sej2020/manipulating-web-agents
针对自主基于LLM的Web智能体的间接提示注入攻击研究演示,包含触发器优化与评估工具。
 reactivezero/cve-2026-20251
CVE-2026-20251 — Splunk Secure Gateway jsonpickle 反序列化 RCE(CVSS 8.8)| ReactiveZero Security Research
 smarttfoxx/cve-2025-60791
Easywork Enterprise 2.1.3.354 存在内存中明文存储敏感信息的漏洞。该应用程序在激活尝试失败后,会将有效的设备绑定许可证密钥留在进程内存中。

 0xmrma/cve-2026-33936
ecdsa (PyPI) 中的拒绝服务漏洞
 amnsecurity/apache-mina-deserialization-security-assessment
专业级 Apache MINA 反序列化风险漏洞评估报告,包含执行摘要、技术影响、修复方案及缓解策略。
 yeonnic/look-at-the-xnu-through-a-tube-cve-2018-4242-write-up-translation-
CVE-2018-4242 的详细技术分析与翻译,这是一个 AppleHV 中的 XNU 内核漏洞,包含 PoC 代码、逆向工程分析,以及对系统调用、MIG 和 IOKit 的讲解。
 nerowander/cve-2022-25845-exploit
基于Java的CVE-2022-25845(Fastjson自动类型绕过RCE)漏洞利用,附带分析PDF和参考文章,供教育学习使用。
 recorded-texteditor120/cve-2026-31802
演示并分析 npm tar 中的 CVE-2026-31802 路径遍历漏洞,该漏洞可通过符号链接提取实现任意文件覆盖。
 l0lsec/cve-2021-3262
CVE-2021-3262 - TripSpark VEO Transportation / NovusEDU 的 editOEN 参数中存在盲 SQL 注入漏洞。未经身份验证,面向互联网。包含载荷、带注释的请求和证据。
 snailsploit/cve-2026-31899
CVE-2026-31899:CairoSVG中递归<use>元素放大导致的指数级拒绝服务(CVSS 7.5高)
 snailsploit/cve-2026-1208
针对Welcart的友好功能 <= 1.2.5 - 跨站请求伪造导致设置更新
 naved124/cve-2024-28397-js2py-sandbox-escape
关于CVE-2024-28397的详细分析,这是js2py中的一个沙箱逃逸漏洞,通过Python对象遍历实现远程代码执行(RCE)。包含代码分析、PoC(概念验证)以及针对防御性研究的修复建议。
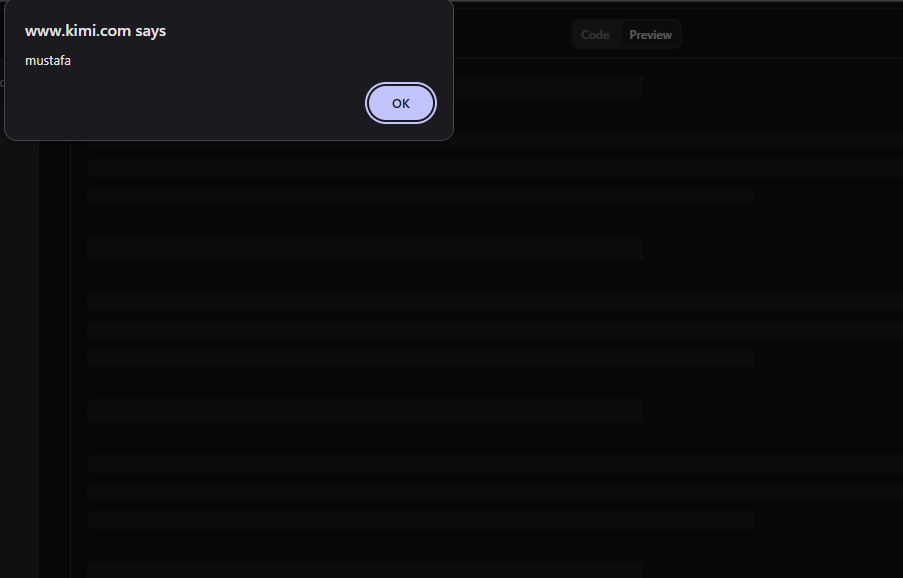 mgtx2/cve-2026-39107
详细披露 Kimi AI v1.0 预览选项卡中的一个存储型 XSS 漏洞,包括攻击场景、PoC 以及针对安全研究人员的修复指南。









