
 #1
用于防御或授权分析的安全论文、研究项目、技术参考和可复现资料。
Kitploit 推荐

 anksgls-sj/-help-vivo-y200i-5.10.218-gki-cve-2026-43499-stack-reclaim-reaches-0x300-need-0x318
针对 vivo Y200i Android 14 上 CVE-2026-43499(GhostLock)内核 UAF 的研究笔记与 PoC 开发,涵盖 futex PI 链栈回收原语及帧布局限制。

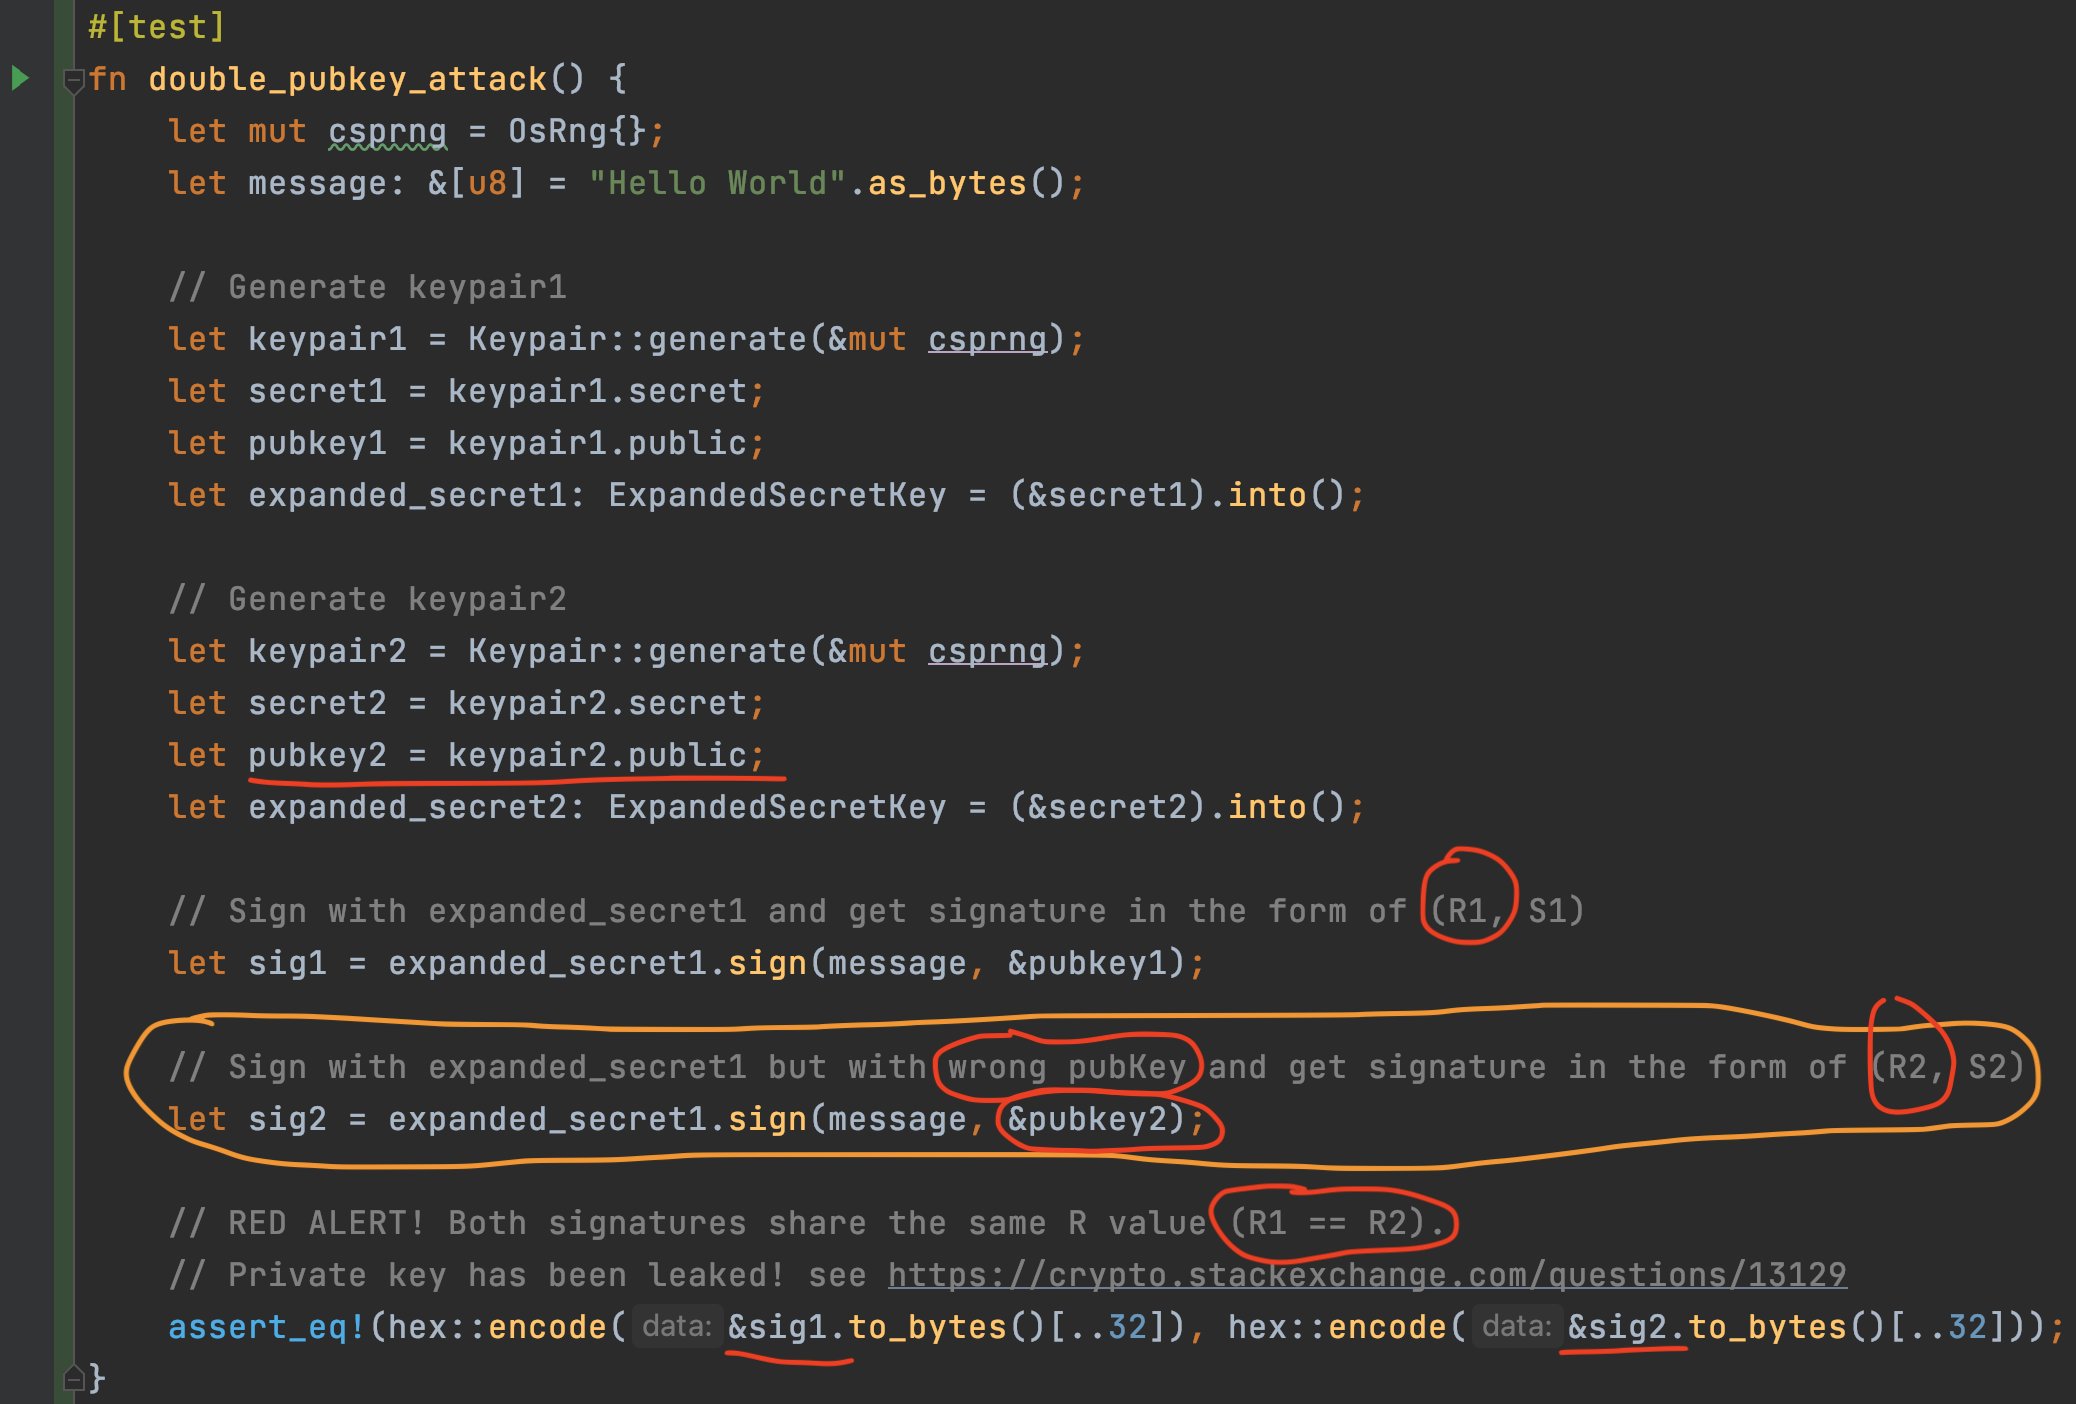 mystenlabs/ed25519-unsafe-libs
不安全的 ed25519 签名库列表
 woaphone/cve-2021-28664-poc
PoC skeleton for CVE-2021-28664, a Mali kbase GPU driver use-after-free, demonstrating a kernel arbitrary physical memory read/write primitive on…
 cyb3rxp/awesome-soc
A curated knowledge base to build, run and mature a SOC (including CSIRT).
 microsoft/cyberbattlesim
一个用于研究自动化智能体在抽象模拟网络环境中交互的实验与研究平台。
 amit-raut/cve-2016-4117-report
关于 CVE-2016-4117 的简要报告(Adobe Flash 中的一个漏洞)
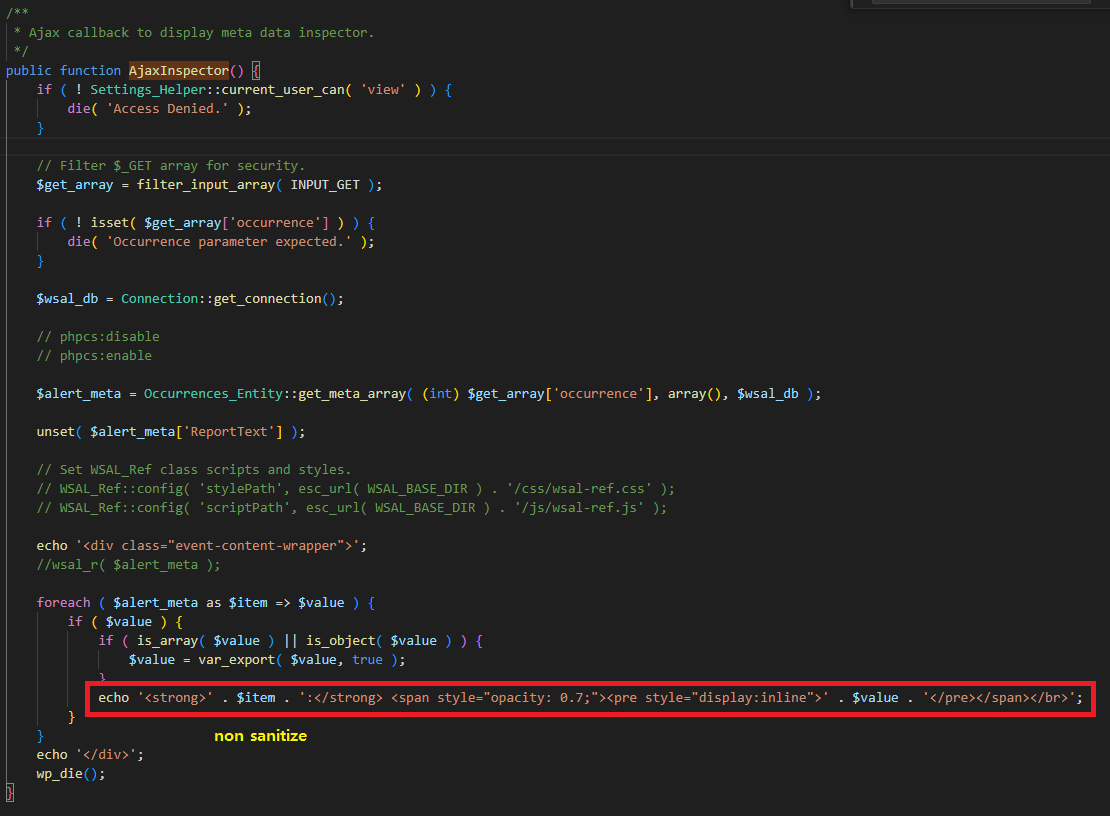 skrkcb2/cve-2025-0924-different
Technical analysis of CVE-2025-0924, a Stored XSS vulnerability in WP Activity Log plugin for WordPress. Includes root cause analysis, exploitation…
 0xblackash/cve-2026-68121
CVE-2026-68121 研究仓库,该漏洞是 Linux 内核 PPPoE 中 pppoe_sendmsg() 的释放后使用漏洞,可导致本地权限提升,包含 PoC、根本原因分析和实验环境搭建。

 realitynet/android-forensics-references
精选的 Android 取证产物与日志路径参考,附有 CTF 题解、研究论文及移动设备分析工具的链接。
 boschresearch/gdbfuzz
使用硬件断点对嵌入式系统进行模糊测试
 percivalll/copy-fail-cve-2026-31431-kubernetes-poc
PoC:通过 CVE-2026-31431 页缓存损坏 + 共享镜像层,实现完全非特权容器逃逸至 Kubernetes 节点级代码执行。已在阿里云 ACK、Amazon EKS 和 Google GKE 上验证。
 owasp/quantum-security-project
供应商中立的OWASP项目,映射量子时代安全风险,提供Top 10风险列表、缓解指南以及后量子密码迁移和量子平台安全的威胁模型。
 stuxlabs/awe
用于动态 Web 渗透测试的自适应智能体
 infostealers-stats/credential-and-breach-monitoring
本存储库提供了对泄露情报、暗网监控和身份暴露服务的实际比较,重点关注在真实安全工作流中至关重要的因素:语料库深度、信息窃取日志覆盖范围、API可用性、会话令牌/Cookie监控以及供应商定位。
 owasp/osib
# 基于 YAML 的集中式知识库,关联 MITRE CWE、OWASP Top10、ASVS 及其他安全标准,并附带版本化引用。包含 MkDocs 宏,用于在文档项目中实现链接的自动化管理。
 ticofookfook/cve-2025-43300
详细技术分析CVE-2025-43300,一个在DNG文件处理中的缓冲区溢出漏洞,可实现远程代码执行。解释了TIFF/JPEG元数据不一致性、内存破坏机制及漏洞利用流程。








