
 #1

 binarygolf/bggp
年度小型文件竞赛仓库,提供二进制高尔夫挑战,涵盖多格式文件、崩溃、自复制和下载等主题,收录按年份排序的精选作品。
 dougwithseismic/dezlock-dump
运行时模式 + RTTI提取工具,适用于Deadlock、CS2、Dota等(Source 2)。无需source2gen。
 wang-yanting/agentwatcher
因果上下文归因与基于规则的监控器 LLM 防御,用于抵御 LLM 智能体中的间接提示注入,在 AgentDyn 及其他基准测试上实现了最先进的性能。
 shurikgo/cve-2026-25262-sm8450-research
CVE-2026-25262 在 Snapdragon 8 Gen 1 上的适用性——实验结果

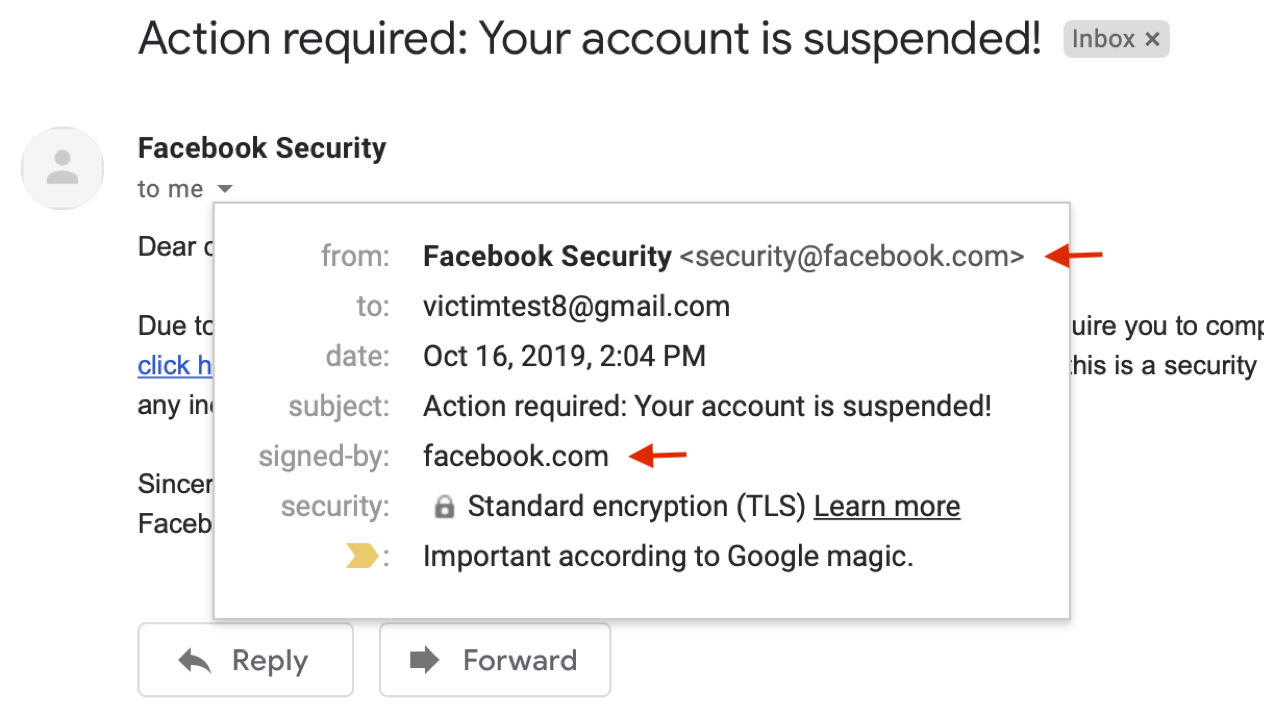 chenjj/espoofer
一个电子邮件欺骗测试工具,旨在绕过SPF/DKIM/DMARC并伪造DKIM签名。🍻
 hellboy3110/cve-2026-16219-croogo-lab
安全地演示 Croogo CMS 中 CVE-2026-16219 路径遍历漏洞,附带仅限回环的 PoC、技术分析、修复指南,以及面向防御者和研究人员的独立演示。
 cookiengineer/actual-php2shell
:robot:(Vibecoded 原型)不,有一种简单的方法可以利用这个漏洞!
 wwwiesel/infosec-black-friday
所有与信息安全相关的软件/工具在这个黑色星期五的优惠
 aloshdenny/reverse-synthid
逆向工程 Gemini 的 SynthID 检测
 owasp/maswe
OWASP 对移动应用中常见安全与隐私弱点的枚举,作为衔接 MASVS 验证标准与 MASTG 测试指南的参考。
 gkrishnan724/cve-2021-38297
一个针对CVE2021-38297 GO WASM缓冲区溢出漏洞的利用概念验证场景。
 nicpwns/cve-2026-62183
Apache Syncope:用户自助服务权限提升
 s12cybersecurity/whatpatchguardprotects
Windows 上 PatchGuard(KPP)所监控的所有内核结构、例程和 MSR 的参考。
 siyuanli00/intact
研究代码,复现了来自SoK意图导向系统化论文的多轮LLM越狱实验(FITD、MRCJ、ActorAttack、X-Teaming)。
 solivaquaant/cve-2026-85706
CVE-2026-85706 的概念验证与复现实验环境,该漏洞是 GitLab CE/EE 仓库提交与文件 API 中一个未经身份验证的路径遍历文件读取漏洞。
 xhowenma/rope
防御框架,通过强制执行路由来源策略来防止使用工具的LLM代理遭受间接提示注入,具备确定性来源检查以及用于评估攻击成功率和效用保留的基准测试工具。










