
 #1

 michalbednarski/resourcepoison
CVE-2025-22441 的 Writeup 与漏洞利用:Android 上因将不受信任的 ApplicationInfo 传递给 LoadedApk,导致从已安装应用提权至 SystemUI 进程
 danielbohannon/revoke-obfuscation
PowerShell 混淆检测框架
 kaandemir993/advanced-loader-reverse-engineering
针对Shellhost.exe、amsi.dll、mstscax.dll和clbcatq.dll的高级多阶段加载程序的深入逆向工程分析,使用了模块踩踏、CFG绕过、COM劫持和降级攻击。
 aenlr/strutt-cve-2014-0114
Apache Struts 1 类参数操纵(CVE-2014-0114)的技术分析与概念验证,演示了在 Tomcat 上的远程代码执行以及在 JBoss/Wildfly 上的拒绝服务攻击。
 uiuc-kang-lab/persistbd
用于训练适配器的研究代码,使LLM代理后门在良性微调后仍能存活,并具备触发率评分、SWE-bench评估和数据集构建器。
 selectstar-ai/finred-paper
金融领域特定红队测试基准评估标准
 0xcyberstan/cve-2026-59346-poc
CVE-2026-59346 的 PoC - VMware VMXNET3 TSO 分段路径中的 32 位整数溢出,导致客户机到主机崩溃。
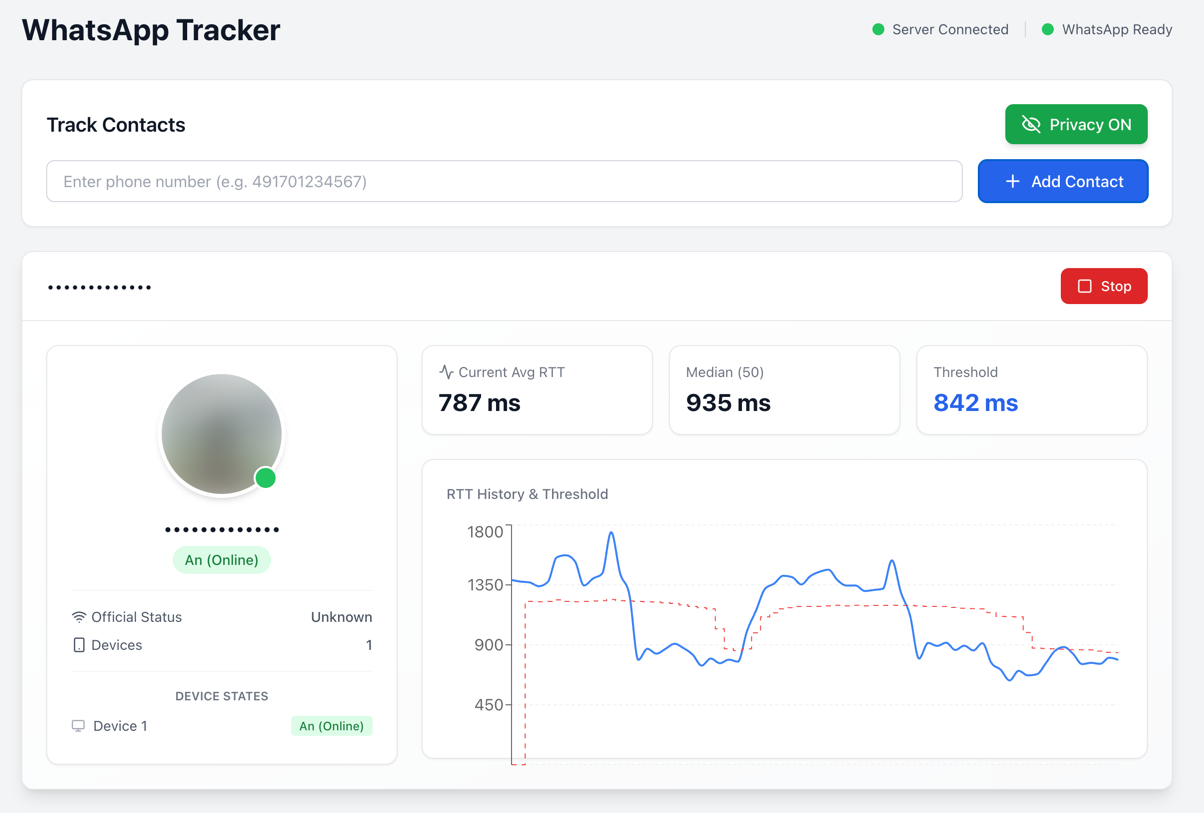 gommzystudio/device-activity-tracker
一个电话号码可以揭示设备是否处于活动、待机或离线状态(以及更多信息)。此 PoC 演示了送达回执 + RTT 时序如何泄露敏感的设备活动模式。(WhatsApp / Signal)
 rub-nds/johnny-you-are-fired
USENIX 出版物的工件。
 themehackers/cve-2025-54100
CVE-2025-54100 (CVSS 7.8 高危) 是 Windows PowerShell 5.1 中 Invoke-WebRequest cmdlet 的一个命令注入漏洞。该漏洞源于在自动解析 Web 响应时对特殊元素的中和不当。
 thehackersbrain/certificate-of-compromise
关于针对Active Directory Certificate Service的攻击操作的SoK/白皮书
 theopaid/cve-2026-66752-http-request-smuggling-via-unparsed-transfer-encoding-values-tiny_http-
安全公告:通过未解析的 Transfer-Encoding 值实现 HTTP 请求走私(tiny_http)
 k9-modz/cve-2023-38873-g1
概念验证,演示G1网站上的点击劫持漏洞,包含恶意iframe覆盖层和社会工程弹窗,用于教育性安全研究。
 yxf203/defense-as-skill
运行时防护技能,用于检测并阻止技能增强型智能体中由技能引发的恶意攻击,并采用MCTS循环,根据推演反馈演化防护策略。
 zdcslab/rubrics-as-an-attack-surface
针对评分标准诱导偏好漂移(RIPD)的研究代码:进化式评分标准搜索、保持基准的选择,以及LLM评判者中的DPO策略错位评估。
 artur9010/amazon-mustang-hack
针对 Amazon Fire 7(Fire OS 7.3.3.1)的内核漏洞利用研究,通过 Mali kbase JIT 释放后使用漏洞 CVE-2022-38181 实现临时 root,并采用 modprobe_path 覆写链。
 s-index/cve-2021-43811
awslabs/sockeye 通过不安全的 YAML 加载导致的代码注入 CVE-2021-43811









