
 #1
 volticks/cve-2025-21692-poc
我的 CVE-2025-21692 漏洞利用的概念验证源代码和杂项文件,内核版本 6.6.75
 ethiack/cve-2023-29007
CVE-2023-29007的概念验证利用程序,一个Git任意配置注入漏洞。演示了通过构造的代码库实现代码执行的利用过程。

 securekomodo/cve-2024-22026
针对影响 Ivanti EPMM "MobileIron Core" 的 CVE-2024-22026 的 Exploit POC
 mmxsrup/cve-2018-3639
面向 Linux 的推测性存储绕过(CVE-2018-3639)概念验证
 mbadanoiu/cve-2023-49964
CVE-2023-49964: Alfresco 中的 FreeMarker 服务端模板注入
 byt3n33dl3/clfs
这是 CVE-2023-28252(已修补),但你可以随意用它来检查任何过时的软件或进行研究。
 aelmosalamy/cve-2024-53924
CVE-2024-53924的PoC
 nixon-h/cve-2025-68434-ospos-csrf
PoC & Write-up for CVE-2025-68434: 在OpenSourcePOS中的严重CSRF漏洞。利用被禁用的过滤器配置,允许未认证攻击者静默创建恶意管理员账户,从而导致完全接管系统。已在版本 < 3.4.0 上验证。
 brunoteixeira1996/cve-2023-36250
# GNOME Time Tracker 3.0.2 中 CSV 注入的概念验证 演示通过精心构造的 .tsv 文件和公式注入实现任意代码执行。
 woorifisa-service-dev-6th/tech-seminar-react2shell
[우리 FISA] 技术研讨会优胜 - 云服务开发第6期第3组 - React2Shell (CVE-2025-55182) 分析及研究
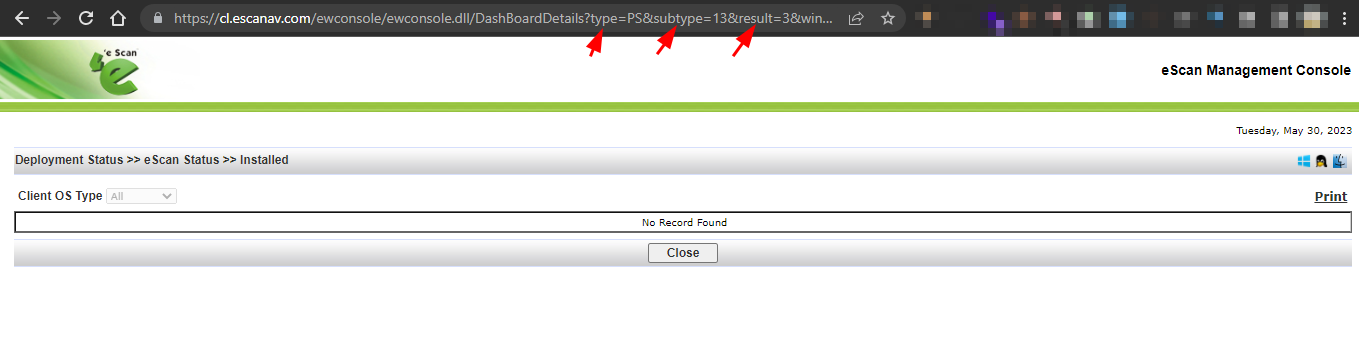 sahiloj/cve-2023-33731
在 MicroWorld Technologies 开发的 eScan 管理控制台(版本 14.0.1400.2281)中发现了一个反射型跨站脚本(XSS)漏洞。
 pquerna/poc-dsa-verify-cve-2019-17596
Go 的 dsa.Verify 错误演示(CVE-2019-17596)
 pescada-dev/cve-2025-61505
e107 CMS install.php 中的不安全的反序列化
 kpatsakis/poc_cve-2017-0807
CVE-2017-0807 的概念验证
 b1tbreaker/cve-2025-56795
存储型跨站脚本(XSS)漏洞影响 Mealie 版本 3.0.1 及更早版本中的菜谱创建功能。









