
 #1

 awesom3alex/osint-menace
用于电子邮件、用户名、域名、IP和加密货币钱包侦察的被动OSINT分类控制台。具有案件管理、精选资源链接和可导出报告功能,适用于防御性研究。
 xewdy444/netgrave
一个通过内存转储漏洞 (CVE-2018-17240) 从 Netwave IP 摄像头中检索登录凭证的工具。
 mrtdlgc/goodoldsearch-oss
本地静态查询构建器,用于在多个搜索引擎、Shodan、crt.sh 和 Wayback Machine 中进行精确搜索。支持谷歌搜索指令、文件类型过滤器、日期范围和网站排除,适用于开源情报和安全研究。
 lukebob-zz/c2-pwn
使用 Shodan API 拉取 C2 服务器并对其运行已知漏洞利用。
 yukselberkay/asnap
使用GeoLite2数据库将IPv4/IPv6地址映射到组织,自动进行侦察,集成了nmap端口扫描,并通过输入文件支持批量处理。
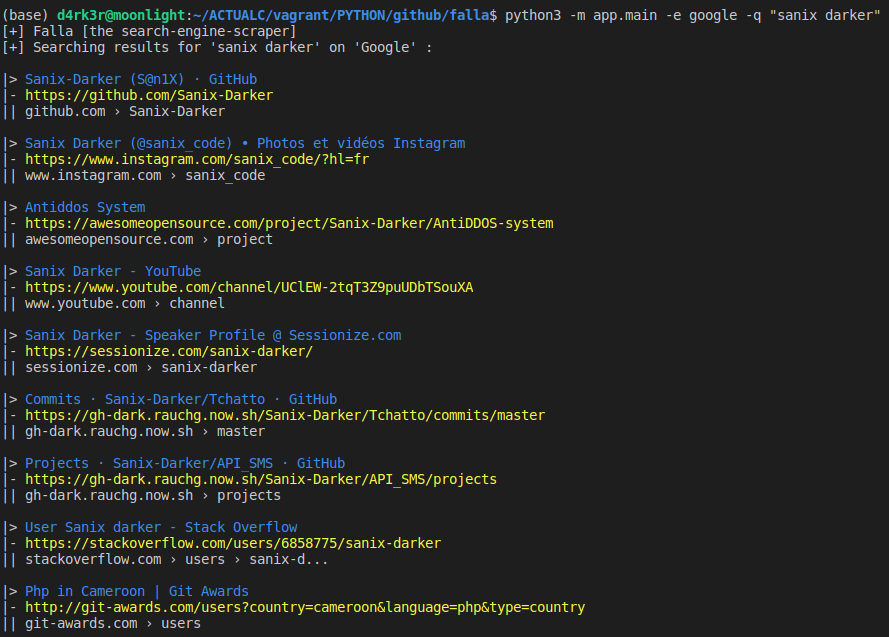 sanix-darker/falla
一个适用于超过15个搜索引擎(包括Google. duckduckgo, Bing, Ask等)的搜索引擎CLI爬取工具。
 star-sg/challenges
圣诞主题CTF降临节日历,包含12个结构化挑战,涵盖二进制利用、密码学、逆向工程、取证、OSINT和Web利用,旨在帮助网络安全领域的女性建立专业技能。
 disk0nn3ct/maltegoheartbleed
用于检测 OpenSSL Heartbleed 漏洞(CVE-2014-0160)的 Maltego 转换模块

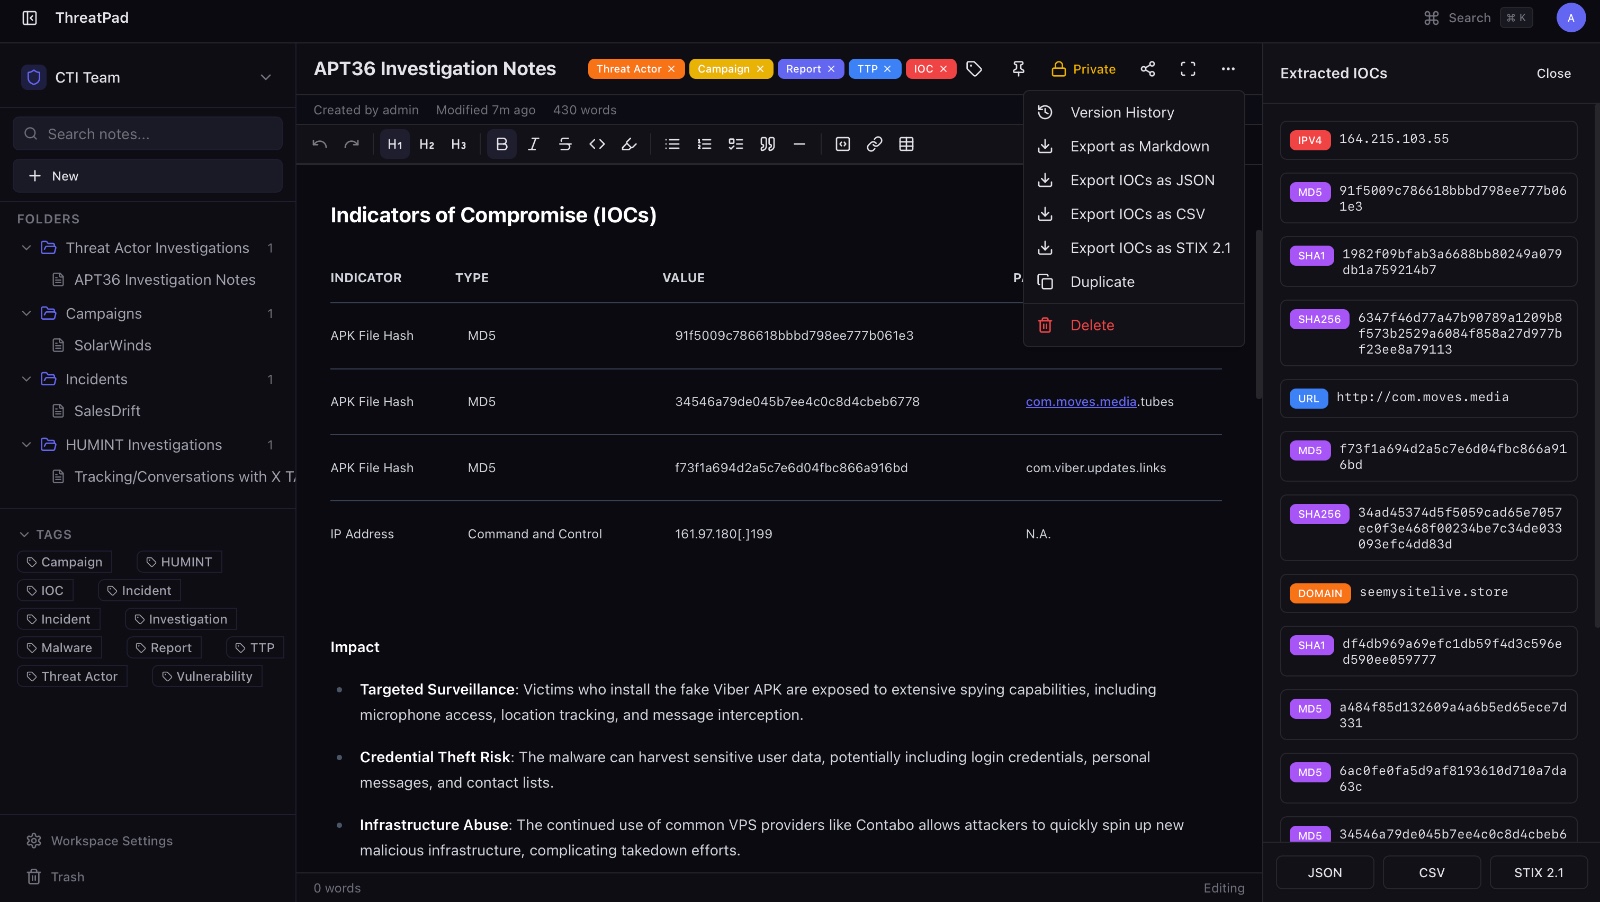 bhavikmalhotra/threatpad
开源协作笔记平台,专为网络安全和CTI团队设计。支持IOC自动提取、STIX 2.1导出、实时编辑、RBAC、版本历史和审计日志。通过Docker自托管。

 princessauroraj/chinese-cybercrime-research
了解更多关于中文网络犯罪行为者的资源。
 synacktiv/appledb_rs
精心整理的 Apple 内部产物数据库(entitlements、框架、设备版本),提供 API、CLI 和 WebUI,用于 iOS/macOS 安全研究和逆向工程。

 dsespitia/searchorg
通过输入公司的电子邮件域名,使用DNS、NMAP和Shodan获取信息。

 gitlab-com/gl-security/security-operations/redteam/redteam-public/tools/gitrob
这是一个分叉仓库的镜像。它为 gitrob 添加了多项功能,包括 GitLab 支持、提交内容搜索、内存中仓库克隆等。









