#1
 mrbrutti/cartero
具有CLI的模块化钓鱼框架,用于克隆网站、发送模板化电子邮件,以及通过电子邮件、短信、iMessage和LinkedIn发起钓鱼活动。
 secdev02/easytokens
Kali365 - EvilTokens 复制品
 albertrg99/redditosint
按用户名进行 Reddit OSINT。发现已索引的帖子、评论、已删除和实时内容、活动模式、暴露的标识符以及总体暴露评分。
 d4vinci/twitter-info
一个简单的 Python 脚本,只需通过用户名或个人资料链接即可获取 Twitter 账户信息。
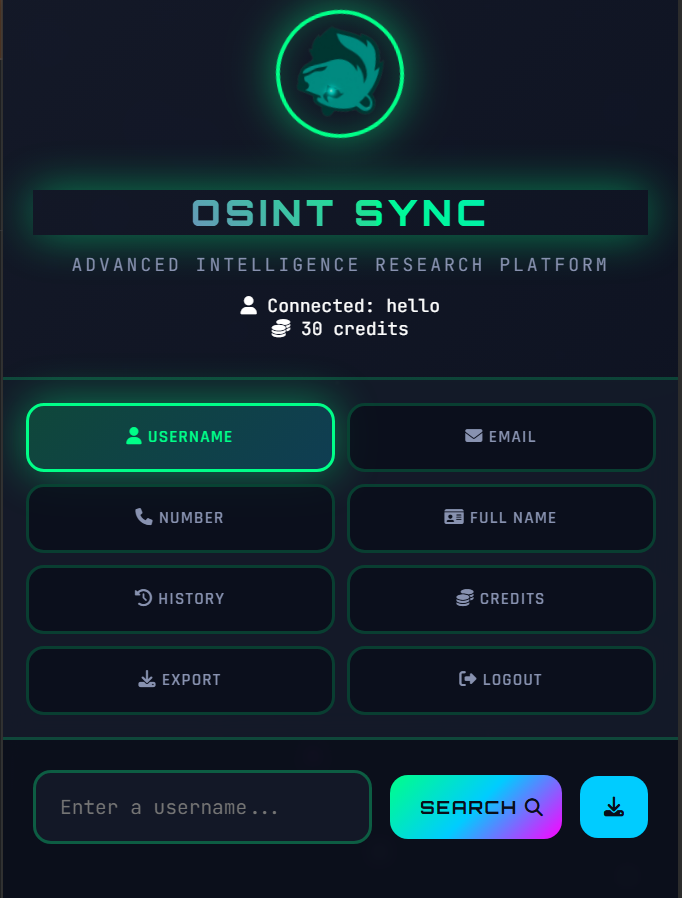 mixaoc/osint-sync
用于OSINT研究的浏览器扩展,支持在20多个平台上搜索用户名、电子邮件和电话号码,并集成了GHunt、IntelX、Epieos和Holehe API的访问。
 antisurveillanceagency/shadownet
ShadowNet 是一个匿名路由协议,它强制所有系统范围的连接都通过 Tor,同时实现类似 Mixnet 的技术并强化操作系统。
 blacksnufkin/deadmanswitch
用rust编写的DeadManSwitch,具有多个触发器(远程本地和网络)
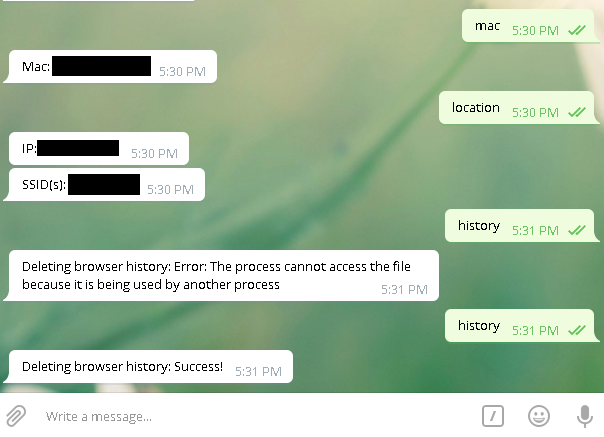 woj-ciech/social-media-c2
该脚本是一个概念验证,演示如何通过社交媒体网站来控制你的计算机。
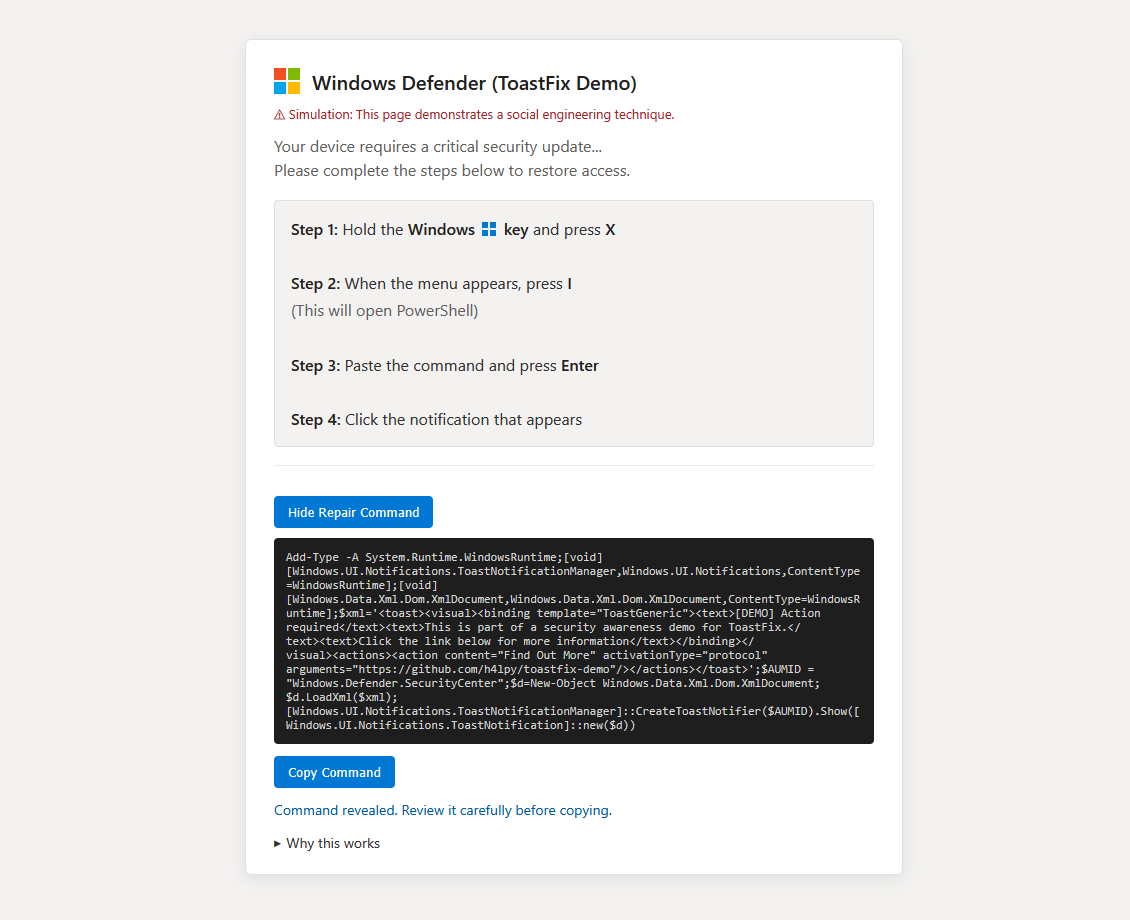 h4lpy/toastfix-demo
概念验证安全演示,展示 PowerShell 如何创建看似可信的 Windows 通知,并结合 ClickFix 风格的诱饵进行链式攻击。
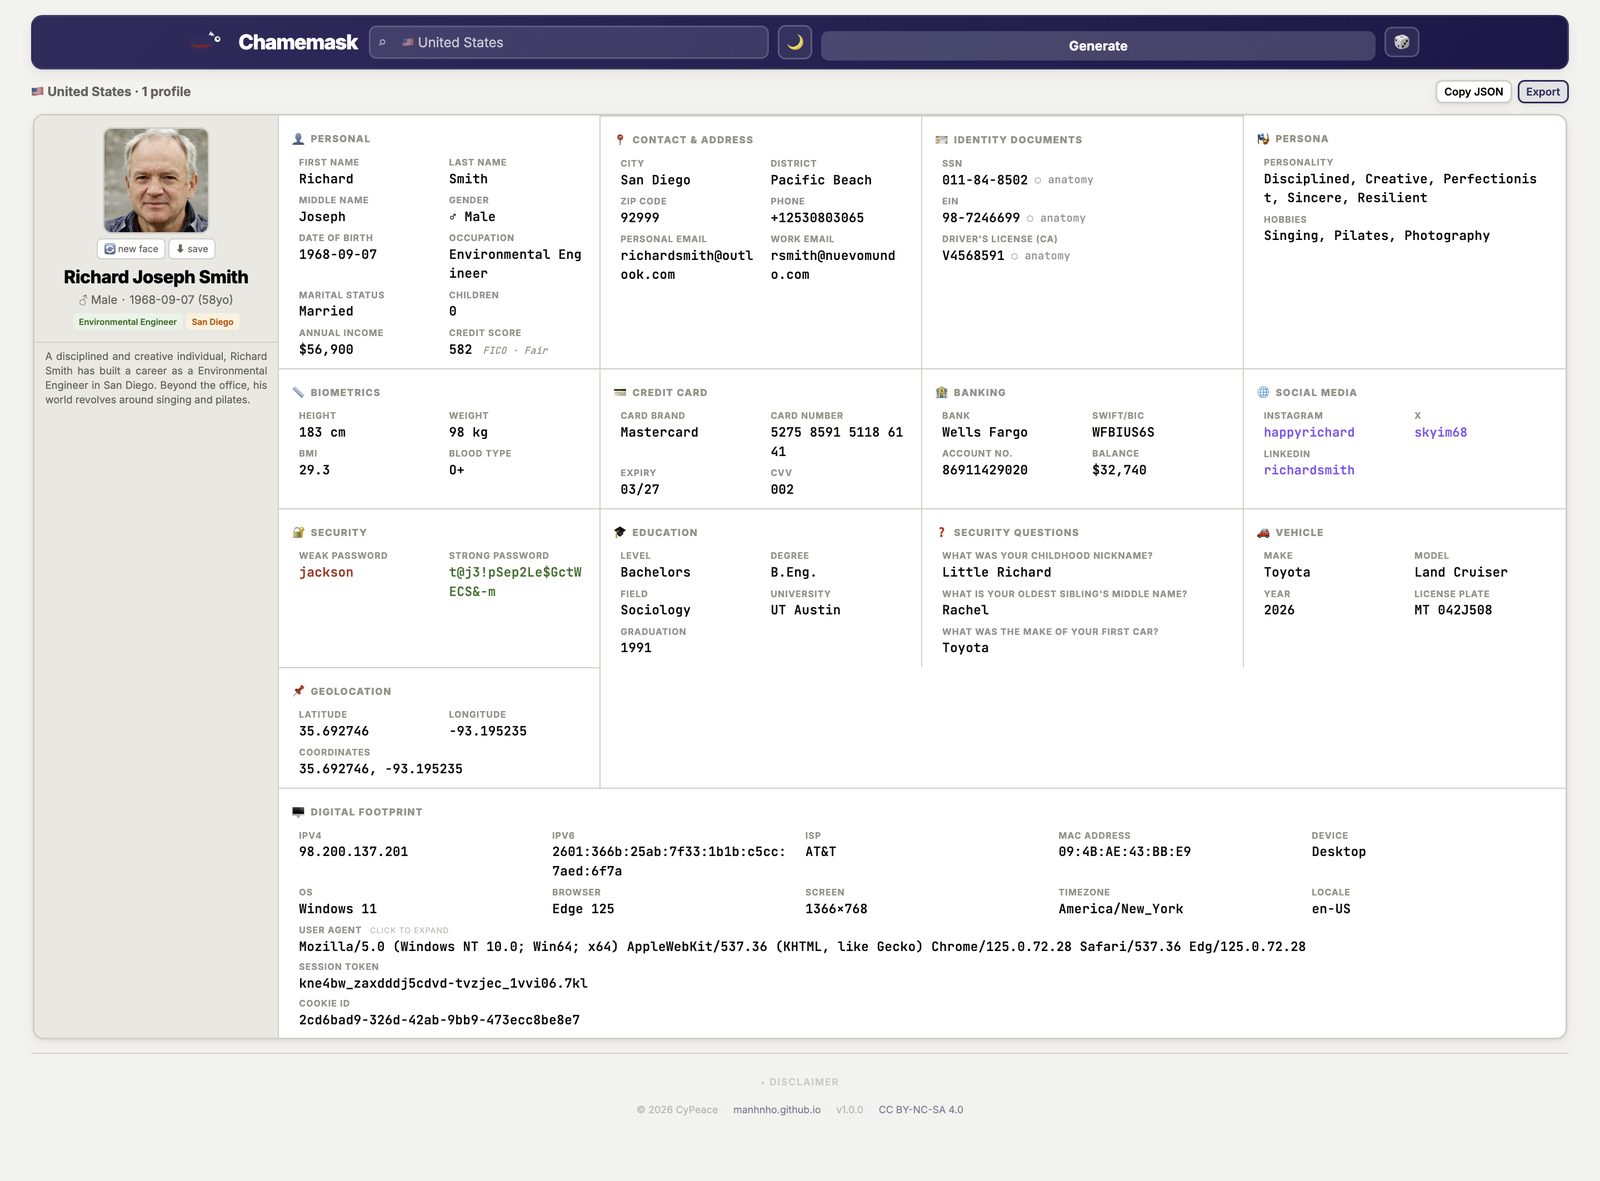 manhnho/chamemask
虚假身份生成器。102个国家,单个HTML文件,无需设置。
 dogucyber/ankosint
基于Python的OSINT工具,从公开来源收集和分析公开可用的数据,以支持威胁情报、漏洞研究和调查。
 jpoindexter/interrogation-game
基于语音的侦探审讯游戏。Mistral Large 3 + Voxtral STT + ElevenLabs TTS。为 Mistral Worldwide Hackathon 2026 而构建。
 elvonferen/osinton
Osinton 是一个使用 SERP API 和 ollama mistral 运行的开源项目。