
 #1

 gmh5225/cve_2023_44487-rapid_reset
基于 Python 的 CVE-2023-44487(HTTP/2 Rapid Reset)测试工具,支持多种攻击模式、精细化配置与监控功能,适用于经授权的安全评估场景。
 nisargsuthar/suricata-rule-cve-2025-53770
CVE-2025-53770的检测规则
 azurit/modsecurity-backdoor
这是在 ModSecurity WAF 内部运行的恶意软件的概念验证。
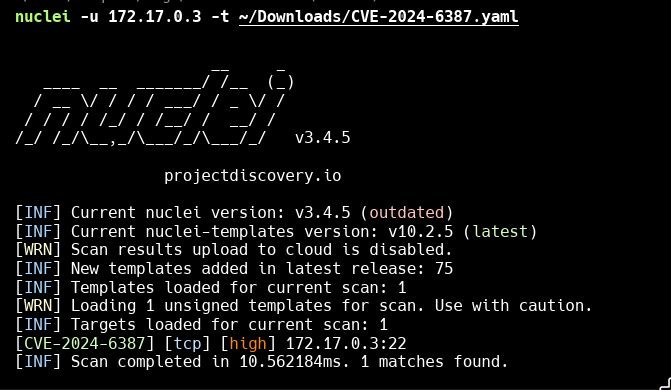 xiw1ll/cve-2024-6387_checker
用于检测 CVE-2024-6387 的 Nuclei 模板。所有最新的已修补版本均被排除。
 exfil0/cve-2025-53770
一个复杂的、向导驱动的 Python 漏洞利用工具,针对 CVE-2025-53770,这是一个存在于本地部署的 Microsoft SharePoint Server(2016、2019、订阅版)中的关键(CVSS 9.8)未经认证的远程代码执行 (RCE) 漏洞。
 skac44/cve-2024-38063
模拟 CVE-2024-38063 TCP/IP 远程代码执行攻击,使用 TShark 捕获网络流量,并训练机器学习模型以检测可疑活动。
 alexander47777/-cve-2024-39930
Gogs遭受攻击:解析关键SSH漏洞(CVE-2024–39930)

 bandit-haxunit/haxunit
自动化网络域名侦察与安全评估工具,集成了子域名枚举、端口扫描、漏洞扫描以及基于人工智能的发现功能,适用于渗透测试工作流。
 assetnote/nowafpls
通过插入垃圾数据绕过 WAF 的 Burp 插件
 adityabhatt3010/vapt-report-on-smb-exploitation-in-windows-10-finance-endpoint
本报告概述了一次结构化的VAPT活动,重点关注PCI DSS合规性、SMB服务枚举以及利用CVE-2017-0144(EternalBlue)漏洞,针对面向金融的基础设施中的一台Windows 10机器。
 rickgeex/cve-2025-5777-citrixbleed
CitrixBleed-2 (CVE-2025-5777) – 针对 NetScaler ADC/Gateway “内存泄露”的概念验证利用
 eternityforest/lazymesh
基于互联网全局路由的概念验证型物联网/业余无线电网状网络

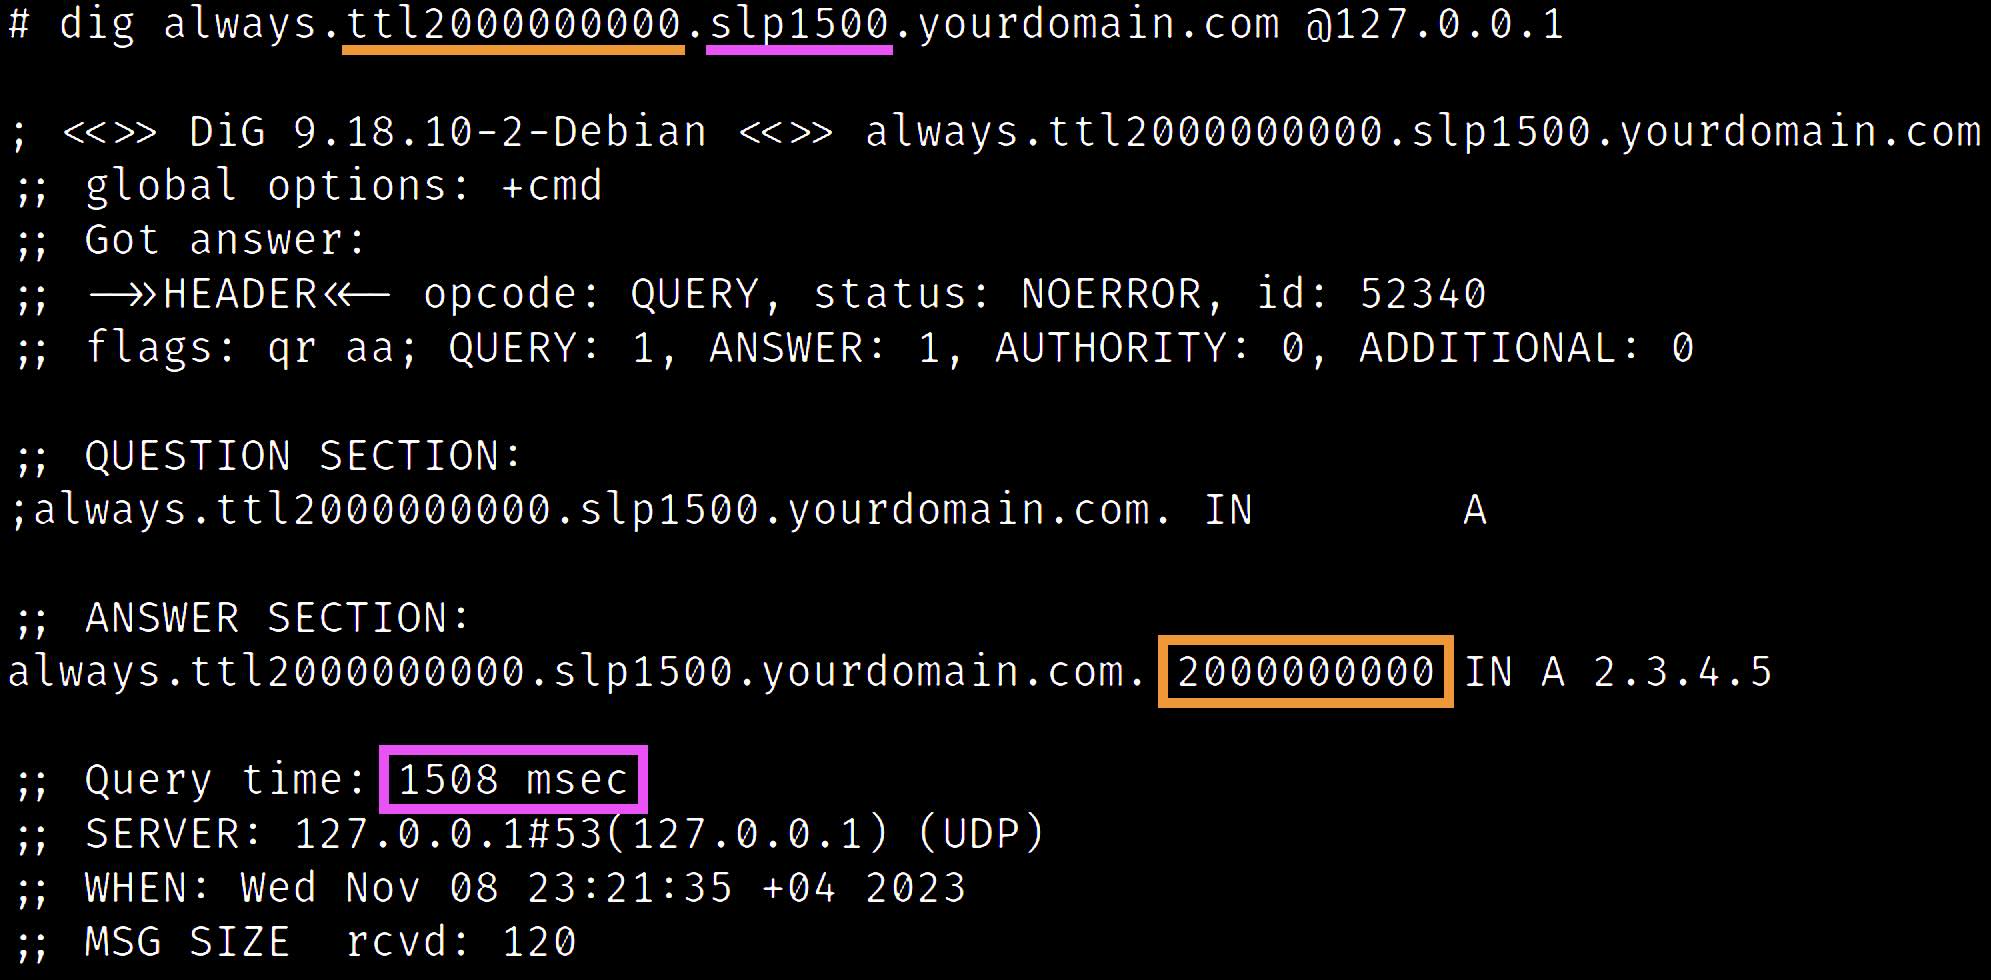 oryxlabs/polardns
PolarDNS是一个专门用于渗透测试和漏洞研究的权威DNS服务器。










