
 #1
用于分析、监控和保护网络基础设施和协议的工具。
Kitploit 推荐
 ayewo/fortios-ldap-mitm-poc-cve-2019-5591
FortiOS v6.0.x 至 v6.2.0 上 LDAP 的默认配置不对 LDAP/S 检查服务器身份,从而导致 MITM 攻击。该 PoC 演示了如何完全窃取在本地子网上发送到 LDAP 服务器的凭证,而该服务器极易被冒充。
 drackyjr/cve-2025-9784
Bash 脚本,用于测试 Undertow 服务器中的 CVE-2025-9784 HTTP/2 DoS 漏洞。测量基线响应时间,模拟快速流重置,并提供漏洞评估报告。
 aniket2912/internal-network-penetration-testing
内网渗透测试教学模块:方法论、攻击向量、枚举、利用、权限提升以及后渗透,并包含动手实验步骤。
 netspi/powerhuntshares
审计 Active Directory SMB 共享,以盘点、分析和报告过度权限。发现可访问系统,枚举共享 ACL,识别高风险配置,并生成 HTML/CSV 报告以进行修复优先级排序。
 nxploited/cve-2025-10041
Flex QR Code Generator <= 1.2.5 - 未经身份验证的任意文件上传

 rxerium/cve-2025-26465
中间人攻击,允许恶意入侵者在客户端尝试连接时冒充合法服务器
 rxerium/cve-2025-26466
OpenSSH 客户端和服务器在版本 9.5p1 到 9.9p1(含)之间容易受到预认证拒绝服务攻击,导致内存和CPU消耗。
 rxerium/cve-2025-7775
CVE-2025-7775的检测
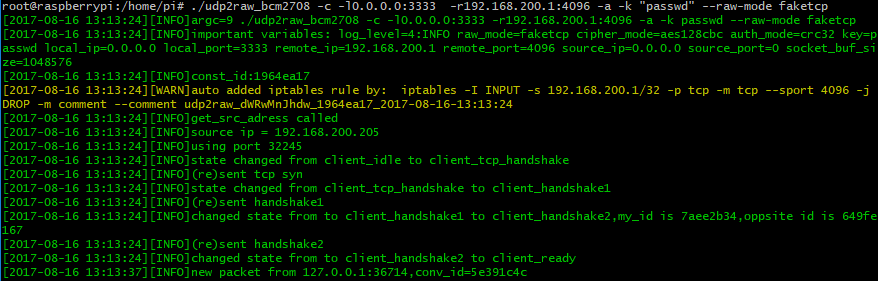 wangyu-/udp2raw
一个通过原始套接字将UDP流量转换为加密UDP/FakeTCP/ICMP流量的隧道,帮助您绕过UDP防火墙(或不稳定的UDP环境)
 imbas007/cve-2025-49844-vulnerability-scanner
扫描 Redis 实例以检测 CVE-2025-49844(RediShell)严重远程代码执行漏洞,识别易受攻击的版本及 Lua 脚本状态,并支持并发多目标扫描。
 hkl1x/bypass_av
在 Windows 上,通过反沙箱检测、ntdll 解钩、动态 API 解析及多层 shellcode 混淆(XOR/RC4/Base64/MAC)来规避杀毒软件与沙箱。
 hslatman/awesome-industrial-control-system-security
与工业控制系统(ICS)安全相关的精选资源列表。
 shootweb/cve-2023-21554
CVE-2023-21554 PoC
 srozb/reditrap
最小化 Redis 蜜罐,用于检测 RediShell(CVE-2025-49844)漏洞利用。
 gopinaath/cve-2025-49844-discovery
审计 AWS ElastiCache Redis/Valkey 集群的网络暴露情况,跨多个账户和区域检查 VPC、子网及互联网网关路由。
 nccgroup/phantap
Phantom Tap (PhanTap) —— 一个面向红队的“隐形”网络分流器
 vulncheck-oss/go-exploit-cache
一个用于生成供 go-exploit 使用的 HTTP 缓存数据库的工具








