
 #1
用于分析、监控和保护网络基础设施和协议的工具。
Kitploit 推荐
 xvk1t1/open5gs-cve-2025-41067-cve-2025-41068-poc
本仓库包含针对两个漏洞(CVE-2025-41067 和 CVE-2025-41068)的概念验证(PoC)漏洞利用脚本。这些漏洞影响 Open5GS 2.7.6 之前版本中的 NRF(网络仓储功能)组件,攻击者可利用这些漏洞触发拒绝服务(DoS)攻击。
 adolfbharath/mongobleed
CVE-2025-14847的解释和实验环境

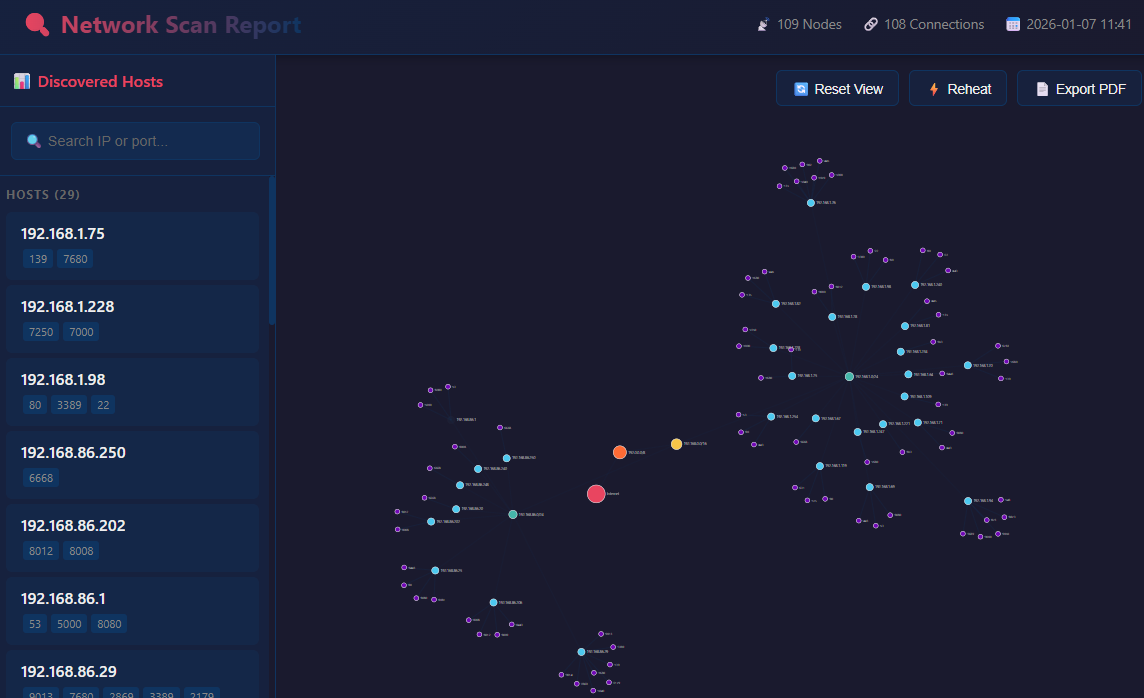 artofscripting/masscan-report
一个Python工具,可从masscan的JSON输出中生成基于React的交互式HTML可视化,包含D3.js力导向网络图。

 x011/smtp-tunnel-proxy
一个高速隐蔽隧道,将TCP流量伪装为SMTP电子邮件通信,以绕过深度包检测(DPI)防火墙。
 shawndevans/smbmap
跨域SMB共享枚举工具,用于列出驱动器、权限和内容。支持文件上传/下载/删除、远程命令执行、哈希传递、Kerberos认证以及递归内容搜索,适用于渗透测试。
 0x4d31/awesome-threat-detection
精选的威胁检测与狩猎资源列表:检测规则、SIEM 和日志分析工具、端点/网络监控、数据集、培训、实验室。
 bidaoui4905/cve-2018-10933
LibSSH 认证绕过
 torxx666/propox
高性能Rust HTTP/HTTPS代理,具备主动防御功能:速率限制、基于信誉的访问、WAF(反机器人、防注入、路径保护)、蜜罐陷阱(tarpit)以及实时TUI可观测性。
 mhaskar/fsquirtcplpoc
用于生成 bthprops.cpl 模块的 PoC,该模块旨在由 Fsquirt.exe LOLBin 加载
 hivesecurity/pso-printer-security-offensive
针对打印机渗透测试的进攻性安全工具
 aleksamcode/preferred-network-list-sniffer
一种用于捕获并显示设备首选网络列表中SSID的侦察工具。
 caster0x00/above
被动网络安全嗅探器,分析28种协议(ARP、STP、OSPF、VLAN、SCADA),在不产生流量的情况下检测网络设备中的漏洞。
 safelineman/agentic-soc-simulation
AI 驱动的 SOC 仿真平台
 lsecqt/sessionview
一个便携式C#工具,用于枚举本地和远程Windows会话。
 checkpointsw/nodejs-tracer
针对Node.js恶意软件分析的运行时跟踪器,可钩住核心模块、记录函数调用、绕过反分析检测,并捕获文件写入及HTTP请求。
 wiliam227user/cve-2018-12633-tplink-auth-bypass
关于 TP-Link TL-WR840N 固件中认证绕过漏洞(CVE-2018-12633)的技术案例研究与利用分析。








