#1
 mr-zapi/cve-2026-24061
Nuclei 模板,用于检测 CVE-2026-24061,这是 GNU inetutils telnetd 中的一个严重 telnet 参数注入漏洞,允许未经身份验证的 root 访问。
 brainbob/cve-2026-24061
基于 Python 的 CVE-2026-24061 漏洞利用程序,针对网络服务,支持自定义端口和调试模式,用于安全测试。
 nullsection/chisel-ng
Chisel 新一代,使用 Rust 编写。基于 WSS 的 SSH,带有一些自定义。
 hackingyseguridad/smb
用于SMB协议审计、漏洞检测(EternalBlue、SMBGhost)、空会话枚举、凭据暴力破解以及Windows和Samba系统上共享访问测试的Shell脚本集合。
 balgan/cve-2026-24061
inetutils-telnetd 认证绕过 - 可用
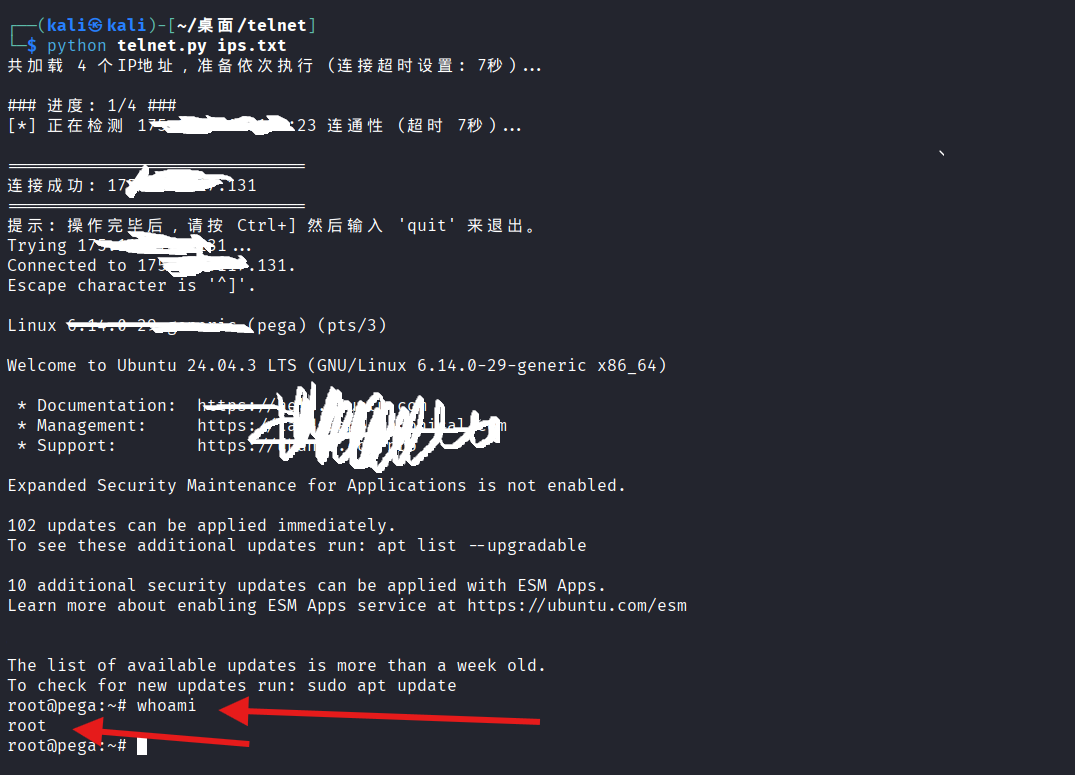 parameciumzhang/tell-me-root
用于 CVE-2026-24061 Telnet 身份验证绕过的批量扫描器,具备端口存活检测和自动化载荷尝试功能,适用于经授权的渗透测试。
 keraattin/mongobleed-detector-cve-2025-14847
Mongobleed检测器 CVE-2025-14847
 intrudir/bypassfuzzer
模糊测试 401/403/404 页面以寻找绕过方法
 chocapikk/cve-2026-24061
针对 GNU Inetutils telnetd 身份验证绕过(CVE-2026-24061)的概念验证漏洞利用,包含 Docker 实验环境搭建和 Go 版 PoC。利用 NEW-ENVIRON 选项获取 root shell。
 jayglxr/cve-2026-24061-poc
CVE-2026-24061 的概念验证漏洞利用程序,这是 GNU inetutils-telnetd 中一个严重的远程身份验证绕过漏洞,可通过精心构造的 NEW_ENVIRON USER 变量实现,无需凭据即可获得 root shell。
 trya9ain/cve-2026-24061
批量扫描器,用于 CVE-2026-24061,可扫描多个 IP/CIDR 以发现易受攻击的服务,支持可配置端口、超时和线程,以实现高效的大规模漏洞检测。
 logisek/baconsampler
嗅探出站流量中可疑的、类似信标的回调,因为如果它定期不断回连,那很可能不是早餐。
 cyberdudebivash/cyberdudebivash-5g-core-key-rotation-ghost-admin-auditor
生产级工具,用于检测与修复 CVE-2026-0622(5G 核心软件中的 Ghost Admin 权限提升与主密钥泄露)。
 xm0kht4r/av-edr-killer
通过利用易受攻击的驱动程序 (BYOVD) 终止 AV/EDR 进程
 lglznl/klaios
KLAIOS 是一个混合安全环境,融合了Kali Linux的进攻性工具包与加固的VPN地堡式隔离——并通过现代AI增强以实现更智能的工作流。
 regelepuma/http-2-rapid-reset-ddos
HTTP/2 Rapid Reset DDoS 漏洞的 PoC - CVE-2023-44487