
 #1

 mmarting/unwaf
Go 工具,通过多个 OSINT 来源被动发现 WAF/CDN 背后的真实源站 IP,然后通过 HTML 相似度、SSL 证书指纹和 HTTP 头验证候选 IP。

 7etsuo/tetsuo-pulse
Tetsuo 套接字库
 noahoksuz/osripper
跨平台反病毒规避后门与加密器框架,集成轻量级webUI
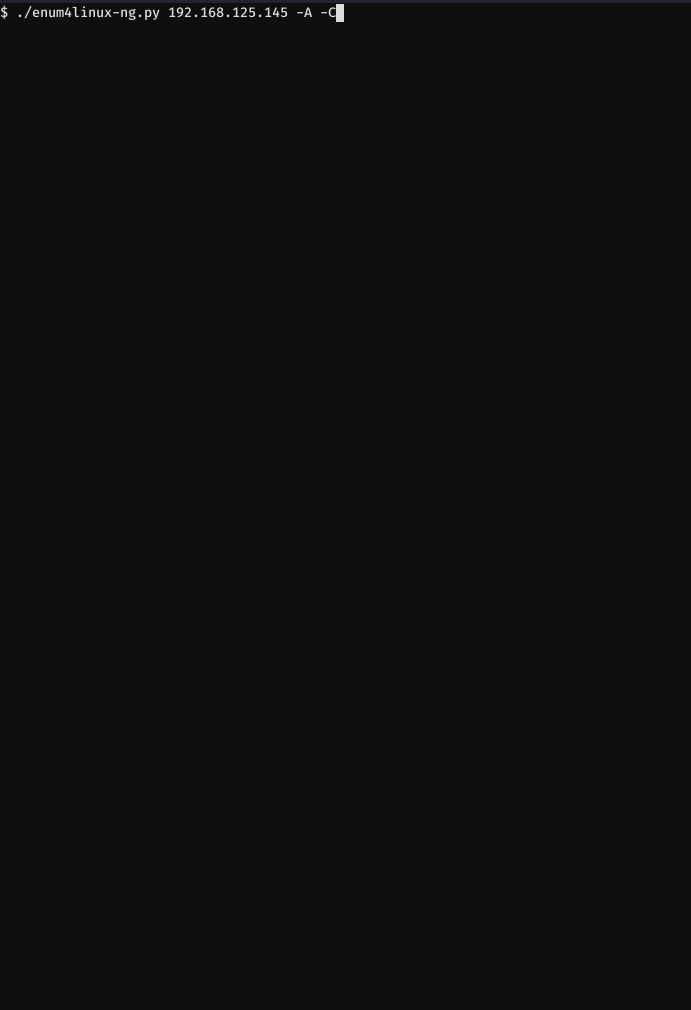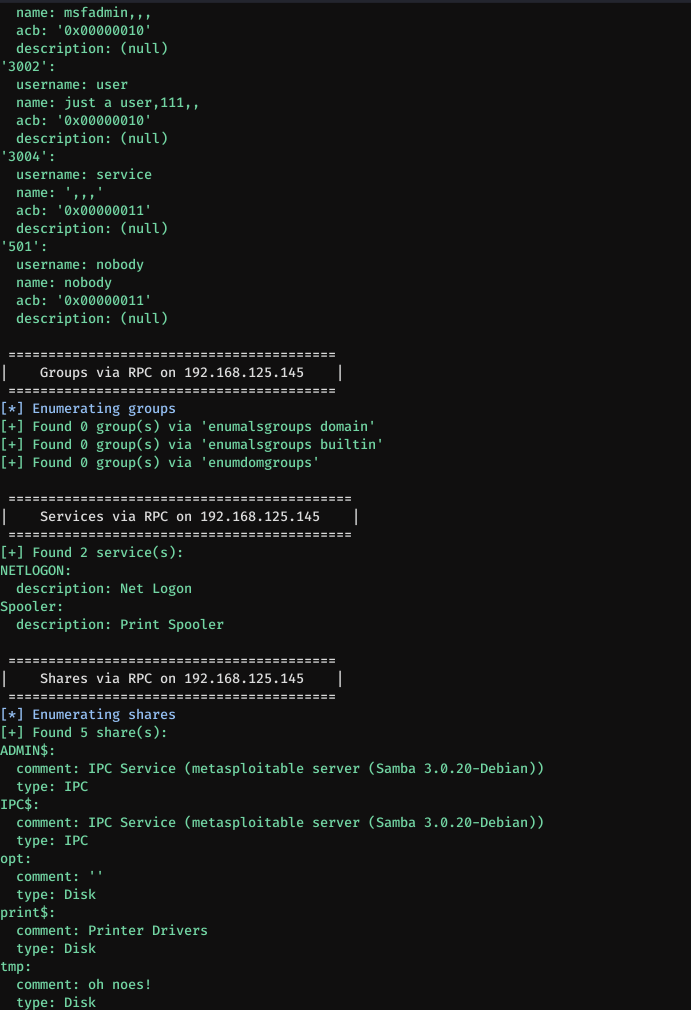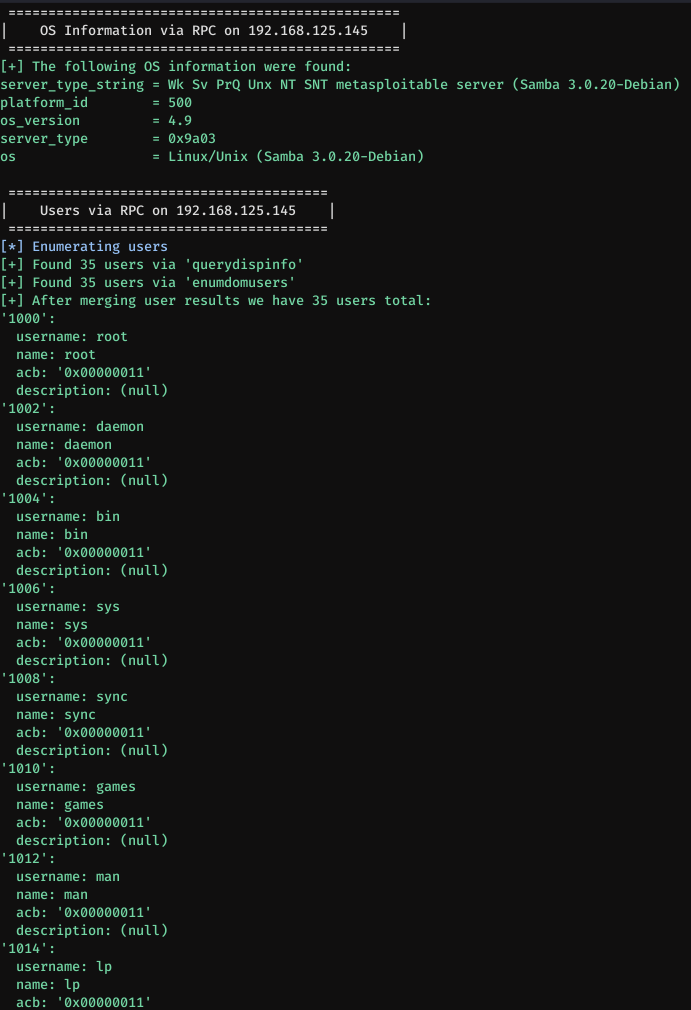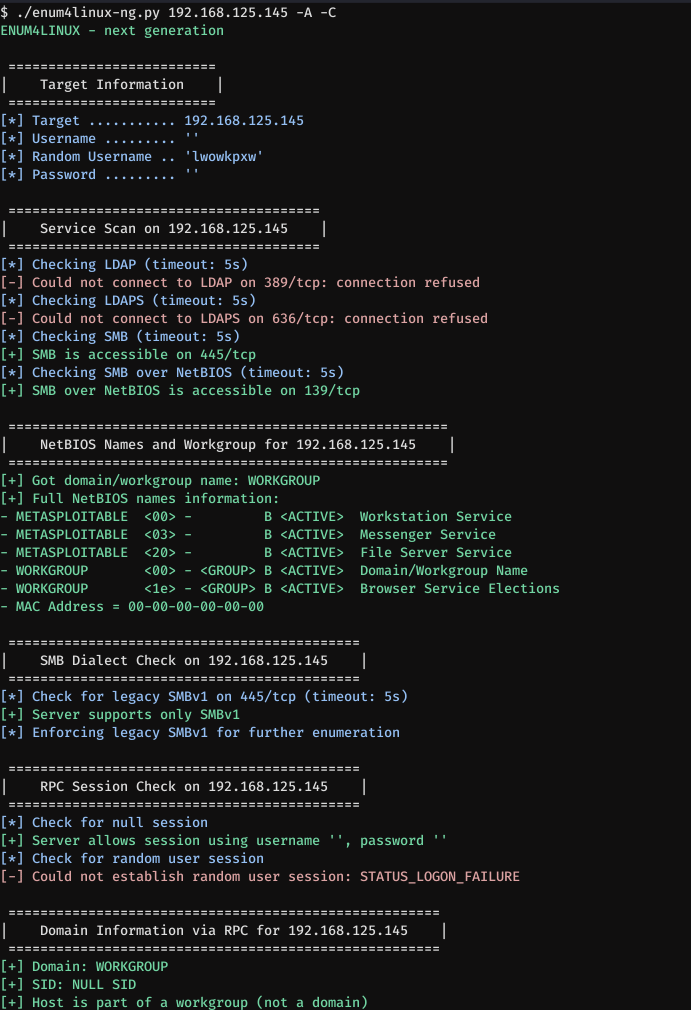 cddmp/enum4linux-ng
enum4linux 的下一代版本(一款 Windows/Samba 枚举工具),增加了 JSON/YAML 导出等额外功能。面向安全专业人员和 CTF 玩家。
 gmh5225/gatekeeper
基于 Go 的自托管 SSH 访问网关,支持 OIDC/LDAP 认证、RBAC、MFA、会话录制、审计导出、静态加密、IP 规则和策略执行。
 spookey007/ssh-hardening
SSH 加固

 natsuki-engr/live-server-evil-crawler
Live Server VSCode 漏洞(CVE-2025-65717)演示
 nullt3r/jfscan
JF⚡can - 使用Masscan和Nmap进行超快速端口扫描与服务发现。使用Masscan扫描大型网络,并利用Nmap的脚本功能来发现服务信息。生成报告。
 iamwajd/cyber-attack-analysis
深入案例分析,剖析2020年Virgin Mobile沙特阿拉伯分公司通过CVE-2020-0688漏洞利用、数据包嗅探及补丁管理失误导致的数据泄露事件,并提出多层防御架构方案。
 mephistolist/soviet
一个用C语言编写的Linux ELF二进制运行时加密器。
 paulsec/api-dnsdumpster.com
用于 dnsdumpster.com 的 Python 客户端,可检索 DNS 记录、子域名和网络映射,用于侦察与安全研究。
 cybrdude/cve-2026-1731-scanner
# CVE-2026-1731 被动漏洞扫描器 — BeyondTrust RS/PRA 预认证 RCE(CVSS 9.9)。仅限教育与防御用途。
 phillipmartin/gopassivedns
基于网络的被动DNS日志记录器,从实时流量或pcap文件中捕获并记录DNS查询,输出JSON格式以集成SIEM和威胁情报平台。
 flangvik/amsi.fail
一个带有HTTP触发器的C# Azure函数,可生成混淆的PowerShell代码片段,用于破坏或禁用当前进程的AMSI。










