
 #1
 corelight/zeek-spicy-wireguard
基于 Spicy 的 Zeek Wireguard 协议分析器。
 lgandx/pcredz
该工具可从pcap文件或实时接口中提取信用卡号、NTLM(DCE-RPC、HTTP、SQL、LDAP等)、Kerberos(AS-REQ Pre-Auth etype 23)、HTTP Basic、SNMP、POP、SMTP、FTP、IMAP等。
 neutralwarrior/c-port-scanner
一款用C语言编写的端口扫描器,用于扫描目标IP的开放端口并显示结果。

 dereeqw/berrysentinel
Berry Sentinel v5.0 — 针对 Linux/Windows/Unix 系统的先进行为型 C2 与反弹 shell 检测器。功能包括实时连接分析、启发式评分、C2 框架签名检测、信标间隔分析,以及带进程终止引擎的交互式基于 curses 的 TUI。
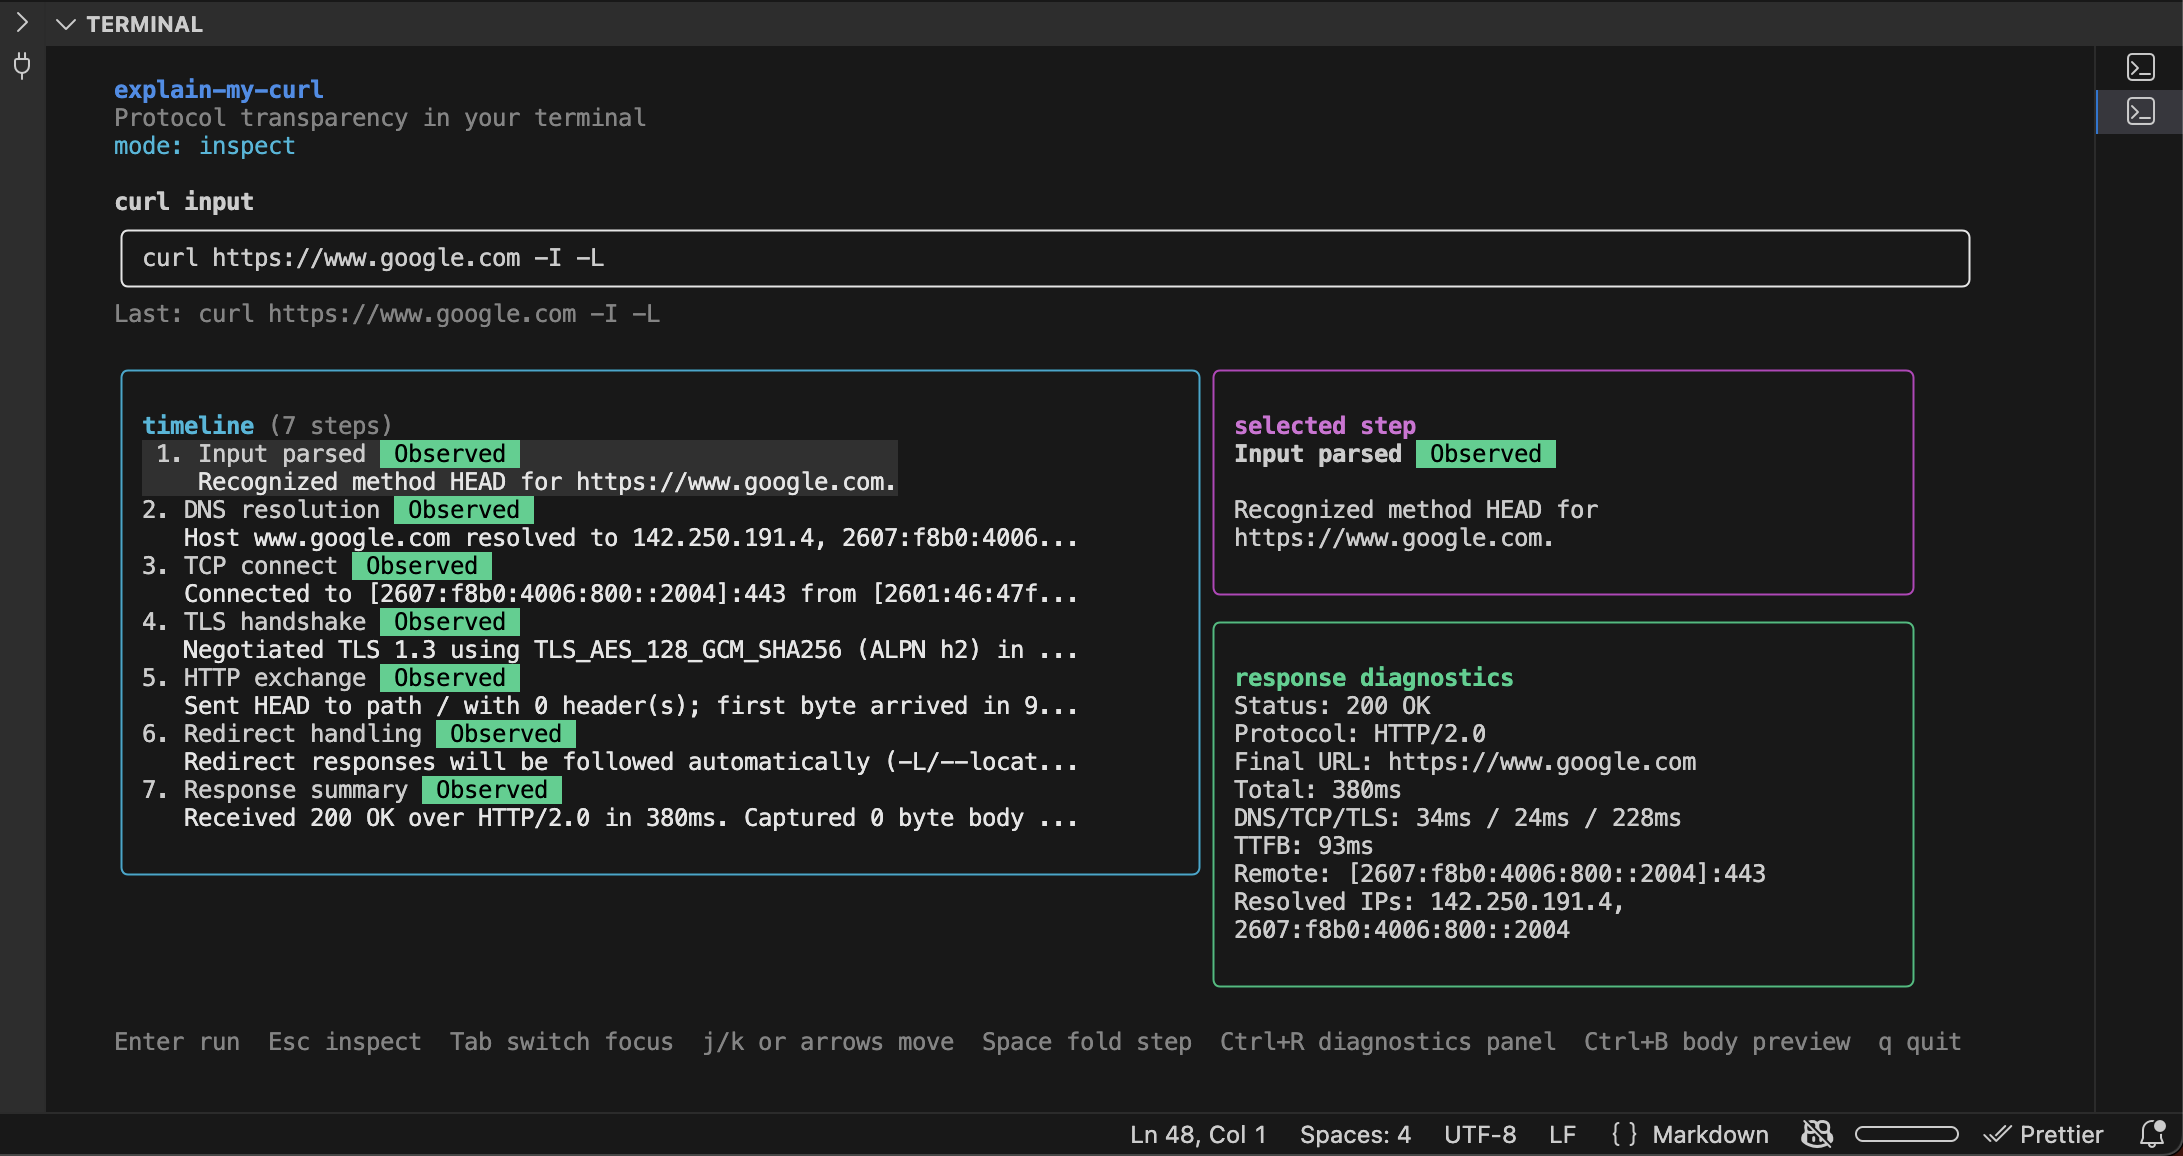 akgitrepos/explain-my-curl
接收一个 curl 命令,并逐步解释 DNS/TLS/HTTP 细节
 h21lab/tsharkvm
tshark + ELK 分析虚拟机
 shard77/blackpill
一个使用自定义类型2虚拟机监控器、eBPF XDP和TC程序的Rust编写的Linux内核rootkit。
 amberwolfcyber/nachovpn
一个美味但恶意的 SSL-VPN 服务器 🌮

 arisharazakhan-cpu/dod-blue-team-network-lab
高保真防御安全实验室,模拟符合国防部标准的企业网络,包含Active Directory、VLAN分段、基于STIG的强化加固、集中式遥测数据采集,以及遵循RMF式控制框架的验证型检测工程。
 yonathanpy/cve-2025-32433.py
CVE-2025-32433 PoC – 基于 Python 的 SSH 协议 PoC,用于在受控实验室环境中测试 SSH 消息处理、通道操作和预认证交互。专为安全研究与分析而设计。
 mbanyamer/cve-2025-5688-freertos-plus-tcp-out-of-bounds-write
CVE-2025-5688 的概念验证利用:通过精心构造的 LLMNR/mDNS 查询,在 FreeRTOS-Plus-TCP 中实现远程越界写入,导致易受攻击的物联网设备崩溃或潜在远程代码执行。
 bluedragonsecurity/cve-2026-27831-poc
CVE-2026-27831 的 PoC 漏洞利用 - 漏洞发现者:Antonius
 vignesh07/babyshark
流优先的 PCAP TUI(案例文件,出色的用户体验)。Do do do do.
 xm0kht4r/ven0m-ransomware
完全不可检测且具有规避能力的勒索软件,用 Rust 编写,利用 BYOVD 技术禁用受感染系统上的防病毒/EDR 解决方案。
 rhinosecuritylabs/iprotate_burp_extension
一个 Burp Suite 的扩展,它利用 AWS API Gateway 在每次请求时轮换你的 IP 地址。
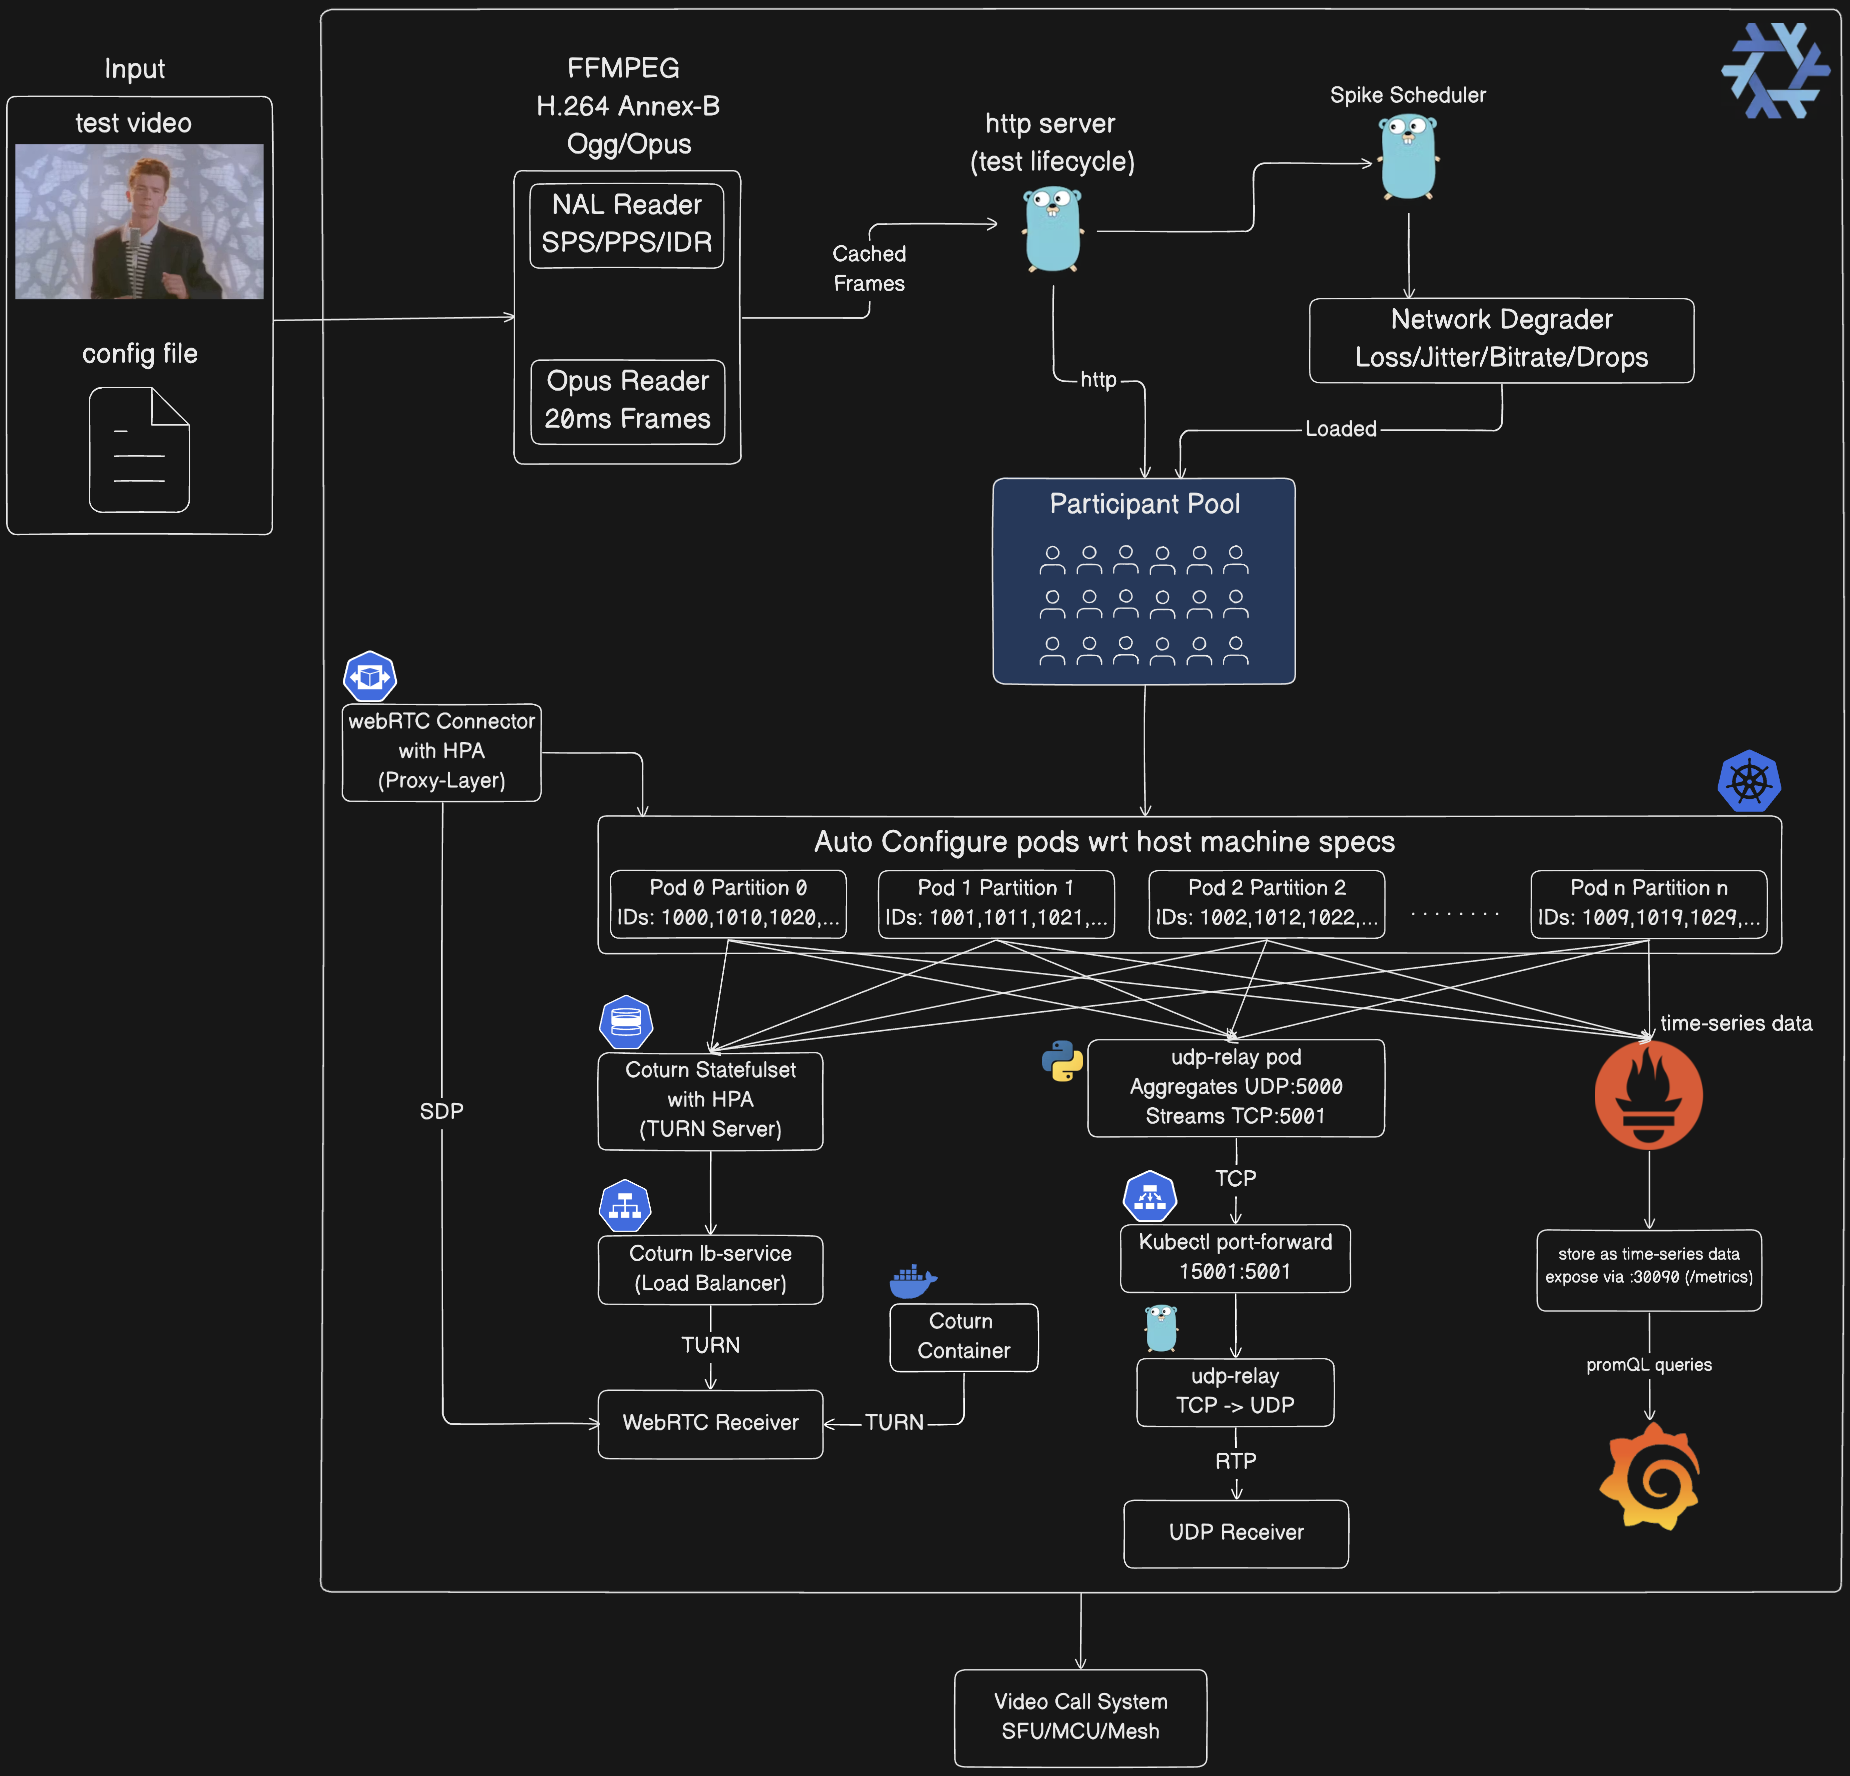 mdsadiqmd/av-chaos-monkey
Chaos Monkey,但用于音视频测试(webRTC和UDP)









