
 #1
用于分析、监控和保护网络基础设施和协议的工具。
Kitploit 推荐

 b4ntgrim/vuln_remediation_megaquagga
MegaQuagga Publishing 的修复报告,验证通过渐进式防御分层缓解 CVE-2019-9978。记录了反向代理插入、ModSecurity WAF 部署、Graylog SIEM 集成,以及使用多阶段 Wireshark PCAP 分析在 pfSense WAN 和 LAN…
 harley-ghostie/safe-check-cve-2025-23419
用于 CVE-2025-23419 的 Python 脚本扫描器安全检查
 harley-ghostie/cve-2019-9511_priority-churn-data-dribble
轻量级HTTP/2探测工具,用于在授权环境中对CVE-2019-9511(Data Dribble)和CVE-2019-9513(Priority Churn)DoS向量进行受控验证。
 kirubel-cve/cve-2026-36958
CVE-2026-36958 的概念验证,这是 U-SPEED 路由器固件中的一个拒绝服务漏洞,通过并发 HTTP 请求耗尽资源,导致 Web 界面无响应。
 ivoalbacete/kali-metasploitable
漏洞扫描、使用 Wireshark 进行流量分析,以及在安全网络环境中对 CVE-2011-2523(vsftpd 2.3.4)进行受控利用。
 weirdmachine64/sharkmcp
一个用于分析PCAP文件的多功能MCP服务器
 tieupham267/log4shell-coraza
Log4Shell (CVE-2021-44228) 防御实验室 — nginx + Coraza WAF 动态模块 + OWASP CRS v4。仅供教育用途。

 mcp-shark/mcp-shark
类似 Wireshark 的取证分析,用于 Model Context Protocol 通信,捕获、检查和调查你的 IDE 与 MCP 服务器之间的所有 HTTP 请求和响应。
 haplessidiot/ageverificationbypass
绕过 redhat 的年龄验证服务
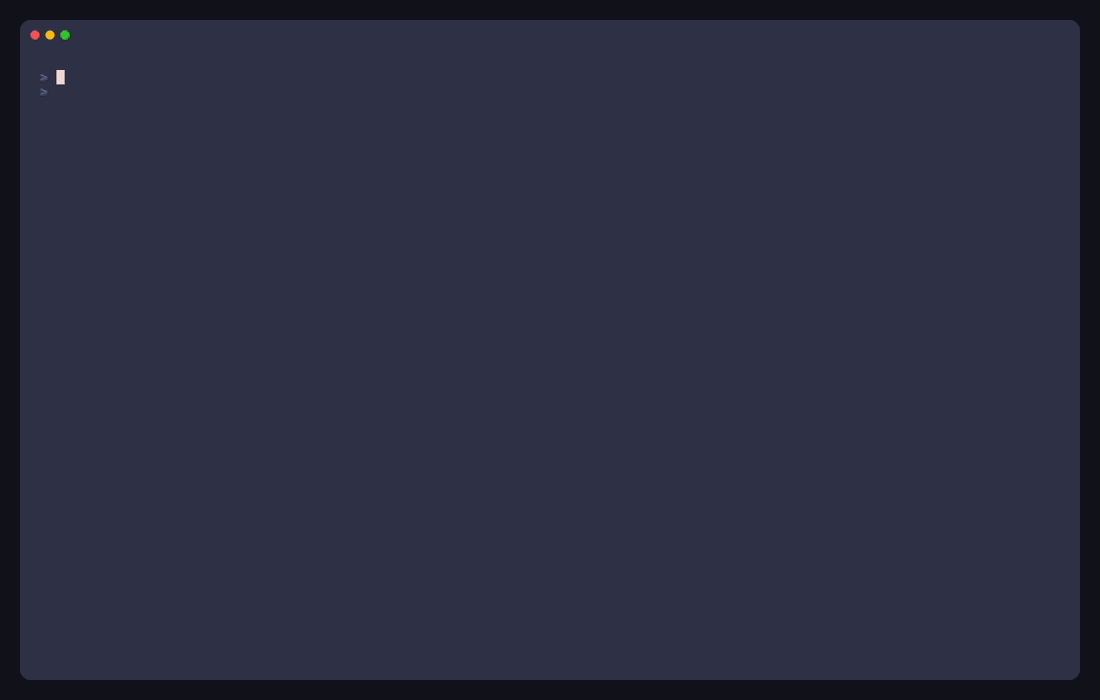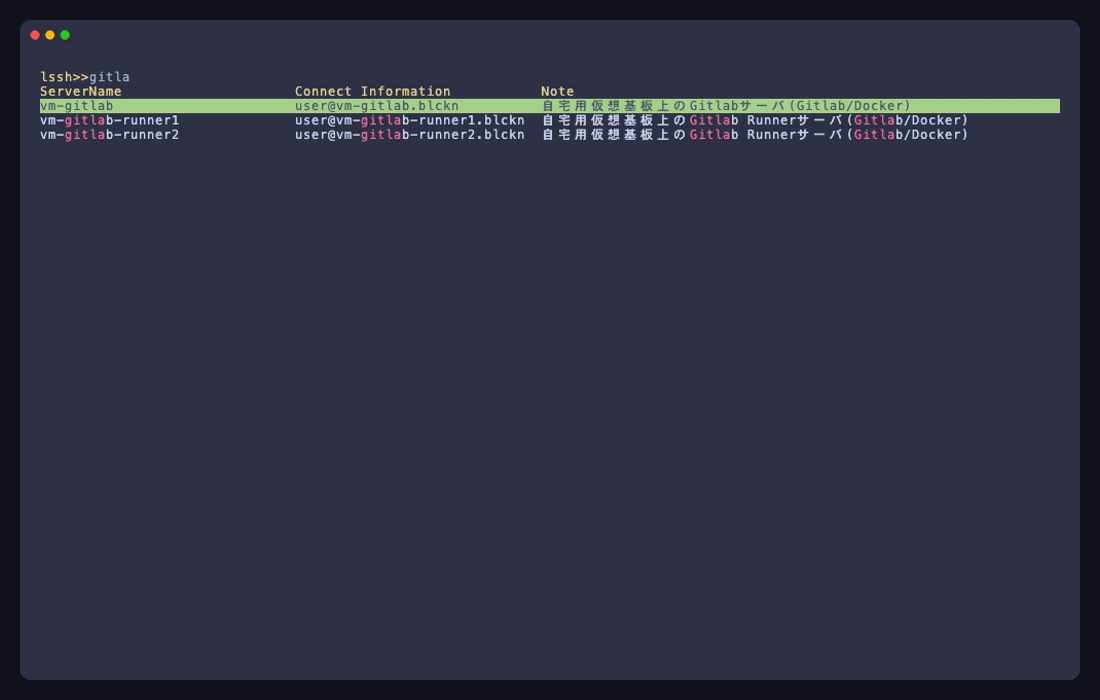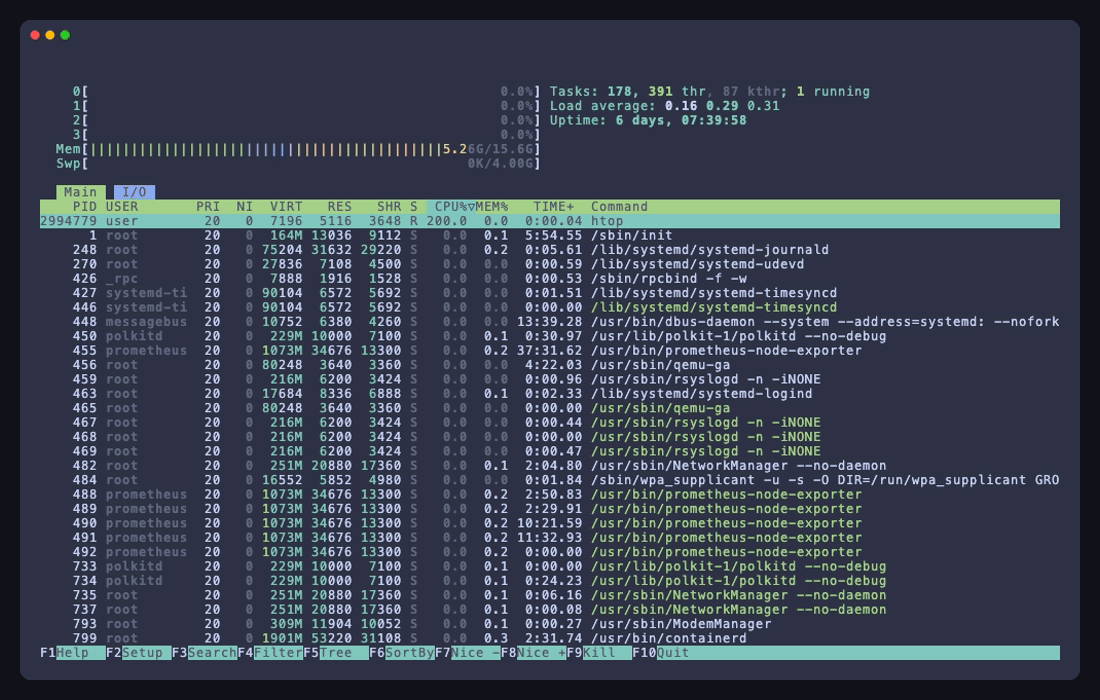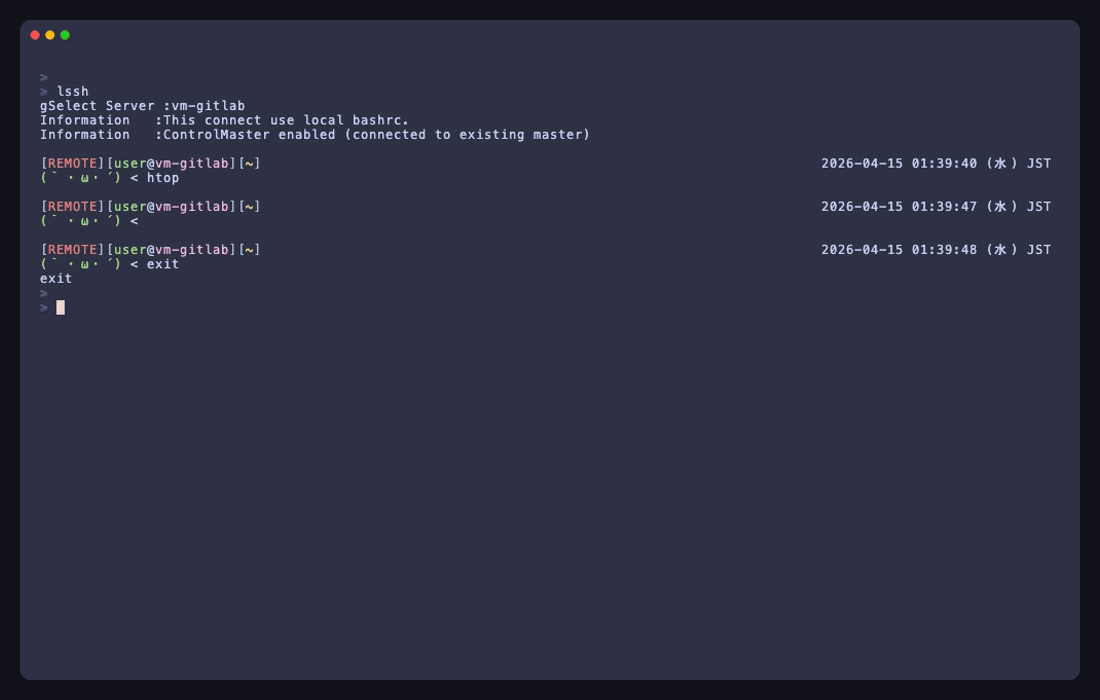 blacknon/lssh
一款终端原生的远程访问套件,支持SSH、云资产清单、供应商支持的连接器、并行命令、复用工作区、文件传输和监控。
 bhatbhupendra/moniker-link--cve-2024-21413-
关于 CVE-2024-21413(Outlook 零点击 Moniker Link 漏洞)的教育指南,涵盖攻击流程、NTLM 凭据捕获、使用 YARA 检测和缓解策略。
 rohitmalik7/cve-2024-38063-detection-mitigation-system
端到端网络安全项目,展示使用IDS、主机监控和虚拟实验室攻击模拟来检测和缓解CVE-2024-38063。
 p0dalirius/coercer
一个通过12种方法自动强制Windows服务器在任意机器上进行认证的Python脚本。
 toouch67/cve-2026-1459-poc
CVE-2026-1459 的 POC,其载荷会更改 root SSH 密码。
 owasp/intrusion-alert-educational-network-ids
基于 Python 的轻量级入侵检测系统,使用 Scapy 实时监控网络流量,通过按 IP 统计请求速率检测 DoS/DDoS 攻击,并配备 GUI 告警系统。
 medbenali/cyberscan
开源网络取证工具包,用于数据包分析、端口扫描、主机发现和IP地理位置定位。支持ARP、ICMP、TCP、UDP ping和pcap解码。
 alexanderortizscript/evillcode
用于Kali Linux的网络审计和分析工具。








