#1

 x3r0day/fud-c2-framework
一个无文件反向 shell 和 C2 框架,利用直接系统调用、代理隧道和 ChaCha20 加密来规避 AV。
 jimi2x/dirtycups
基于UDP的扫描器,用于CVE-2024-47176,通过创建本地套接字监听器并触发目标响应来验证CUPS漏洞。
 idov31/novahypervisor
针对 Intel x64 的 Windows 虚拟机监控程序:专为 Windows 设计的防御性主机虚拟机监控程序,旨在缓解包括 BYOVD 在内的内核级攻击,兼容 VMware 和 Hyper-V。
 sreejaputhan/cpanel-control-plane-exposure-check
用于防御性暴露评估的工具,可识别与 CVE-2026-41940 相关的外部可访问的 cPanel、WHM 和 Webmail 管理界面。
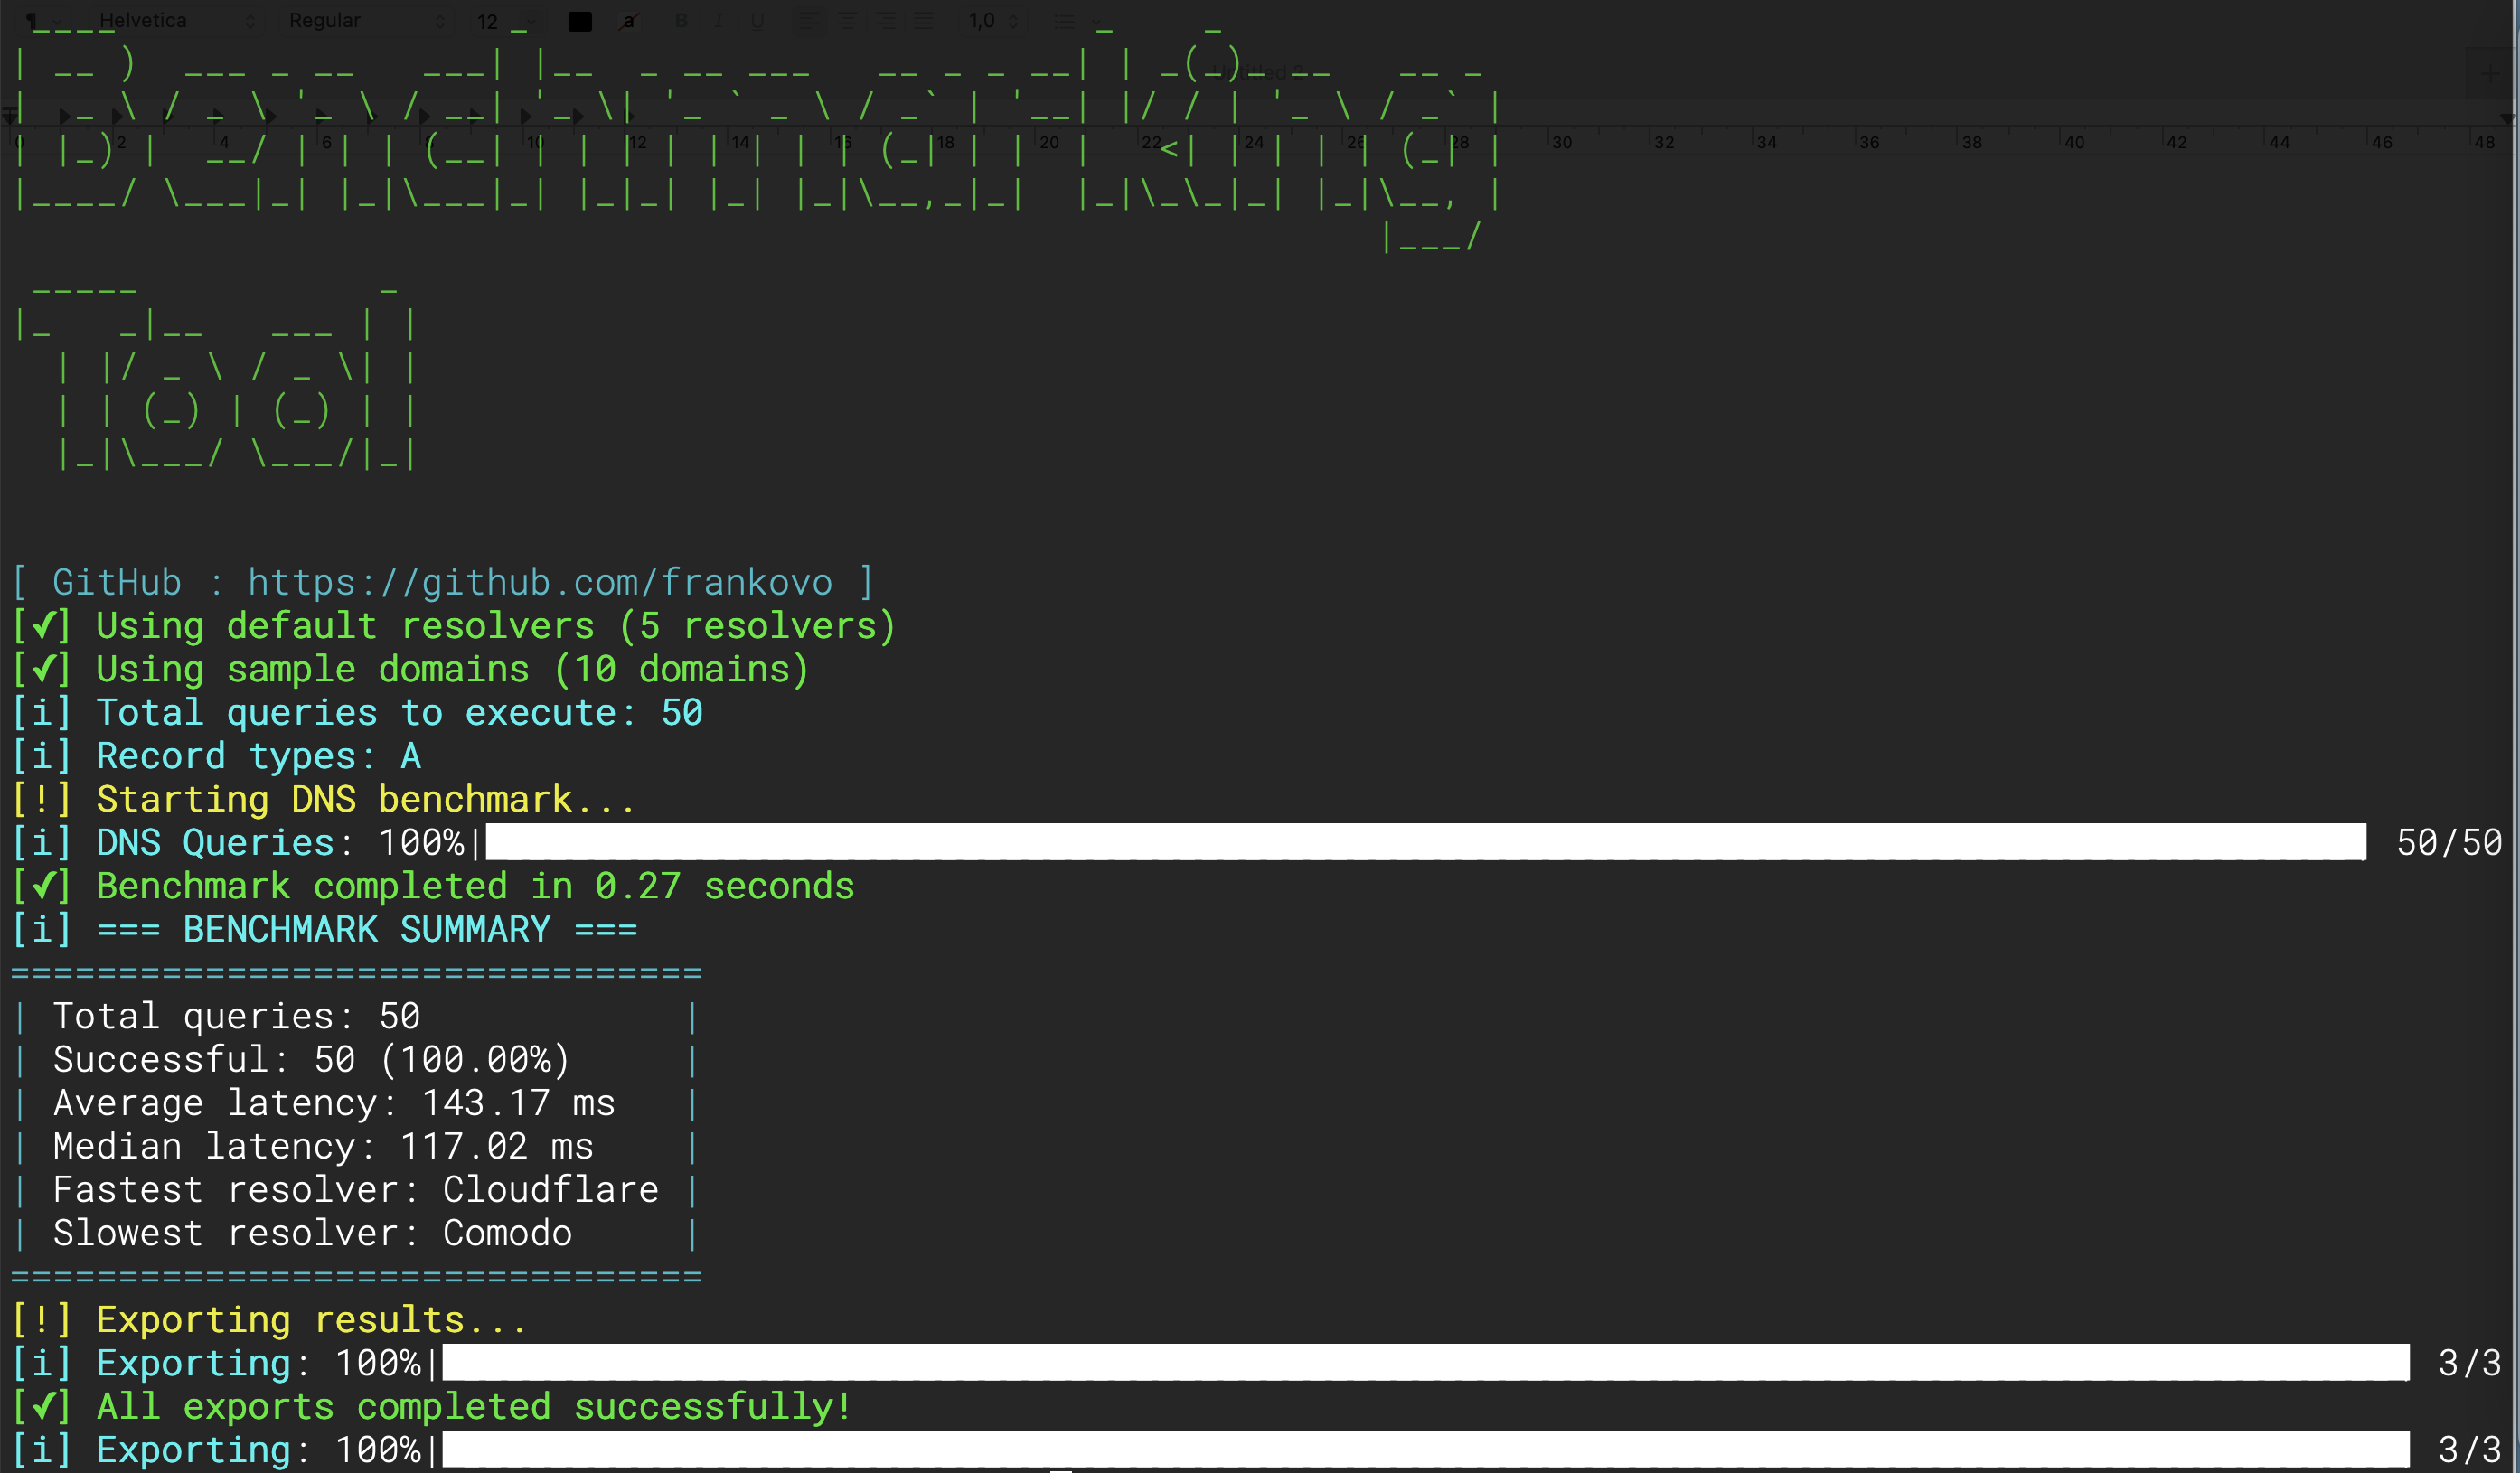 net-benchmark/dns-benchmark-tool
快速、全面的DNS性能测试,支持DNSSEC验证、DoH/DoT,并具备企业级功能。
 u1tr0nex/cve-2022-30190-follina-lab
针对 CVE-2022-30190 (Follina) - MSDT RCE 的完整漏洞利用链实验室与 Suricata IDS 检测
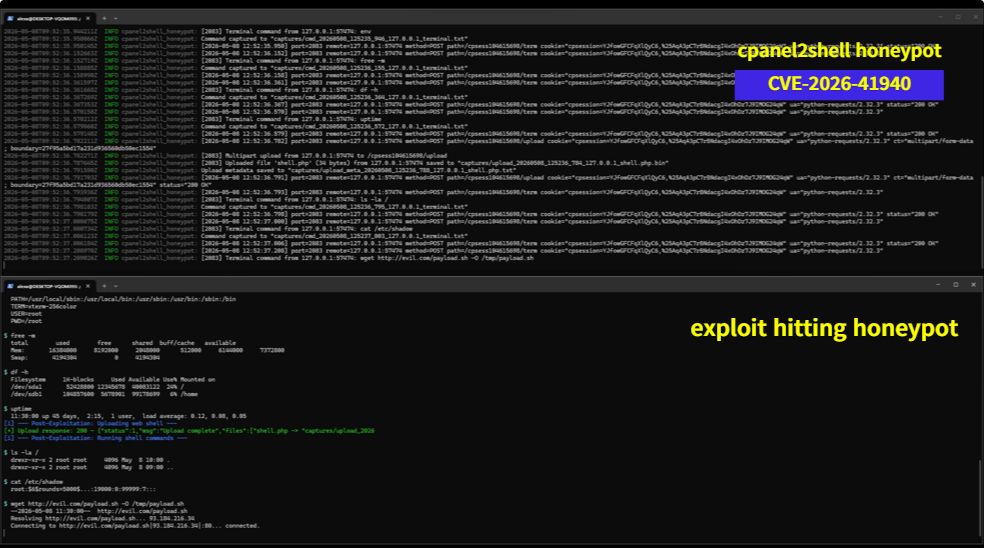 acuciureanu/cpanel2shell-honeypot
一个用 Rust 编写的蜜罐,用于模拟存在漏洞的 cPanel/WHM 实例,以针对 CVE-2026-41940 进行诱捕。
 cozystack/copy-fail-blocker
BPF-LSM 针对 CVE-2026-31431(Copy Fail)的缓解措施——在集群范围内拒绝 AF_ALG 套接字创建
 synwall/synwall
Linux内核模块,为物联网设备实现零配置、基于OTP的防火墙。透明地使用预共享密钥认证网络流量,在协议级别丢弃未经授权的数据包。
 travisbgreen/hunting-rules
用于网络异常检测的Suricata规则
 gagaltotal/cve-2026-31431-copy-fail
自动扫描器与补丁辅助工具,用于CVE-2026-31431,通过SSH检测易受攻击的Linux主机,验证内核版本,并在多种发行版上应用内核升级或临时缓解措施。
 halildeniz/privacynet
利用iptables规则将所有系统流量和DNS通过Tor路由,并具备自动IP轮换和地理位置显示功能,以增强匿名性。
 unnaim/adbhijacker
针对 Android 11+ 设备上 CVE-2026-0073 的 PoC 工具,可在任何未修补且启用 adb over tcp 的设备上实现即时零点击 RCE。
 shizuku198411/cve-2026-0300
非破坏性暴露调查工具,用于评估与 CVE-2026-0300 相关的 PAN-OS User-ID 认证门户攻击面,执行安全的 HTTP(S) 检查并基于版本进行风险评估。
 kpomin57/waf-tester
用于测试WAF功能的程序
 hackervlogofficial/cve-2026-23918
这是一款用于安全审计的主动式工具。对于您的 GitHub 仓库,您需要一个能够突出其安全性(非侵入性)及其对系统管理员特定实用价值的描述。
 tailwindrg/cve-2026-0300-audit
CVE-2026-0300(PAN-OS User-ID 认证门户暴露)的只读审计工具