
 #1
 johanneslks/cve-2026-35333
CVE-2026-35333:strongSwan RADIUS属性迭代器无限循环PoC
 linnemanlabs/glimmer
用于安全研究的对手模拟与C2框架
 ariary/queensono
用于数据渗透的ICMP协议Golang二进制文件(+ ICMP绑定Shell、HTTP over ICMP隧道等)
 iammerrida-source/nginx-rift-detect
针对 CVE-2026-42945(NGINX Rift)的行为检测脚本 — ngx_http_rewrite_module 中的堆溢出。无 RCE,仅基于崩溃的检测。
 memn0ps/matrix-rs
Rusty Hypervisor - 使用 Rust 编写的 Windows 内核 Blue Pill Type-2 虚拟机监控器(代号:Matrix)
 taisa456/network-security-snort
Kali 上的 Snort 3 IDS → IPS 实验。通过自定义检测规则与 iptables 强制策略,防范 ICMP 侦察、Nmap SYN 扫描、Hydra FTP 暴力破解以及 vsftpd 2.3.4 后门(CVE-2011-2523)。
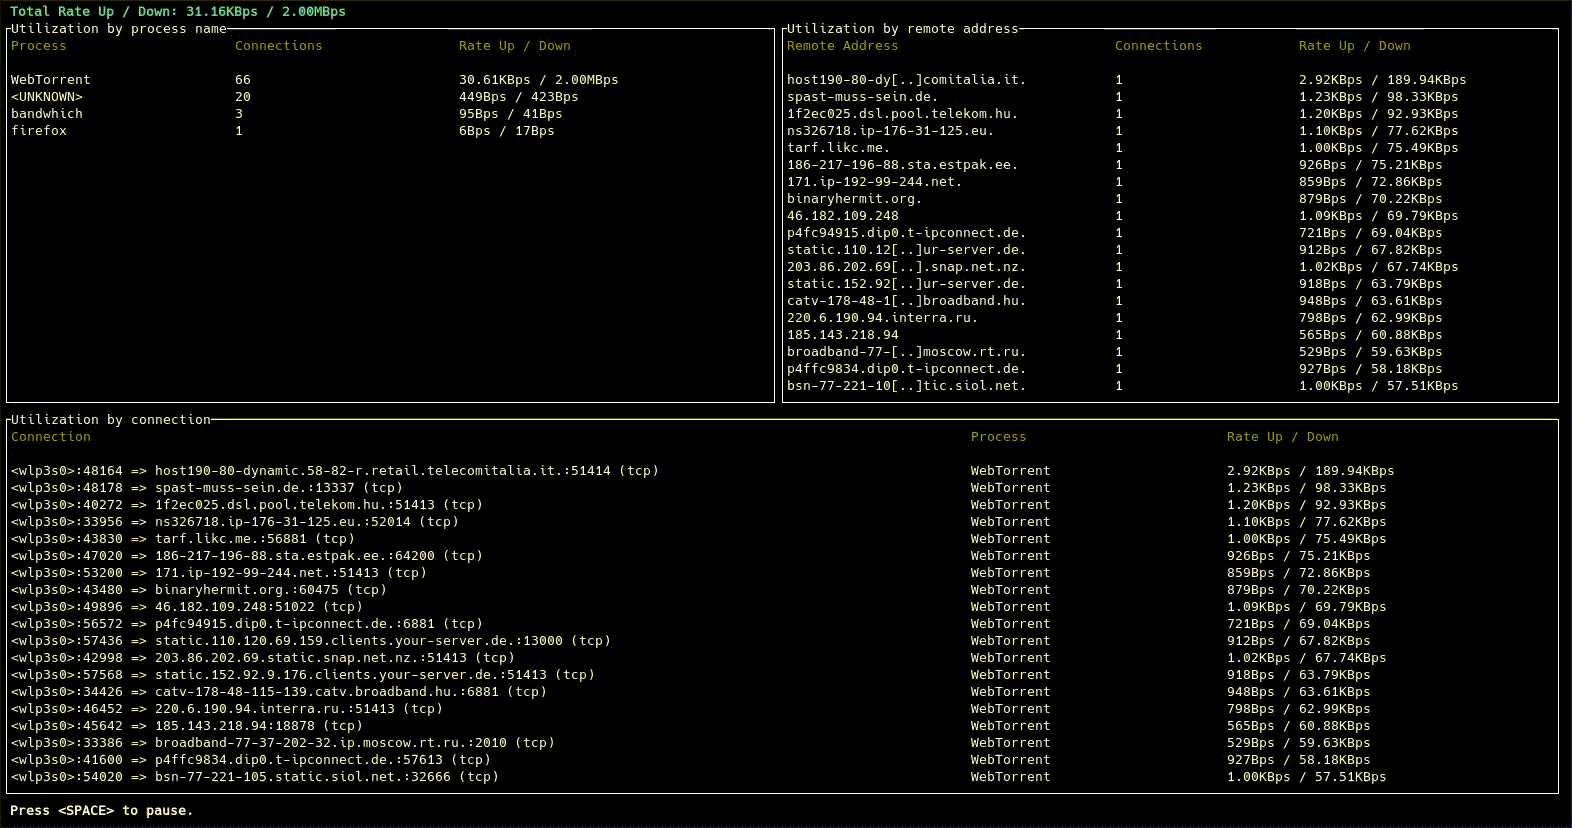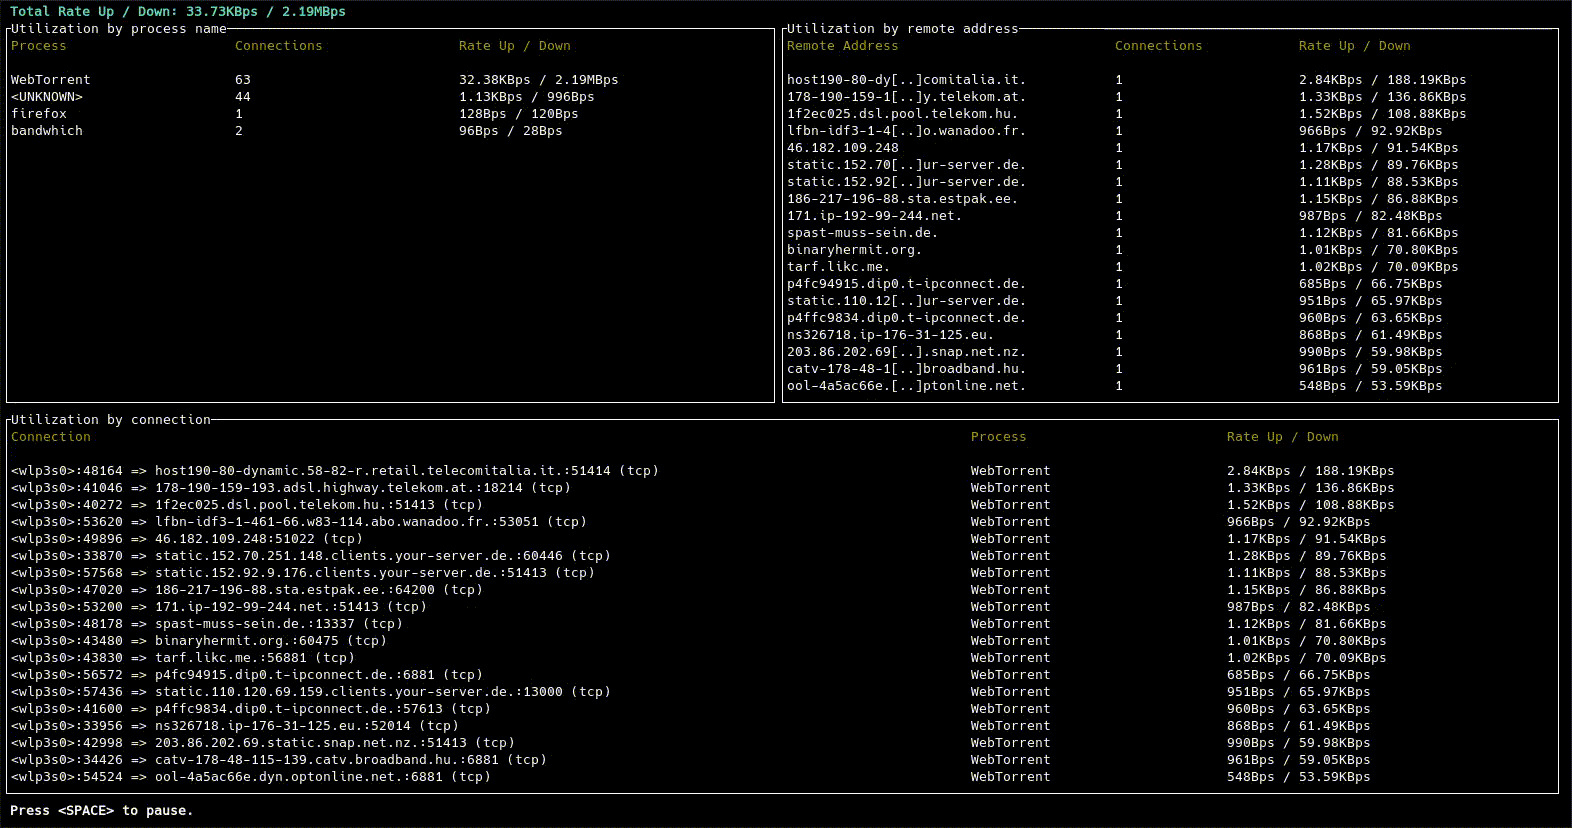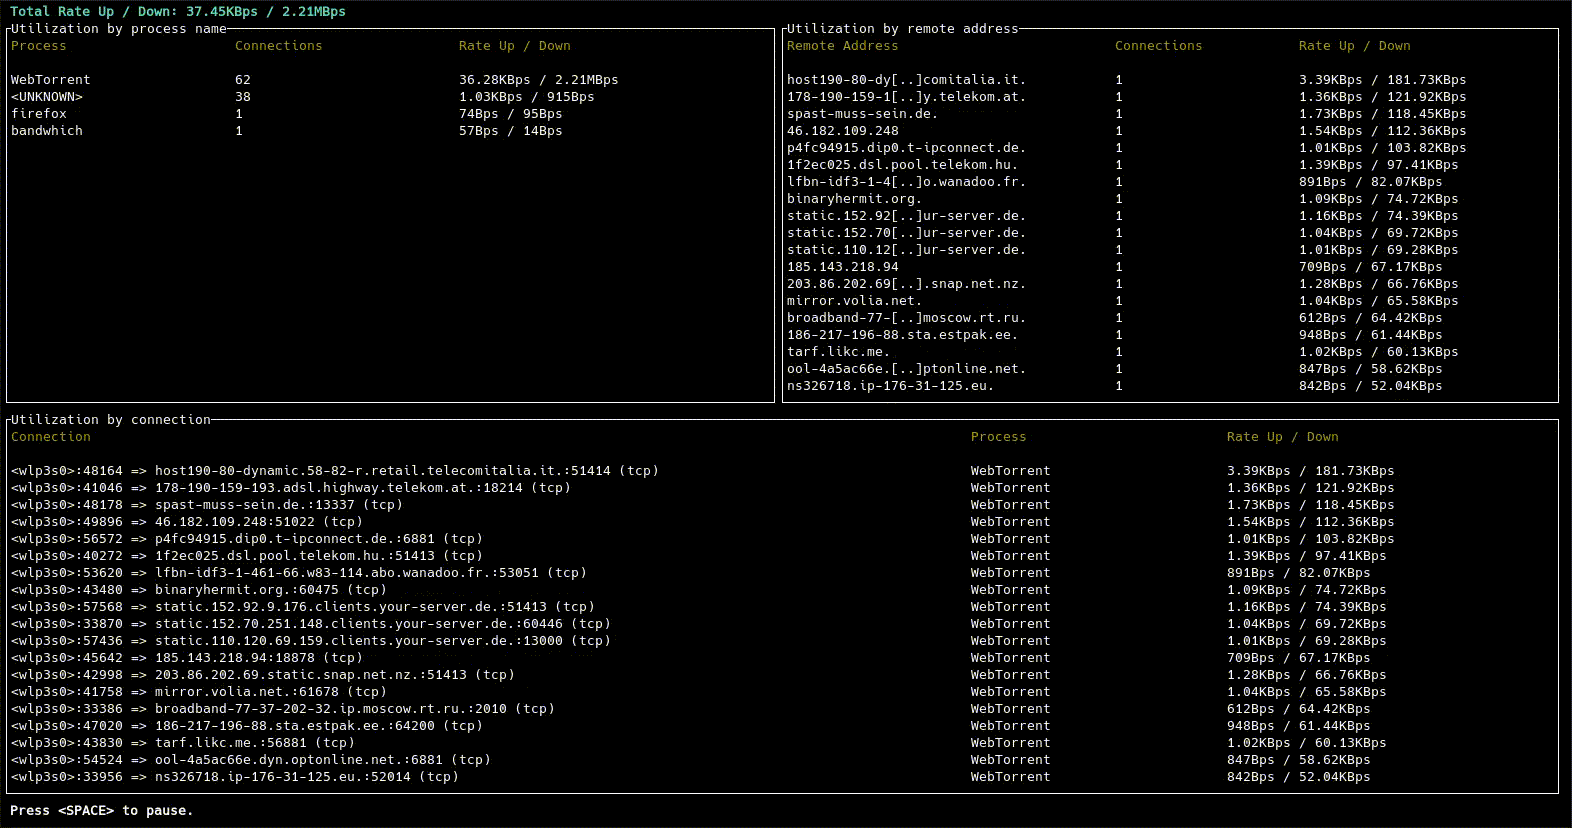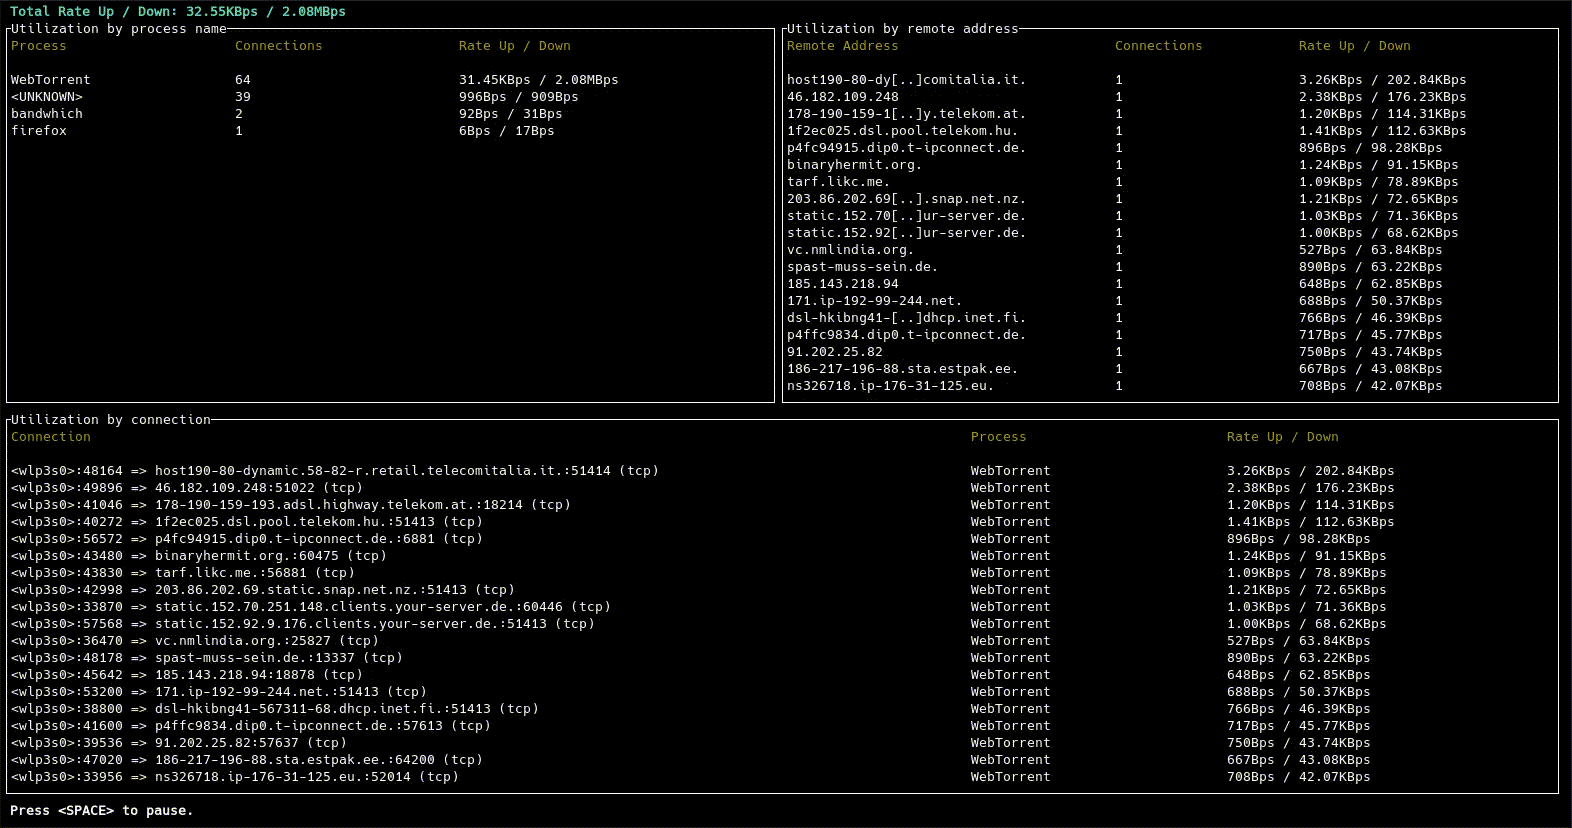 imsnif/bandwhich
终端带宽利用率工具
 materaj2/cve-2026-45185-detection-script
这些检测脚本归 SECPlayground 平台所有。两个安全的检测脚本。两者都不会触发 close_notify-mid-BDAT 触发器,因此不会使守护进程崩溃或留下 panic 日志条目。两个判定结果均为“可能易受攻击”——在没有利用漏洞的情况下,远程区分 GnuTLS 与 OpenSSL…
 cisco-talos/deceive
DECeption 与评估集成验证引擎(DECEIVE):让 LLM 完成所有繁重的蜜罐工作!
 corelight/zeek-spicy-openvpn
一个基于 Spicy 的 Zeek OpenVPN 协议分析器。
 gosecure/pyrdp
用于Python的RDP中间人(mitm)攻击库,能够实时或事后查看连接
 liamromanis101/dead.letter-cve-2026-45185
基于 Shell 的漏洞扫描器,针对 Exim MTA 中的 CVE-2026-45185(Dead.Letter)。检测 GnuTLS 构建中的释放后使用,检查版本、TLS 库和 CHUNKING 配置。生成 JSON 输出以用于 CI/CD 集成。
 jeanback1/cve-2023-27163-exploit
SSRF 漏洞利用工具,针对 request-baskets 中的 CVE-2023-27163,可通过恶意 basket 转发实现内部端口扫描、云元数据探测和服务发现。
 datapartyjs/meshtnc
固件,用于将消费级LoRa无线电转换为KISS TNC调制解调器,具备串行CLI、BLE数据包嗅探以及APRS/AX.25兼容性,用于数据包无线电网络。
 gagaltotal/cve-2026-43284-cve-2026-43500-scan
基于SSH的自动化扫描与修复工具,用于检测Linux内核本地提权漏洞CVE-2026-43284和CVE-2026-43500,支持多主机发现、权限提升检测及模块黑名单缓解措施。
 kvesel/zipbrk
ZIP文件格式模糊测试器和多功能工具。
 denuitt1/mhr-cfw
一个域前置中继,通过 GAS(Google Apps Script)路由流量,并将其转发到 Cloudflare Workers。设计用于绕过 DPI。









