#1
 minc-nice-100/http2-bomb-analysis-paper
HTTP/2 Bomb: HPACK indexed-reference amplification + flow-control stall. A high school student's full protocol analysis (LaTeX). CVE-2026-49975,…
 twosevenonet/edrchoker
该工具利用 QoS 策略(Pacer.sys)来限制端点检测与响应(EDR)代理连接服务器。
 dampedcoast/exploiting-a-vulnerability-using-reverse-shell
该项目模拟了一个跨越两台虚拟机的真实攻击与防御场景。你将利用Erlang/OTP SSH服务器中的一个关键预认证远程代码执行漏洞(CVE-2025-32433),破解提取出的密码哈希,然后通过防火墙规则和补丁加固受害机器。
 s_r_e_e_r_a_j/netspecter
NetSpecter 是一个轻量级但功能强大的异步 OSINT 和侦察引擎,采用 Python 构建。
 licitrasimone/crystalsliver
Crystal Palace 规避工具包(适用于 Sliver)
 xuyw-seu/packetpatch
实用的黑盒对抗性数据包生成技术,针对加密流量分类,实现最小开销并完全恢复数据包。
 ciscocxsecurity/enum4linux
enum4Linux 是 enum.exe 的 Linux 替代品,用于从 Windows 和 Samba 主机枚举数据。
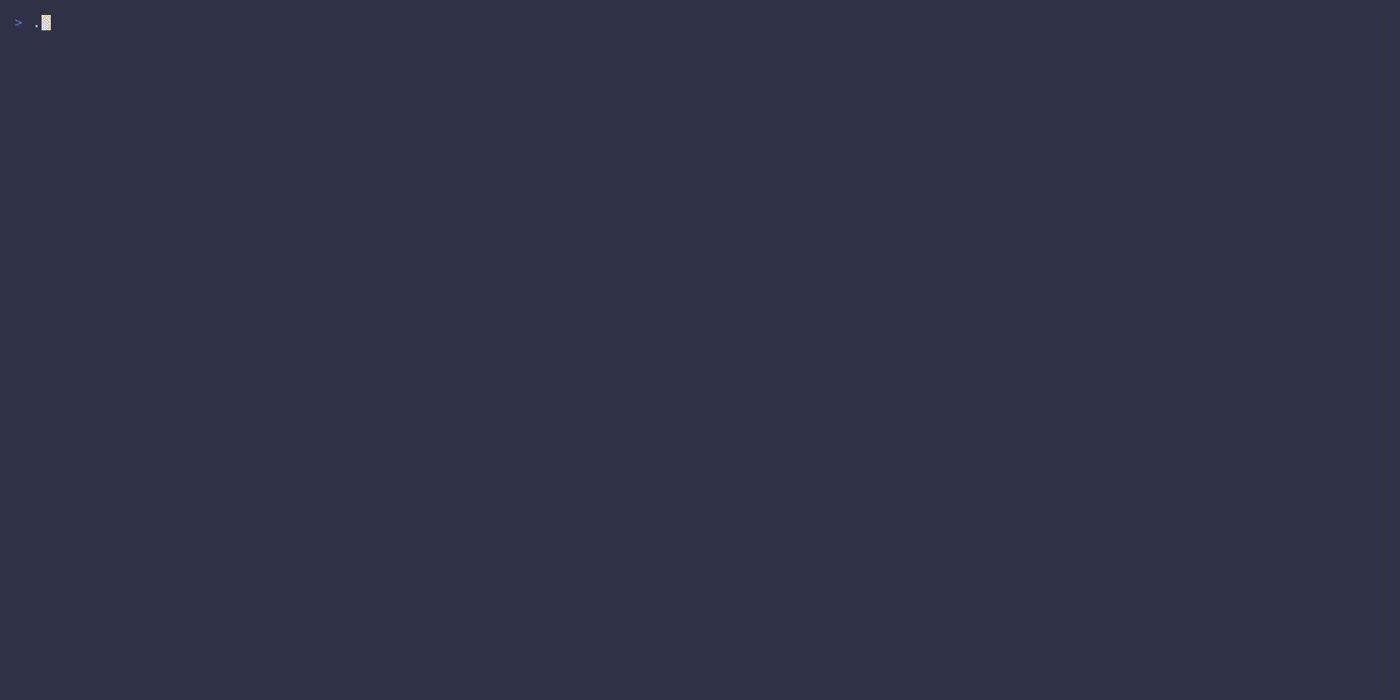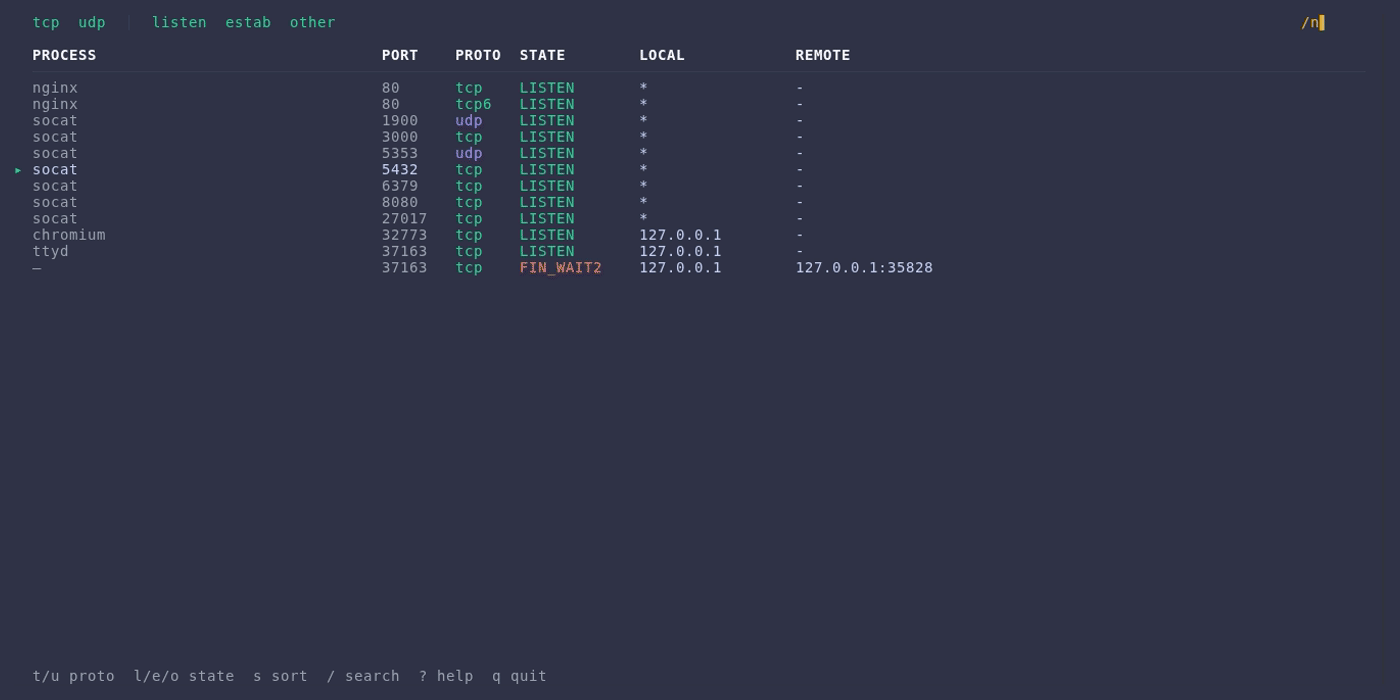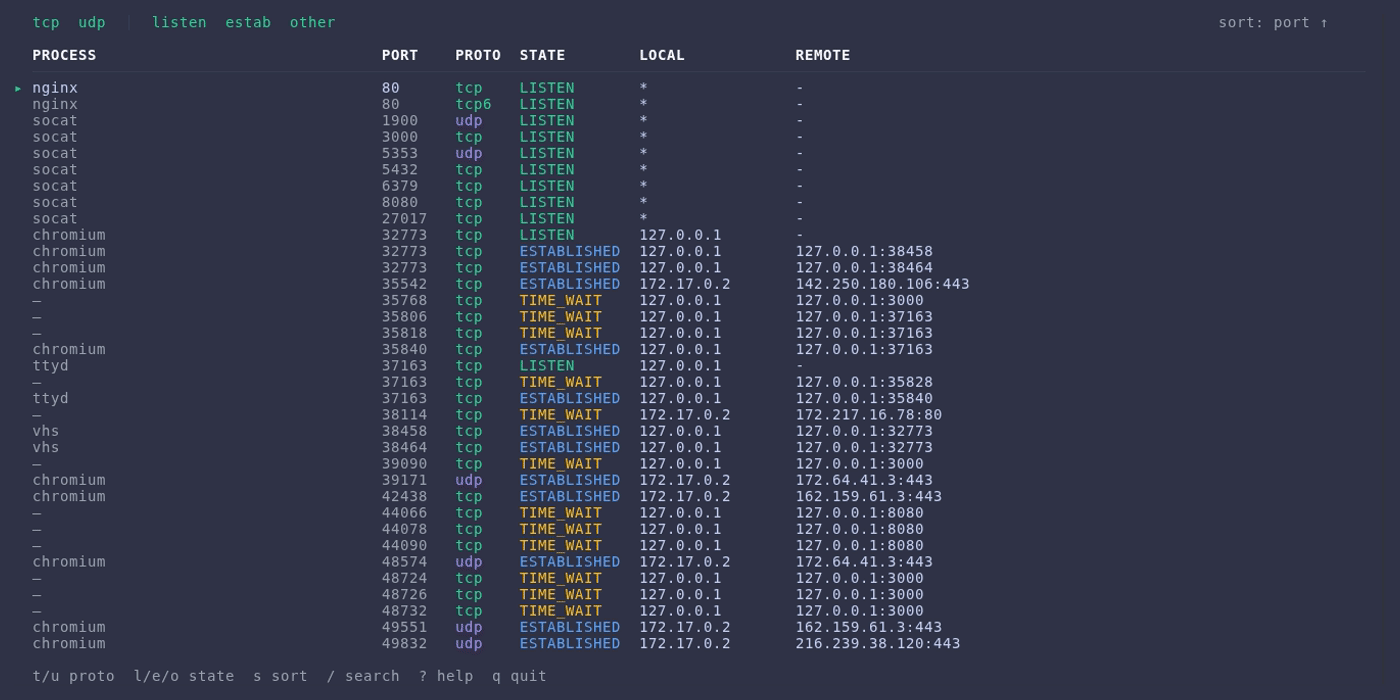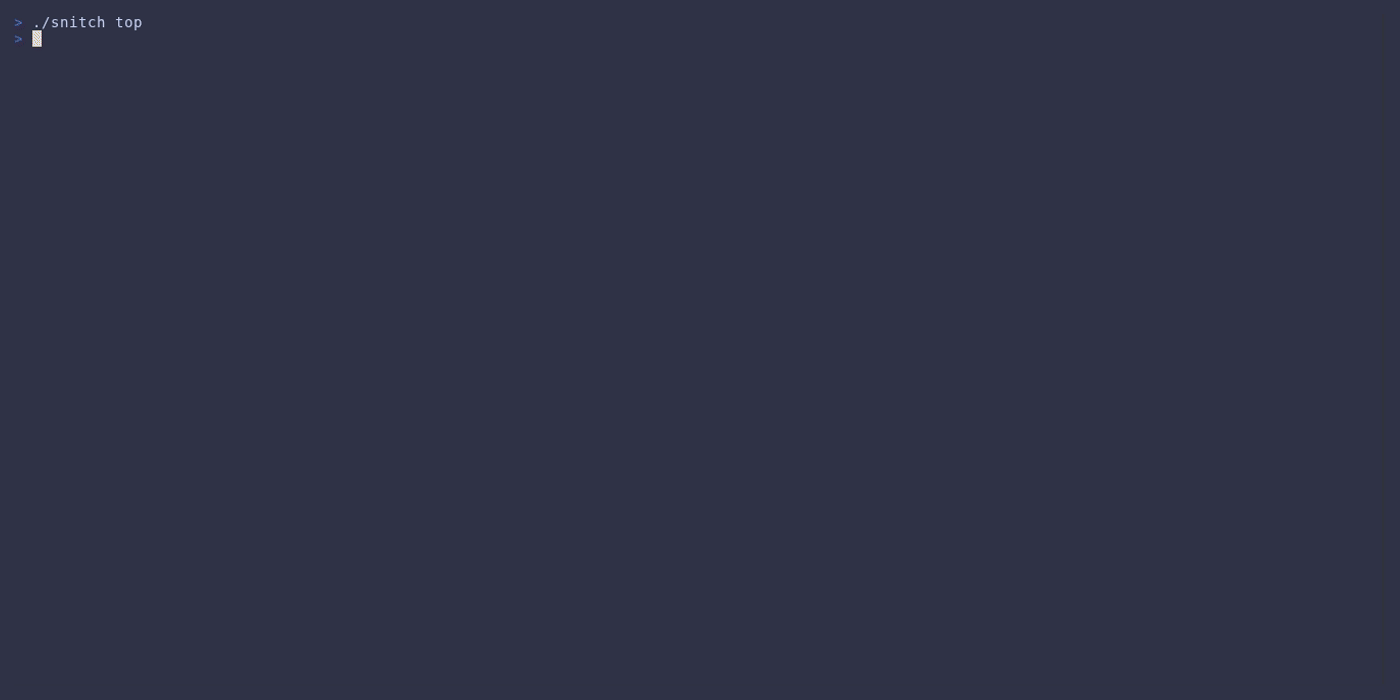 karol-broda/snitch
一个更美观的网络连接检查方式
 lsg-polarbear/cve-2026-49975
CVE-2026-49975漏洞复现
 monobrau/copyfailscan
SSH态势辅助工具,针对CVE-2026-31431(复制失败):内核与algif_aead清单
 watchtowrlabs/watchtowr-vs-check-point-cve-2026-50751
Check Point VPN IKEv1 证书认证绕过(CVE-2026-50751)的检测工件生成器。验证网关暴露情况,并演示通过伪造证书实现未经授权的远程访问。
 fevar54/cve-2026-7473---arista-eos-tunnel-decapsulation-bypass
漏洞:在受影响的 Arista EOS 平台上,启用了隧道解封装功能
 fevar54/cve-2026-20245---cisco-sd-wan-privilege-escalation-exploit
**此代码仅用于教育目的和授权的安全测试。**
 fernstedt/cve-2026-50751
CVE-2026-50751 Check Point IKEv1 漏洞扫描器
 lgandx/responder
Responder是一款LLMNR、NBT-NS和MDNS投毒工具,内置HTTP/SMB/MSSQL/FTP/LDAP欺诈认证服务器,支持NTLMv1/NTLMv2/LMv2、扩展安全NTLMSSP和基本HTTP认证。
 fevar54/cve-2026-50751---check-point-ikev1-authentication-bypass-exploit
漏洞:远程访问和移动访问中的逻辑流程弱点
 masterking32/masterhttprelayvpn
基于域前置的HTTP/SOCKS5代理隧道,通过Google Apps Script传输流量,具备中间人TLS拦截、HTTP/1-2多路复用和DPI规避功能。