#1

 gduma-phdata/patch-cve-2026-19843
Patch:通过 Web 界面进行权限提升(Cisco IOS XE)
 ramonzx6/rapid-reset-check
一款 Go CLI,可通过 ALPN 枚举协商 HTTP/2 的 HTTPS 端点,以识别需要针对 CVE-2023-44487 进行缓解审查的系统。采用安全默认配置,执行非利用性且经证书验证的 TLS 检查。
 azmisyahrul/prismsec
安全、模块化的 MCP 服务器,封装了 nmap、nuclei、gobuster、subfinder、httpx、nikto、sqlmap,用于 AI 驱动的渗透测试。
 mrcord77/beacon-hunter
检测phi结构的C2信标,这些信标可逃避RITA及基于常规的检测器。
 jalvarezz13/krb5roastparser
KrbRoastParser是一个从pcap文件中解析Kerberos数据包以提取AS-REQ、AS-REP和TGS-REP哈希的工具。
 nu11secur1ty/pastokrapacefleciks
分析 .pcapng 文件,生成 HTML 报告,用于网络流量检查和取证审查。
 rathole-org/rathole
一个用Rust编写的轻量级高性能反向代理,用于NAT穿透。是frp和ngrok的替代品。
 spinfosecurity/rail-ot-protector
Rail-OT-Protector (ROP) — 免费、开源的网络安全扫描工具,用于铁路和轨道交通OT/SCADA网络。提供PowerShell和Bash扫描器,针对CVE-2025-1727、RailSafe遗留API、ICS协议暴露及远程访问风险进行检测。
 spinfosecurity/bas-guardian
面向楼宇自动化系统的免费 BACnet/BMS 漏洞扫描器。通过 PowerShell 或 Bash 检测 CVE-2026-3611 (CVSS 10.0)、CVE-2026-24060 以及暴露的 HVAC/BAS 控制器。
 aish19siddiqua-commits/mtechweek_04
对隔离的 Metasploitable2 虚拟机进行的文档化渗透测试,使用 Metasploit 和 Nmap,涵盖远程利用、权限提升以及结合 MITRE ATT&CK 映射的缓解措施验证。
 sylhetyhackvenger/hikraven
HIKRAVEN - 面向专业渗透测试的高级海康威视安全评估平台。检测12+个CVE漏洞,包括CVE-2021-36260(严重),测试默认凭据,执行网络发现,并生成专业安全报告。仅限授权安全测试使用!🛡️🔒
 cobbbex/cisco-asa-vulnerability-research
对 Cisco ASA 的 lina 二进制进行系统性逆向工程,以发现并分析内存破坏漏洞,包括 CVE-2025-20333 和 CVE-2025-20362,重点聚焦于寻找远程代码执行原语。
 oiehnow/oieh-router-checker
一款Windows程序,只需单击一次即可检查我的路由器是否为Zbtlink ENDLESSDOORS后门(CVE-2026-66747)的目标
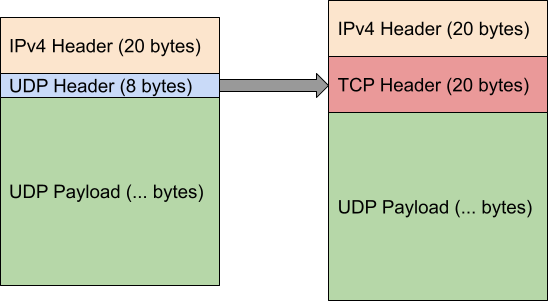


 wattocyber/custom-oscp-tooling
针对 OSCP 的只读网络、SMB、AD、DNS、Web 与数据库枚举工具包;包含提权扫描、哈希识别及载荷/凭据命令生成功能。
 jvoisin/snuffleupagus
php7和php8的安全模块 - 消灭bug类别,并对其余部分进行虚拟补丁! https://snuffleupagus.rtfd.io