
 #1

 occasionpuffbird12/airstrike
Audit Wi-Fi security on Linux with monitor mode, handshake capture, and offline WPA/WPA2 password testing in one guided GUI
 dannagle/packetsender
网络工具,用于发送/接收 TCP、UDP、SSL、HTTP
 jpillora/chisel
基于HTTP的快速TCP/UDP隧道,采用SSH加密,支持反向端口转发、SOCKS5代理和客户端认证,用于安全的网络穿透和防火墙规避。


 vqkro/ultrasploiter
一个单一二进制文件,将端口扫描器、完整的 Exploit-DB 索引(4.7 万条条目)以及可运行的漏洞利用模块整合为一个工具。使用 Rust 编写,可在 Linux、Windows 和 macOS 上运行。
 vqkro/higernes
一个用 Python 和 C++ 编写的被动式 OSINT 工具包,支持用户名、邮箱、域名、IP、电话号码、哈希值。无需密钥,无需登录。
 dev-sec/chef-ssh-hardening
这本 chef cookbook 提供了安全的 ssh-client 和 ssh-server 配置。
 maxprog-svg/cve-2026-84411
针对 CVE-2026-84411 的 Python 漏洞利用程序,该漏洞是 MikroTik RouterOS WebFig 中一个可导致 RCE 的预认证整数下溢,具备扫描、命令执行和反向 shell 功能。
 maxprog-svg/cve-2026-69414
针对 CVE-2026-69414 的 Python 概念验证漏洞利用程序,该漏洞是 Microsoft 恶意软件防护引擎中的类型混淆权限提升漏洞,具备 AMSI/ETW 绕过和持久化选项。
 webserverdude/f5_cve-2026-21589_mitigation
用于阻止并验证 Atlassian Data Center 产品中 CVE-2026-21589 路径遍历漏洞缓解效果的 F5 BIG-IP iRule 与验证脚本,涵盖编码后的载荷变体。
 jassics/security-study-plan
一个完整的实用学习计划,帮助你成为一名成功的网络安全工程师,涵盖渗透测试、应用安全、云安全、开发安全运营等角色...
 gen0sec/jailer
Jailer 是一个基于 eBPF 的进程隔离系统,为 Linux 提供强制访问控制(MAC)。它使用 BPF task_storage 映射来跟踪进程,并对文件访问、网络操作和进程执行实施基于角色的策略。
 hashicorp/boundary
Boundary 为动态基础设施提供基于身份识别的访问管理。
 aircrack-ng/aircrack-ng
完整的WiFi网络安全审计套件,包括数据包捕获、注入攻击、去认证攻击、伪造AP创建以及通过命令行工具进行WEP/WPA PSK破解。
 scyrix-llc/cve-2026-88776
CVE-2026-88776 的技术分析文章,该漏洞是 NetScaler nsppe 的 Oracle TNS 记录解析器中一个预认证整数下溢,会导致越界写入和包引擎崩溃。
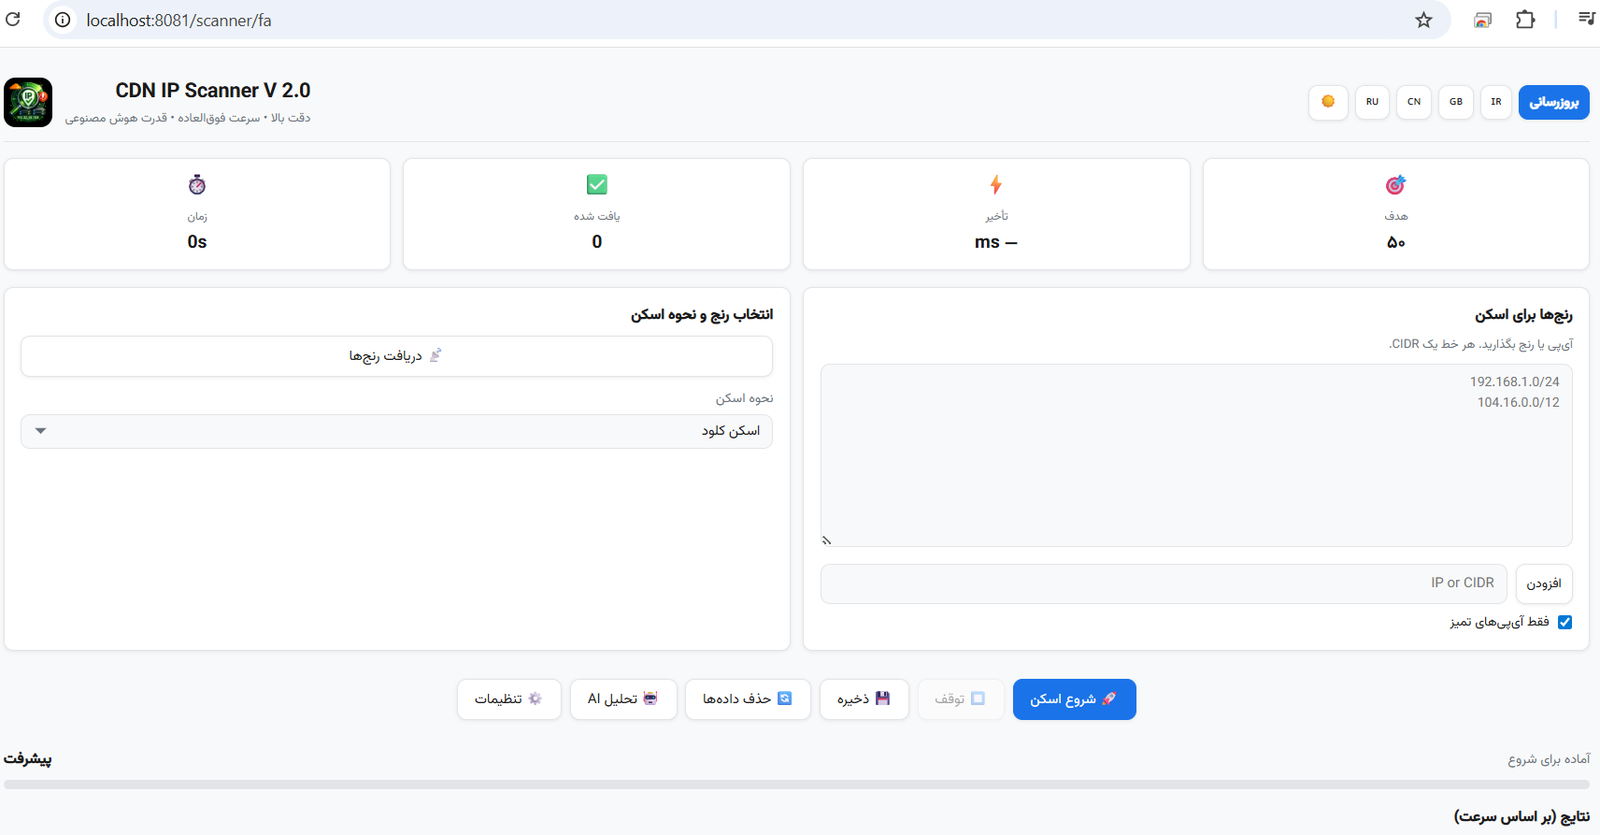 shahinst/cdn-ip-scanner
基于Web的扫描器,通过多线程5次尝试验证和V2Ray配置测试,从Cloudflare、Fastly及其他提供商中发现快速、低延迟的CDN IP地址。
 0xajstrike/opcuatrap
面向 ICS/SCADA 的高交互 OPC UA 蜜罐——支持多场景配置(石油与天然气、水务、电网)、实时过程仿真、按会话进行威胁评分,并集成 SIEM(syslog/CEF/webhooks/Elasticsearch)。基于 .NET 8 和 LibUA 构建。









