
 #1

 martin-ger/esp_wifi_repeater
一个功能完整的 WiFi NAT 路由器(现在还兼作 WiFi 中继器)
 canyonroad/agentsh
Execution-Layer Security (ELS) 面向AI代理——策略强制型shell,带审计功能。
 foxcornlab/sonicwall-sonicos-scanner
针对 CVE-2026-19868(SonicWall SonicOS SSL-VPN SAML MFA 绕过漏洞,CISA KEV 2026-11-06)的仅检测式分诊:依据 7.3.4-7013 / 8.2.3-8015 修复版本对 Gen7/Gen8 固件进行评级。不发送流量,不进行探测。
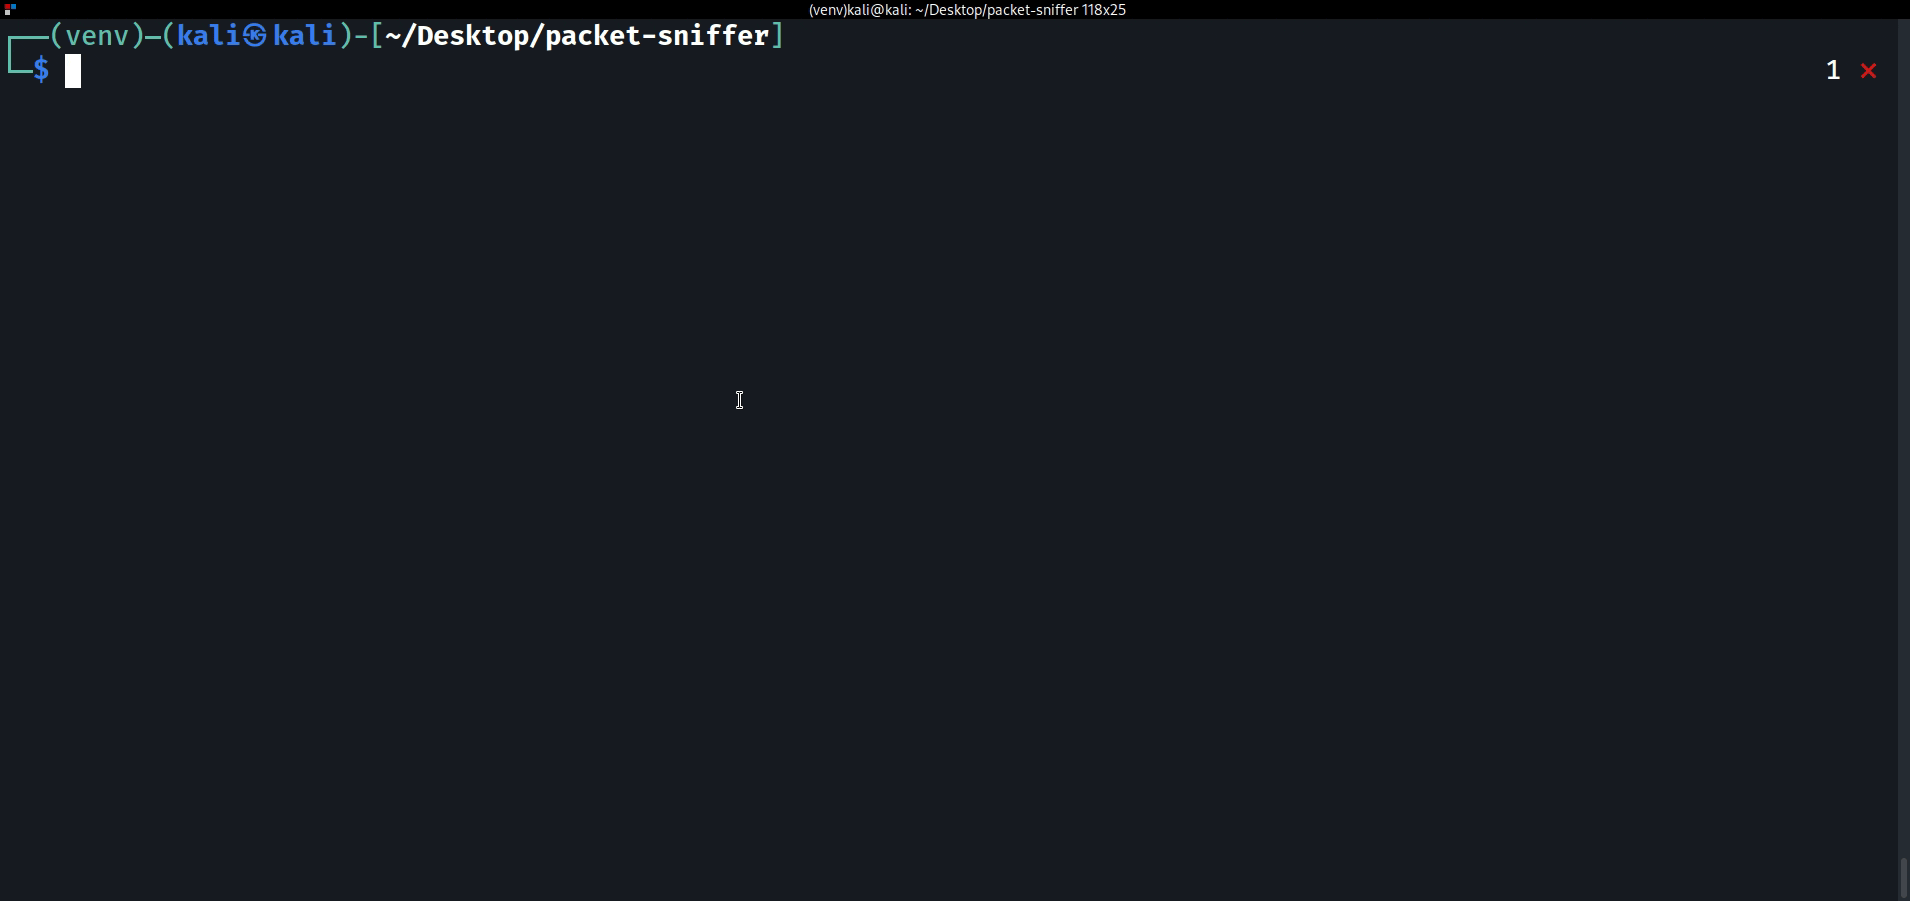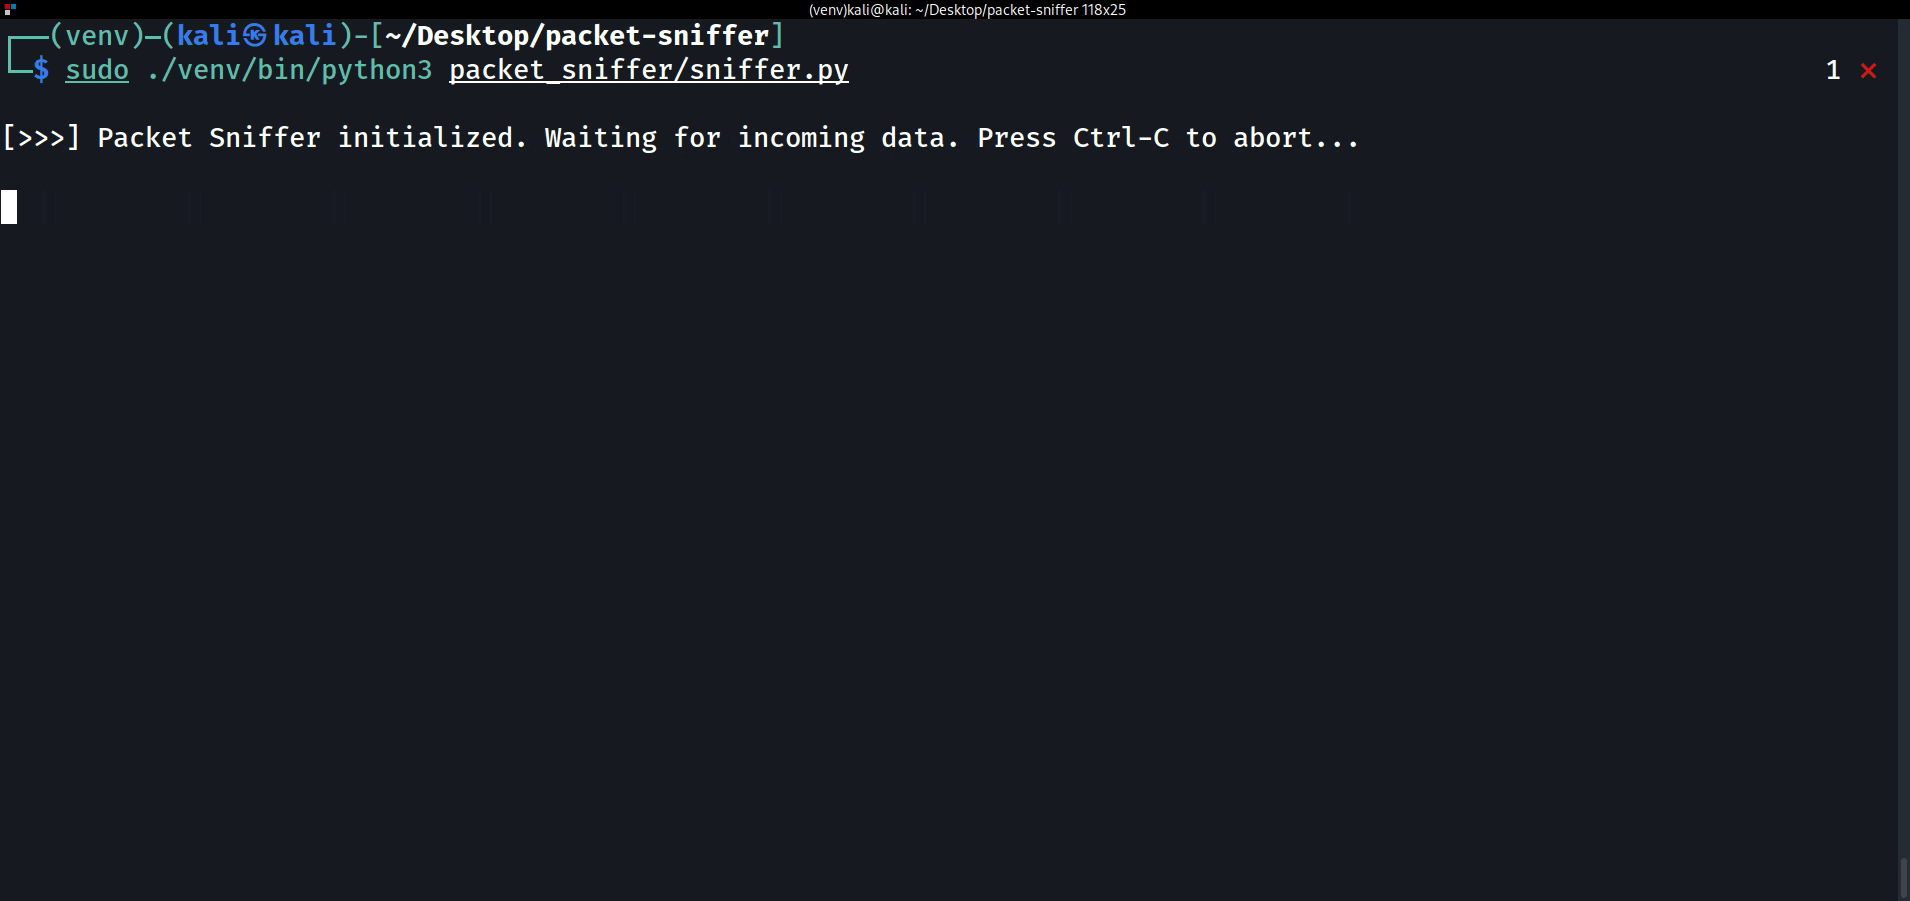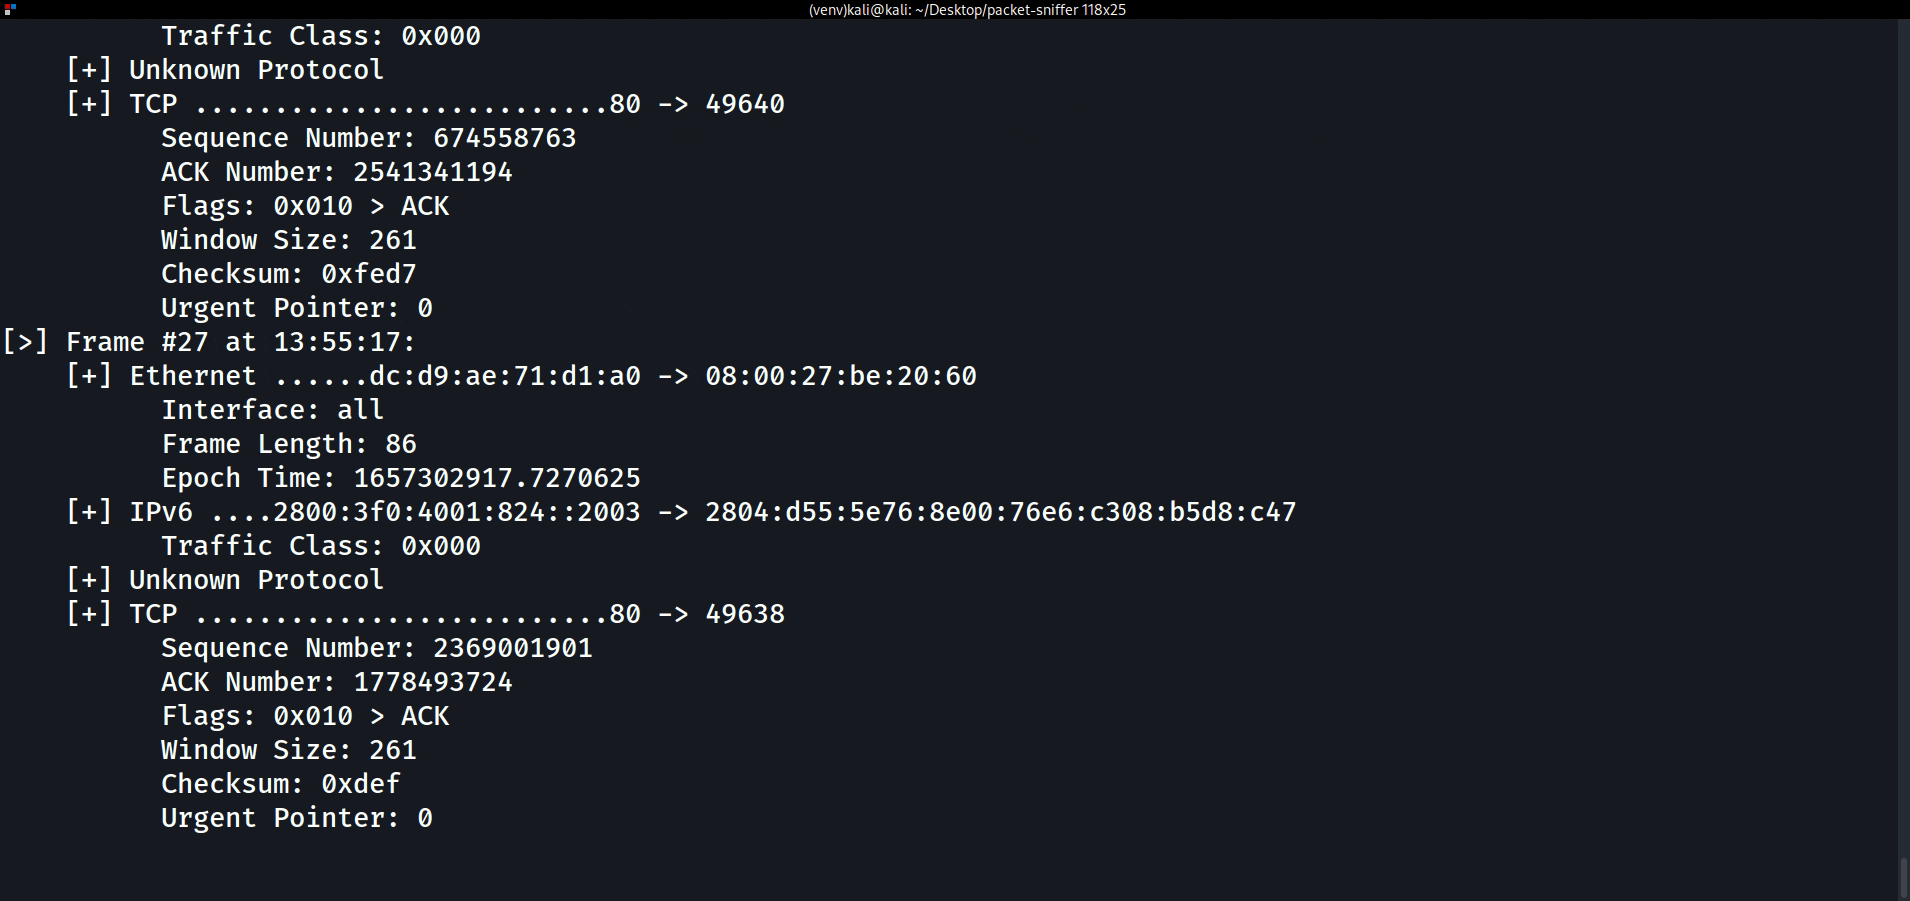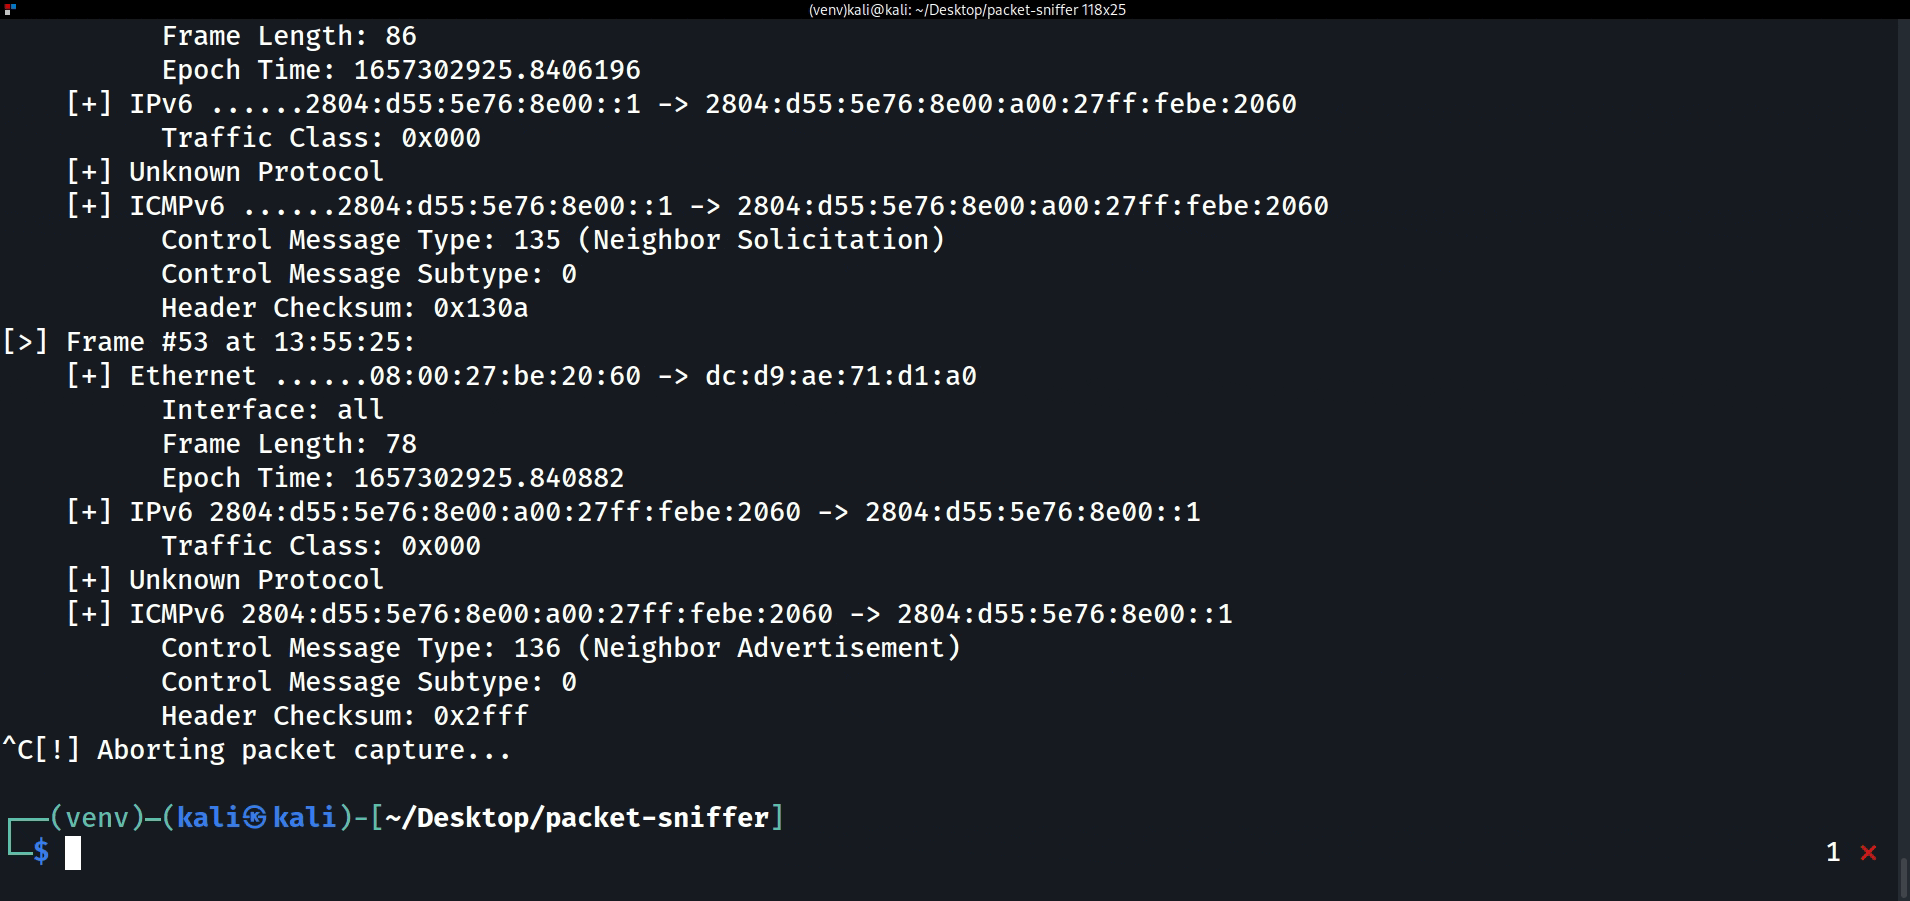 eonraider/packet-sniffer
Raw socket-based network packet sniffer that captures and disassembles TCP/IP packets from network interfaces for security analysis and educational…
 jtesta/ssh-audit
SSH 服务器与客户端安全审计(banner、密钥交换、加密、MAC、压缩、兼容性、安全性等)
 baptisterajaut/radmin-vpn-linux
通过 Wine 在 Linux 上运行 Radmin VPN — 自定义驱动、TAP 桥接、零丢包

 tls-attacker/tls-scanner
针对渗透测试人员和研究人员自动化的TLS服务器和客户端配置扫描器。评估密码套件、协议版本和安全指南,具有可自定义的扫描深度和机器可读输出。
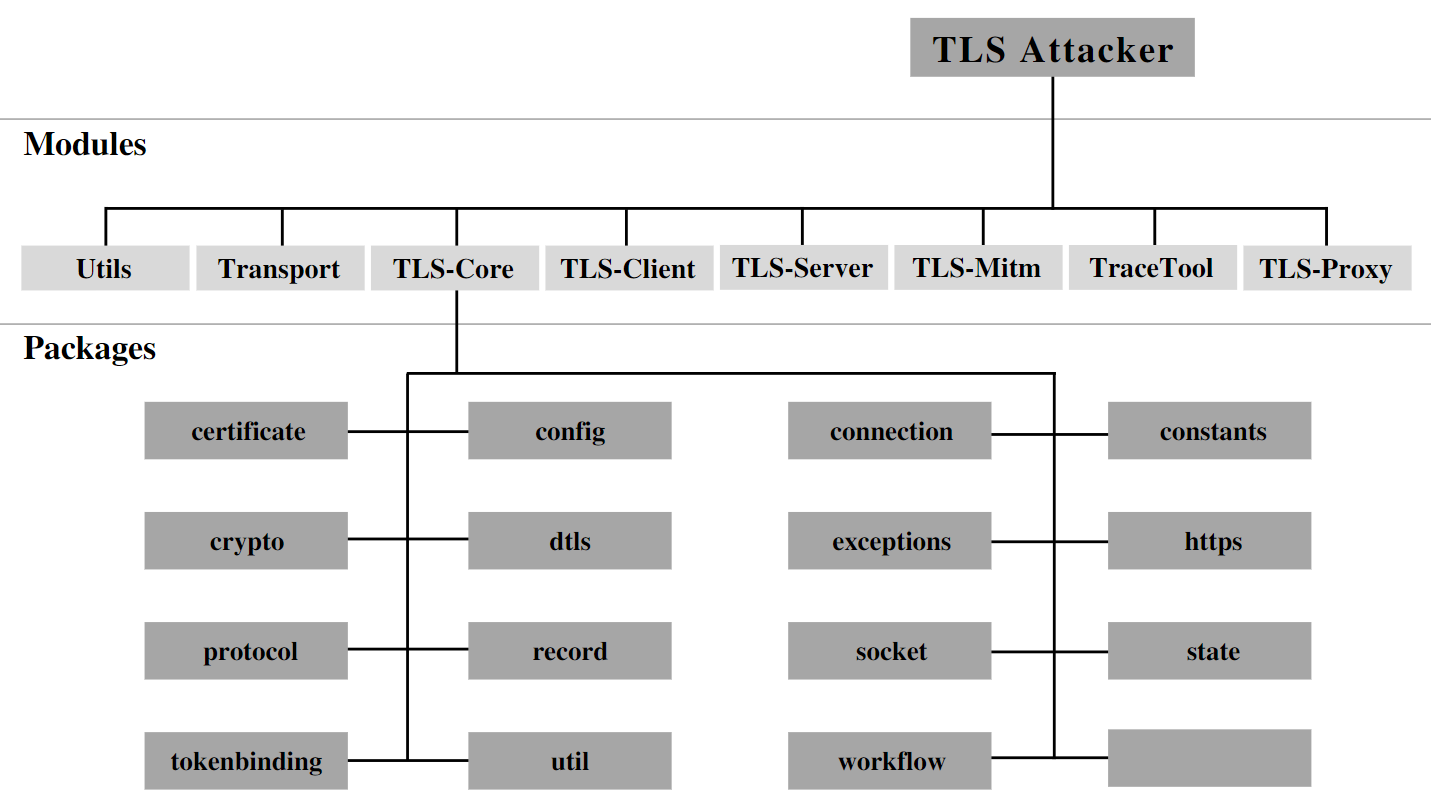 tls-attacker/tls-attacker
基于Java的框架,用于对TLS库进行系统化模糊测试和分析。支持任意协议消息的构造、修改以及对TLS客户端/服务器进行漏洞发现测试。
 zmap/zmap
ZMap 是一个快速的单数据包网络扫描器,专为互联网范围的网络调查而设计。
 01luyicheng/cve-2026-99999
Simulation-only proof of concept for CVE-2026-99999, a Linux kernel virtio-net IPv4 csum_start validation bug enabling guest-to-host heap memory…
 tc4dy/cve-2026-98432-poc-exploit
Toolkit for CVE-2026-98432 Linux TCP use-after-free: kernel patch checks, race oracle triggering, pcap UAF analysis, KASLR slide recovery, and…

 ghost-bx1/cve-2026-98432-linux-tcp-uaf
Python proof-of-concept and C exploit generator for the Linux kernel TCP IPv4/MPTCP use-after-free (CVE-2026-98432), triggering a SYN retransmission…
 cohesity/secadvisory
供应商安全公告仓库,记录 Cohesity 产品漏洞,包括 CVE-2019-11242 vCenter TLS 证书验证缺陷、影响及修复指导。
 hackzuoji/freeswitch-cve-2026-116779-poc
Detection and exploitation toolkit for the FreeSWITCH SIP MESSAGE command injection (CVE-2026-116779), with API execution, DNS OAST shell output,…
 mfthomps/labtainers
Labtainers:一个基于Docker的网络实验室框架









