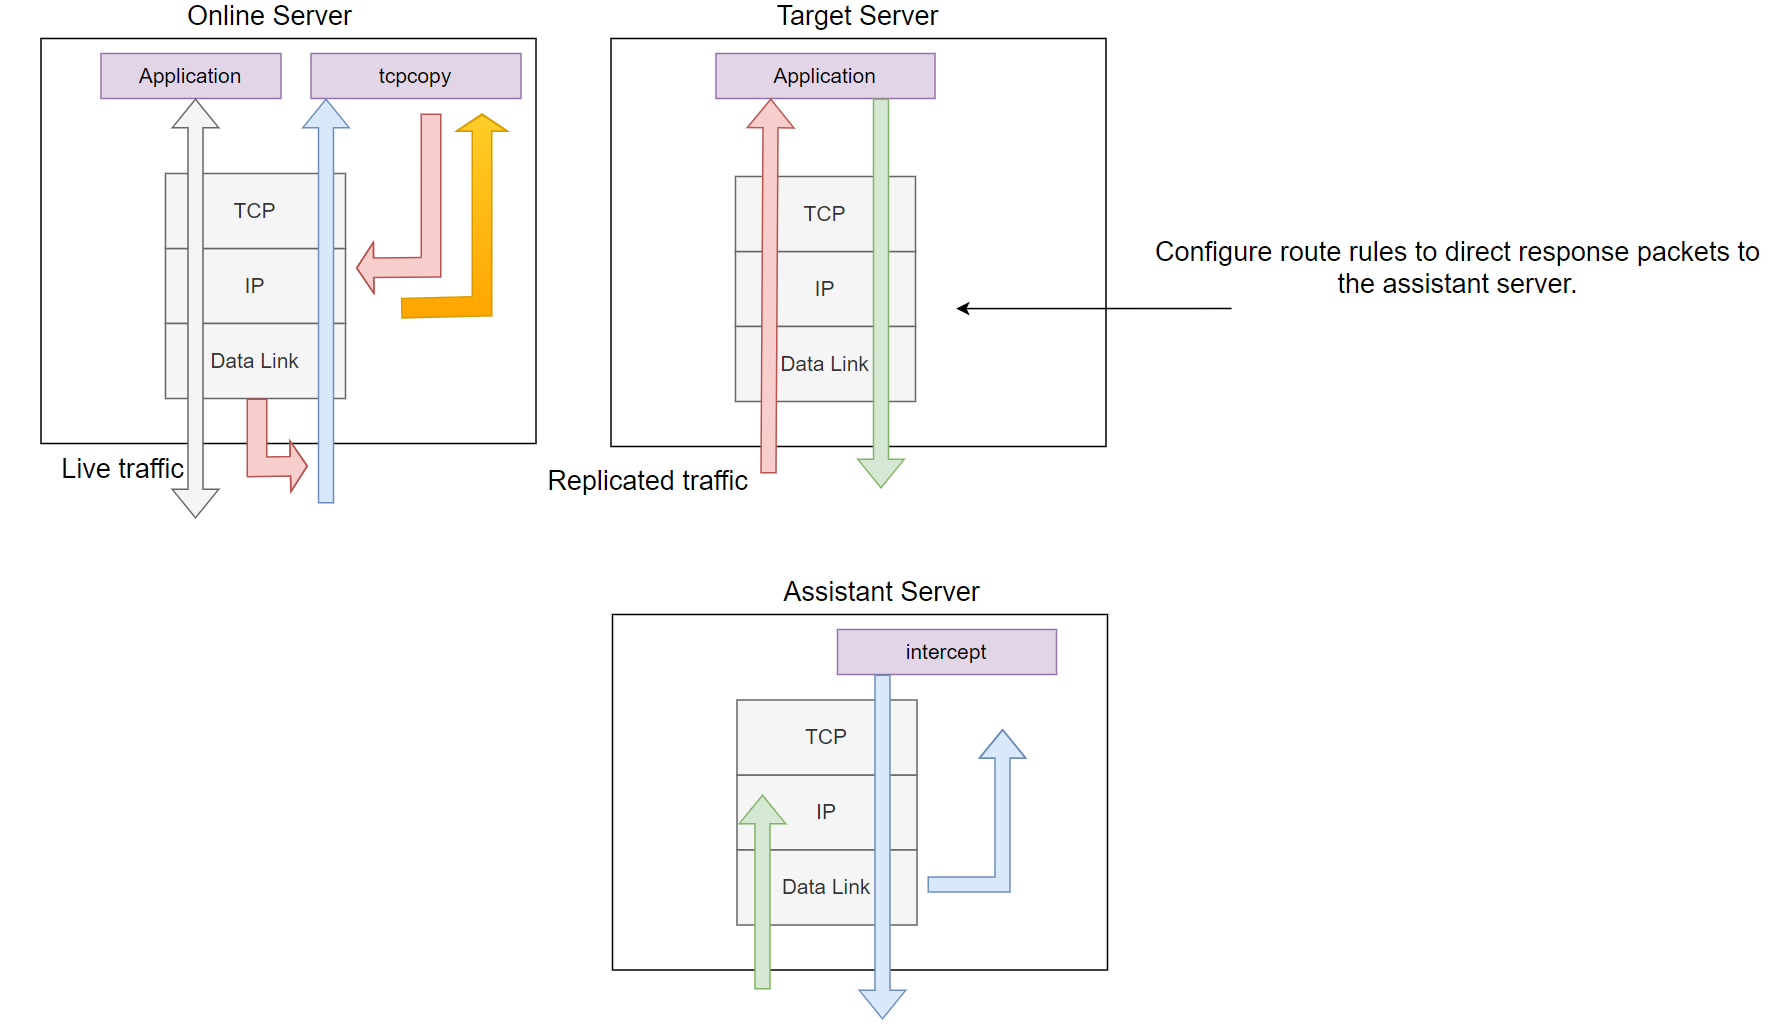
#1

 f4dee-backup/cve-2025-24071
CVE-2025-24071 的漏洞利用脚本,通过解压特制的 ZIP/RAR 文件,利用 .library-ms 文件处理机制,从 Windows 系统中泄露 NTLM 哈希。需要具有写入权限的 SMB 共享。
 akashblackhat/ddos_attack.py
NetSTRIK 是一款强大的 DDoS(分布式拒绝服务)攻击工具,可模拟高流量负载,用于测试服务器、网络和网站在压力下的健壮性与安全性。
 seven11eleven/cve-2024-54772
基于Rust的工具,通过利用CVE-2024-54772枚举有效的MikroTik路由器用户名,有助于安全评估和渗透测试。
 syrex1013/mikroroot
CVE-2018-14847 (MikroTik 漏洞利用) 的自动化版本
 brunoh6/web-threat-mitigation
使用OWASP ZAP、Burp Suite和ModSecurity WAF(搭配OWASP CRS)进行Web应用威胁检测与缓解的实战实验室。案例分析:Spring4Shell (CVE-2022-22965)。基于Docker的本地环境设置。
 netsniff-ng/netsniff-ng
用于日常 Linux 网络管理的瑞士军刀。

 becrevex/cve-2025-32756
CVE-2025-32756:针对易受攻击的 FortiVoice、FortiMail、FortiNDR、FortiRecorder 和 FortiCamera 节点中 RCE 的 NSE 扫描
 songul-kizilay/cve-2014-0346
用于检测 SSL/TLS 服务器中 Heartbleed 漏洞(CVE-2014-0160)的 Python 脚本,专为教育和授权的安全测试而设计。
 mozilla/cipherscan
一种非常简单的方法,用于找出目标支持的SSL加密套件。
 chundefined/torward
强制所有系统流量通过Tor网络,具备IPv6泄漏防护、严格的iptables规则和DNS路由,以增强匿名性并防止数据泄漏。
 theopaid/cve-2023-27163-request-baskets-local-ports-bruteforcer
CVE-2023-27163 的 PoC 与内部端口暴力破解器
 mkultra6969/anysniff
AnySniff 是一款用于监控 Windows 上 AnyDesk 等进程 TCP 连接的工具。它利用 CVE-2024-52940 漏洞来跟踪打开的连接,并记录 IP、端口及其他详细信息。
 joshuaprovoste/cve-2025-22870
CVE-2025-22870的概念验证,演示了golang.org/x/net/http/httpproxy易受攻击版本(<0.36.0)中的HTTP代理绕过。利用不正确的IPv6区域ID解析来规避NO_PROXY限制,在配置错误的环境中实现代理绕过和潜在的SSRF。
 gpotter2/cve-2024-20674
Exploit for CVE-2024-20674: Kerberos mutual authentication bypass via logic bug in client-side U2U TGT-REP handling. Enables unauthenticated network…
 frompartsunknown/evilsuncheck
这是一个用于检测 Solaris 系统上“EvilSun”漏洞(CVE-2020-14871)的小型 Python 脚本。该漏洞是 SSH 处理键盘交互式认证时,可插拔认证模块(PAM)`pam_unix_auth` 中的一个缓冲区溢出。
 microsoft/etl2pcapng
将包含 Windows 网络数据包捕获的 .etl 文件转换为 .pcapng 格式的工具。