#1
 sardine-web/cve-2024-6387_check
在OpenSSH服务器(sshd)中发现了一个安全回归(CVE-2006-5051)。存在一个竞态条件,可能导致sshd以不安全的方式处理某些信号。未认证的远程攻击者可能通过在设定时间内未能成功认证来触发该漏洞。
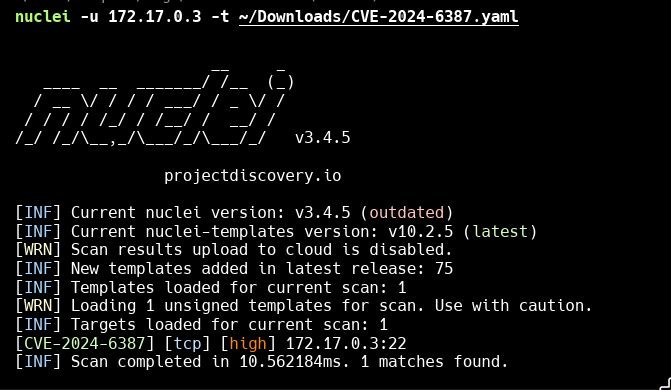 xiw1ll/cve-2024-6387_checker
用于检测 CVE-2024-6387 的 Nuclei 模板。所有最新的已修补版本均被排除。
 r4tw1z/cve-2024-6387
该脚本由 R4Tw1z 创建,旨在扫描 IP 地址,以检查其是否运行着可能存在漏洞的 OpenSSH 版本。该工具利用多线程来优化扫描性能,并同时处理多个 IP 地址。
 mrmtwoj/cve-2024-6387
regreSSHion是一个安全工具,旨在测试与CVE-2024-6387相关的漏洞,特别关注SSH和远程访问利用。
 th3gokul/cve-2024-6387
CVE-2024-6387:用于检测 OpenSSH 服务器中 regreSSHion 远程未认证代码执行漏洞的检测工具
 mrcord77/beacon-hunter
检测phi结构的C2信标,这些信标可逃避RITA及基于常规的检测器。
 malwaretech/cve-2024-47176-scanner
一个用于识别网络上存在漏洞的cups-browsed实例的简单扫描器。
 ymsniper/noeyes
安全的终端聊天。端到端加密,零元数据盲转发服务器。PyNaCl XSalsa20-Poly1305 + Ed25519 + 前向保密。跨平台 Python。
 workabhiwin09/cve-2024-47176
CUPS Browsd Check_CVE-2024-47176
 nocoderrandom/sunsetscan
利用EOL、CVE、设备身份和HTML报告进行本地网络安全审计
 venkatkrishna07/mkdev
可信的本地主机 HTTPS — 本地 CA、/etc/hosts、mDNS 局域网共享、反向代理。将 https://name.local 映射到 localhost:port


 forceea001/cve-2024-40898-ssl-bypass-detection
这个Python脚本是一个用于检测CVE-2024-40898漏洞的概念验证(PoC)扫描器,该漏洞影响Apache HTTP服务器的SSL证书验证。
 abdeljalilait/kerneleye
面向Linux服务器的内核级安全与攻击响应。
 zenzue/cve-2024-38063-poc
IPv6网络中潜在的内存损坏漏洞。
 the-snek-initiative/snek_equinox
托管假想的EDR Spoofer的仓库,最初由Nightmare-Eclipse发现