
 #1

 travisbgreen/cve-2025-8088
cve-2025-8088检测
 rxerium/cve-2025-7775
CVE-2025-7775的检测
 purehate/cve-2025-64459-hunter
CVE-2025-64459-hunter
 semaja22/cve-2025-57174
CVE-2025-57174 未认证远程命令执行
 nhpt/weblogic-ssrf_cve-2014-4210
Weblogic SearchPublicRegistries SSRF(CVE-2014-4210) 基于 Python3 的利用脚本
 yaupunal/cve-2025-55182-scanner
CVE-2025-55182 扫描器,支持两种不同方法
 nestyf/ssh_enum_cve-2018-15473
SSH用户名枚举漏洞利用工具,针对OpenSSH 2.3至7.7版本(CVE-2018-15473)。通过Python脚本使用Paramiko库,可逐个或从单词列表枚举有效用户。
 yunaranyancat/cve-2025-55182-nse
喵
 yohannslm/cve-2025-54939
CVE-2025-54939 的 POC。~ 强制在服务器内存中加载 200MiB/s
 zenzue/cve-2025-50154
PowerShell 工具包,用于审计、加固和搜寻不安全的 NTLM/SMB 使用情况,解决 CVE-2025-50154 凭证泄漏风险,包含事件日志分析和检测查询。
 shipcod3/cve-2025-48466
在 Advantech WISE 4060LAN / 物联网网关上针对门控制的 Modbus 数据包注入
 greenforcenetworks/cve-2025-41646---critical-authentication-bypass-
CVE-2025-41646 - 严重认证绕过
 odst-forge/cve-2025-32433_poc
这个脚本是一个自定义安全工具,旨在测试运行基于Erlang的SSH服务器的系统中是否存在关键的预认证漏洞。
 yonathanpy/cve-2025-32433.py
CVE-2025-32433 PoC – 基于 Python 的 SSH 协议 PoC,用于在受控实验室环境中测试 SSH 消息处理、通道操作和预认证交互。专为安全研究与分析而设计。
 omer-efe-curkus/cve-2025-32433-erlang-otp-ssh-rce-poc
该漏洞允许具有网络访问权限的攻击者在未经预先认证的情况下,在 Erlang/OTP SSH 服务器上执行任意代码。
 zs1n/cve-2025-29927
PoC | NextJS Middleware 15.2.2 - 授权绕过
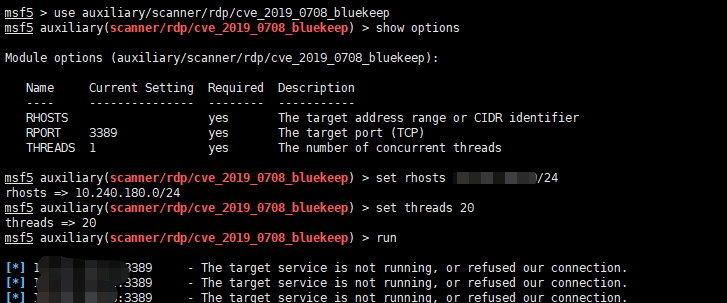 pa55w0rd/cve-2019-0708
CVE-2019-0708批量检测









