#1

 solidevil14/suricata-rule-for-detecting-cve-2025-55182
CVE‑2025‑55182 检测
 nisargsuthar/suricata-rule-cve-2025-53770
CVE-2025-53770的检测规则
 geeksxtreme/ssl-heartbleed.nse
Nmap NSE脚本,用于发现/利用Heartbleed/CVE-2014-0160。
 guokers/aioscan_cve-2020-0796
基于asyncio(协程)的CVE-2020-0796 速度还是十分可观的,方便运维师傅们对内网做下快速检测。
 joeblacksecurity/sshusernamebruter-sshub
用于暴力破解SSH并尝试凭据的完整功能脚本 - CVE-2018-15473
 sergiovks/ssh-user-enum-python3-cve-2018-15473
SSH 用户枚举工具(Python3 版),CVE-2018-15473,我更新了此漏洞利用代码(https://www.exploit-db.com/exploits/45939),使其在 python3 而非 python2 下运行。
 mr-whiskerss/ssh-terrapin-prefix-truncation-weakness-cve-2023-48795-checker
轻量级 Python 扫描器,用于检测 CVE-2023-48795(SSH Terrapin 前缀截断漏洞)。通过被动横幅抓取和 KEXINIT 解析,检测易受攻击的密码/MAC 组合以及缺失的 strict-KEX 缓解措施。
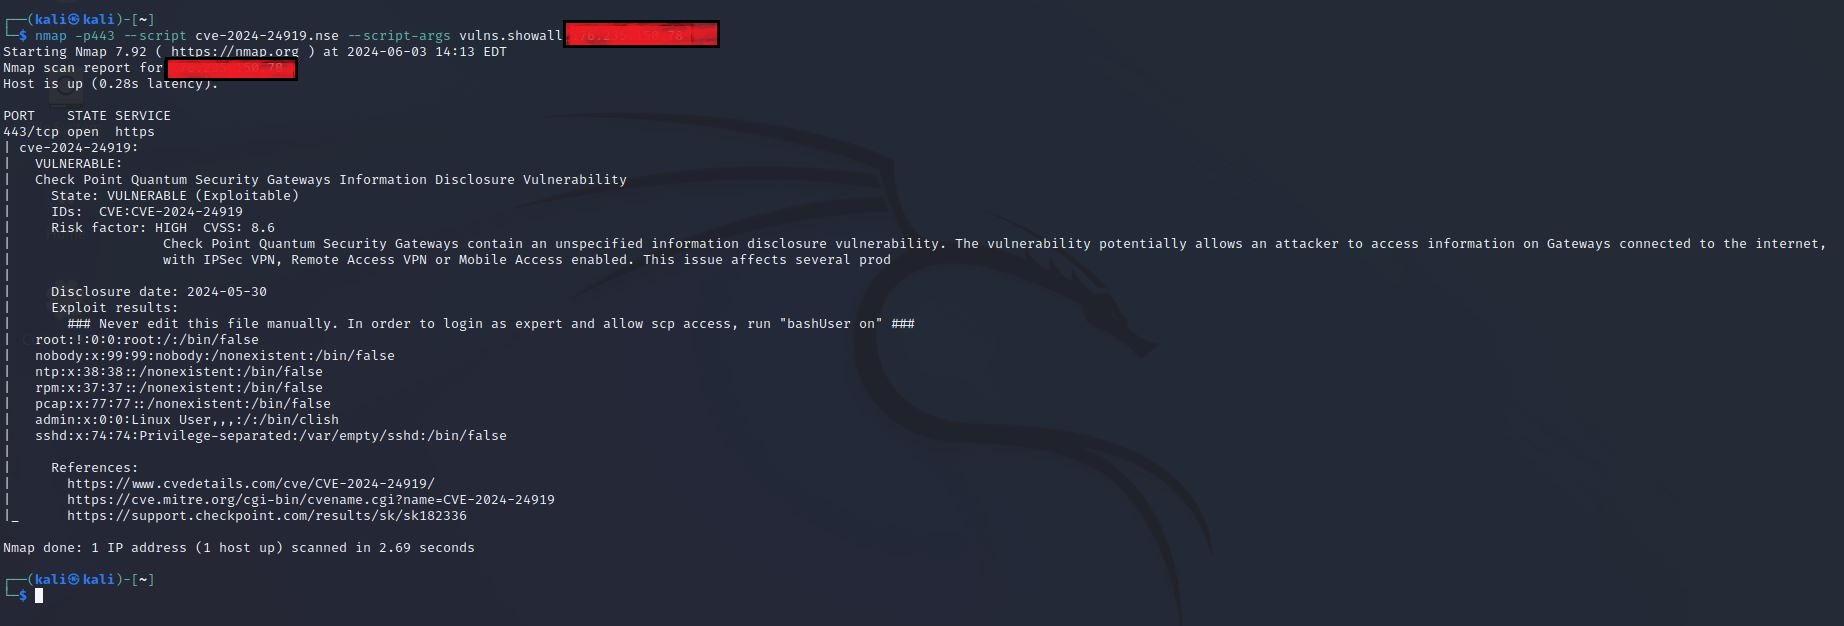 guayoyocyber/cve-2024-24919
Nmap 脚本,用于检测漏洞 CVE-2024-24919
 mrrawbit/sonicwall-sma1000-zero-day-ioc-check
非官方的 Bash IoC 检查器,用于受主动利用的 CVE-2026-15409 和 CVE-2026-15410 影响的 SonicWall SMA1000 设备。
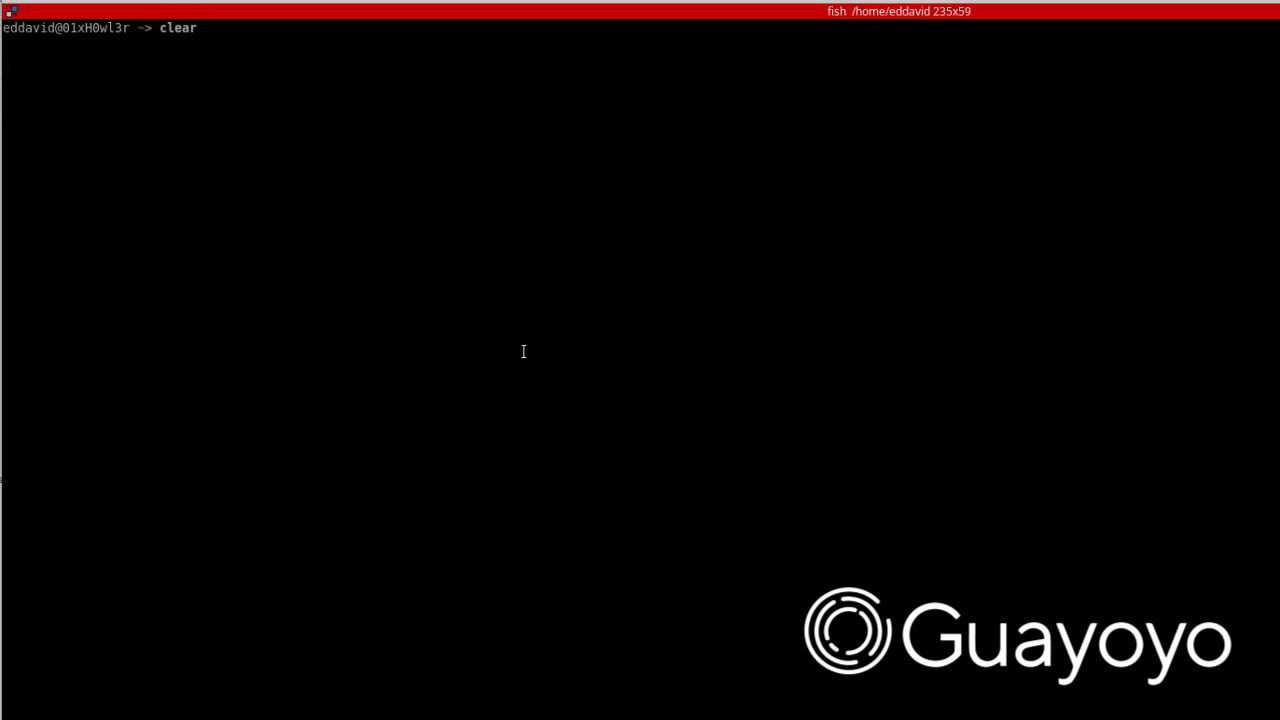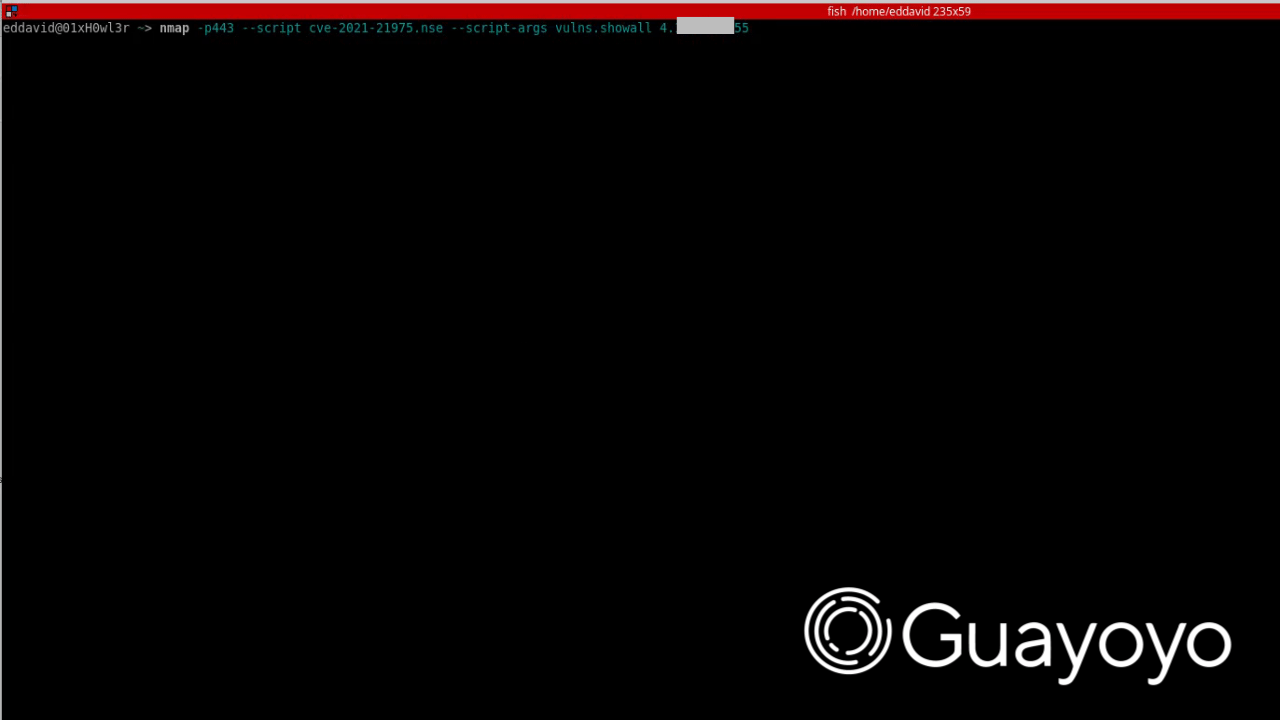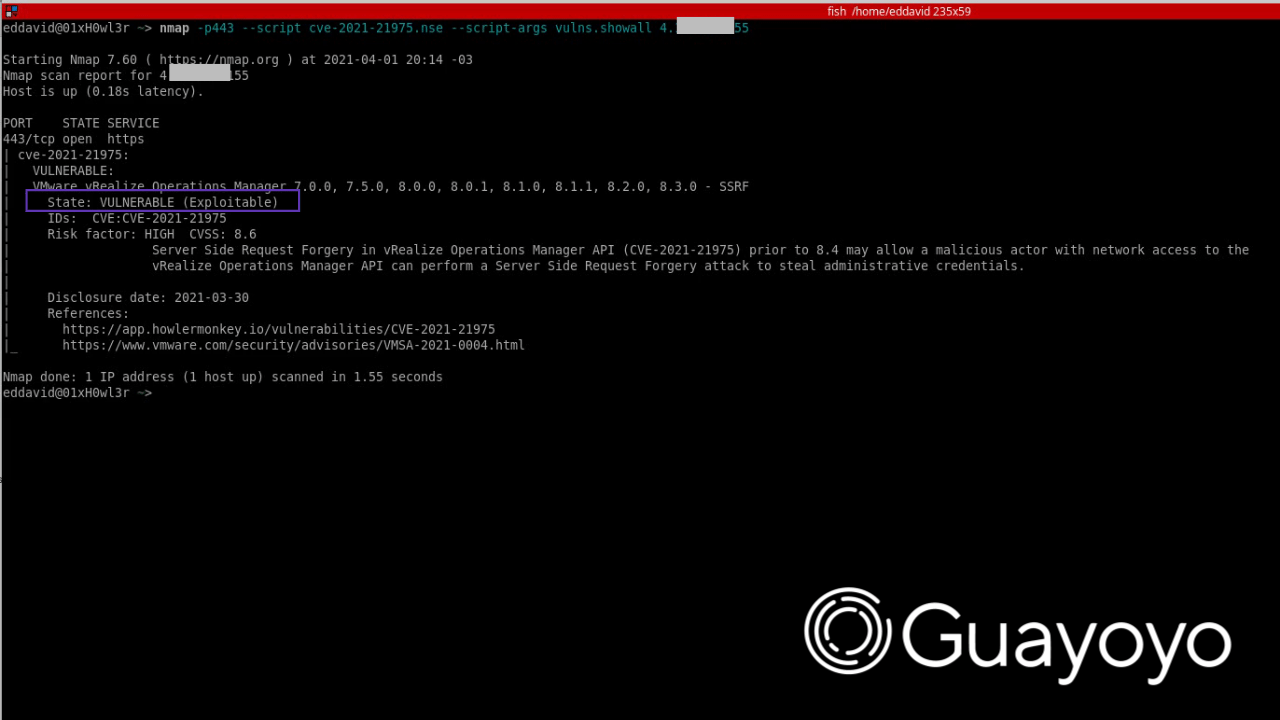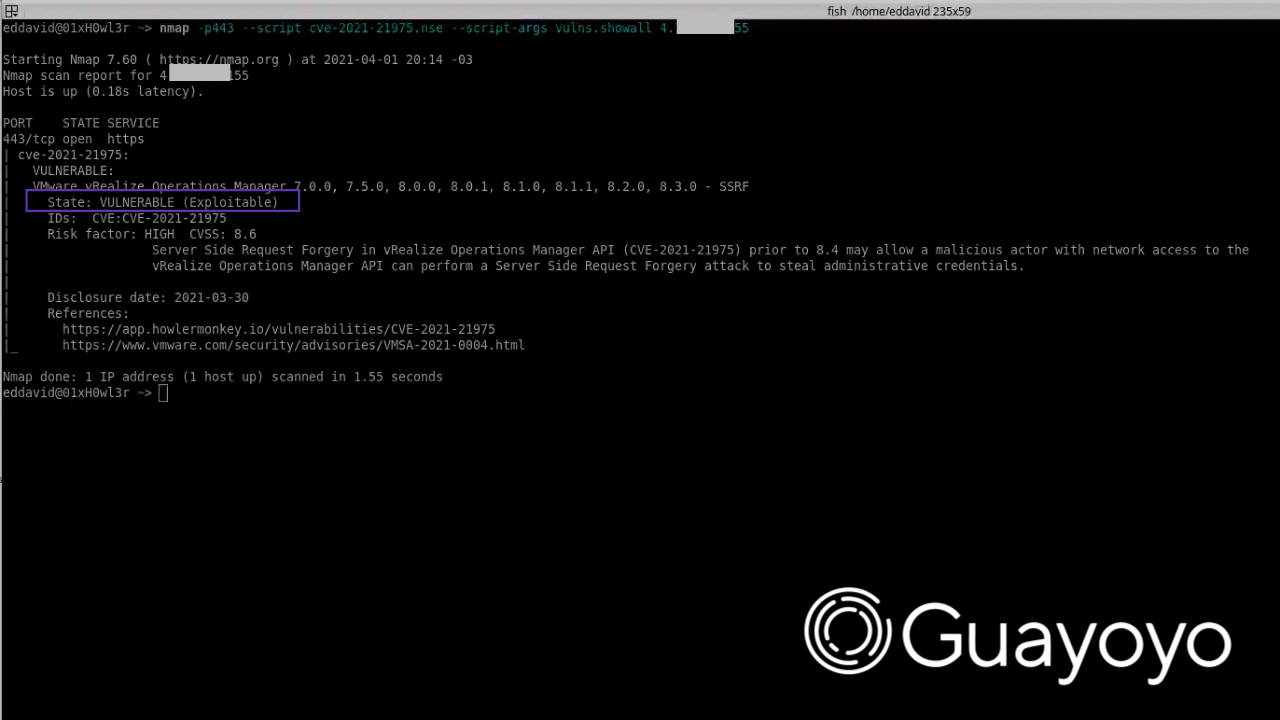 guayoyocyber/cve-2021-21975
用于检查漏洞CVE-2021-21975的Nmap脚本
 mrclki/sockstress
Sockstress (CVE-2008-4609) 用 Go 编写的 DDoS 实现
 mrk336/snmpocalypse-cisco-bug-lets-hackers-crash-or-command-devices
CVE-2023-20352 是 Cisco IOS/IOS XE 的 SNMP 引擎中的一个严重栈溢出漏洞。远程攻击者只需发送精心构造的 SNMP 数据包,即可使系统崩溃或获取根控制权。所有 SNMP 版本均受影响,请立即修补,否则面临完全沦陷的风险。
 w1ld3r/smbghost_scanner
高级扫描器,用于检测 CVE-2020-0796 - SMBv3 远程代码执行漏洞
 netscylla/smbghost
SMBGhost(CVE-2020-0796)多线程扫描器
 sujitawake/smbghost
CVE-2020-0796_CoronaBlue_SMBGhost
 iyargross/smb-cve-2025-33073
高级SMB蜜罐:CVE-2025-33073研究与实现