
 #1

 yolabingo/wordpress-fix-cve-2018-6389
Apache RewriteRule 通过 Wordpress wp-admin/load-scripts.php 文件缓解潜在的DoS攻击
 kirkdjohnson/wireshark
从malware-traffic-analysis.net下载了一个数据包捕获(.pcapng)文件,这是使用Log4J漏洞(CVE-2021-44228)对Web服务器进行攻击尝试的示例。我检查了与服务器通信的端点数量,并知道jnidi是该漏洞中的常见项,在明文文本中找到了它。
 personnumber3377/windows_tcpip_fuzz
这是我尝试使用scapy对Windows中的tcpip.sys驱动程序进行模糊测试。灵感来自此漏洞:https://doar-e.github.io/blog/2021/04/15/reverse-engineering-tcpipsys-mechanics-of-a-packet-of-the-d…
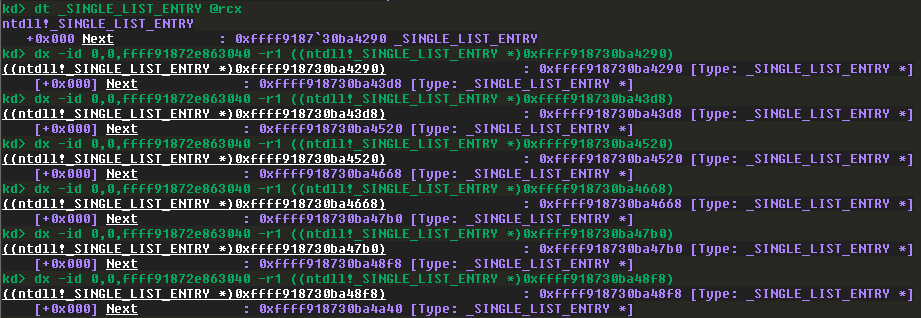 faizan-khanx/cve-2024-38063
CVE-2024-38063 - 通过IPv6远程利用内核
 nithylesh/web-application-firewall-
此项目演示了使用Flask的Web应用防火墙(WAF)模拟和CVE-2017-5638漏洞检查器。WAF中间件阻止包含特定模式的HTTP请求,漏洞检查器测试并利用Apache Struts 2漏洞(CVE-2017-5638)。
 watchtowrlabs/watchtowr-vs-watchguard-cve-2025-9242
基于 Python 的检测工件生成器与漏洞利用工具,针对 WatchGuard Fireware OS 的 CVE-2025-9242(一个未经验证的 IKEv2 越界写入漏洞)。自动执行版本指纹识别、漏洞验证、Shellcode 载荷构建以及 ROP 链执行。
 watchtowrlabs/watchtowr-vs-check-point-cve-2026-50751
Check Point VPN IKEv1 证书认证绕过(CVE-2026-50751)的检测工件生成器。验证网关暴露情况,并演示通过伪造证书实现未经授权的远程访问。
 valarauco/wannafind
使用nmap检测网络中CVE-2017-0143 MS17-010的简单脚本
 lochiiconnectivity/vulnupnp
发现易受 CVE-2013-0229 / CVE-2013-0230 / CVE-2012-5958 / CVE-2012-5959 影响的 uPNP 设备
 notareaperbutdr34p3r/vuln-cve-2022-41082
https 和 http
 sud0woodo/urgent11-suricata-lua-scripts
Suricata LUA脚本用于检测CVE-2019-12255、CVE-2019-12256、CVE-2019-12258和CVE-2019-12260
 lazaars/ultrarealy_with_cve-2019-1040
针对工具UltraRealy的更新版本,支持CVE-2019-1040漏洞利用。
 vaibhavkrishna12004/ubuntu-privesc-lab
完整的渗透测试工作流程:凭据暴力破解、SSH访问和权限提升(CVE-2021-4034)
 fans0n-fan/treck20-related
针对 CVE-2020-11896 Treck TCP/IP 协议栈的 PoC 与设备资产调查

 furqankhan1/cve-2019-13496
概念验证漏洞利用程序,演示了如何通过中间人攻击/SSL剥离、SAML响应重放以及注入JavaScript窃取凭证,来绕过One Identity Cloud Access Manager 8.1.3中的OTP。
 n1cks0n/test_cve-2024-6387
Test_CVE-2024-6387是一个轻量级、高效的工具,旨在识别运行易受攻击的OpenSSH版本的服务器









